Sådan anmelder du afpresning på Microsoft Teams
Afpresning, der kommer gennem Microsoft Teams, er noget andet end afpresning i en social app, og forskellen handler helt om sammenhængen. Teams er et arbejdsværktøj, hvilket betyder, at kontoen der kontakter dig sidder inde i en organisation, at beskederne som regel opbevares af den organisation, og at svaret involverer mennesker, du kommer til at se igen. Det lyder værre. I praksis er det en betydelig fordel, fordi en identitet i Teams i modsætning til en anonym social konto efterlader et varigt administrativt spor. Denne guide gennemgår, hvordan du anmelder afpresning på Microsoft Teams korrekt, hvad din it-afdeling kan og ikke kan se, og hvordan du håndterer det, når truslen berører din arbejdsgiver.
Begynd med at afgøre, hvilken situation du er i
Tre scenarier kommer gennem Teams, og hvert af dem fører til et andet første skridt. At få det rigtigt tidligt sparer tid, fordi det at ringe til it om noget, HR skal håndtere, eller omvendt, bremser svaret netop når tempoet betyder noget. Hvis du er i tvivl om hvad du gør, når du udsættes for afpresning, uanset hvilken platform det handler om, begynder du med at sikre beviserne, begrænse yderligere kontakt og finde ud af, hvilken anmeldelsesvej der gælder.
Ekstern kontakt gennem føderation
Teams tillader folk uden for din organisation at skrive til dig, hvis ekstern adgang, nogle gange kaldet føderation, er slået til i jeres miljø. Det er den måde, hovedparten af den tilfældige afpresning rammer en arbejdskonto: afsenderen har slet ingen relation til din virksomhed og bruger Teams som leveringskanal netop fordi det føles mere officielt og sværere at overse end en social app. Afsenderen kan bruge en gratis og uadministreret Teams-konto eller et domæne, der er registreret specielt til denne form for kontakt. I det scenarie siger kontoen i sig selv meget lidt om, hvem der står bag, men domænet og oplysningerne om miljøet giver alligevel efterforskere mere at arbejde med, end en anonym social profil ville gøre.
En kompromitteret intern konto
Her er kontoen virkelig en af dine kolleger, men den, der bruger den, er det ikke. Det følger som regel efter en phishingkampagne, der har opsnappet kollegaens loginoplysninger, og beskederne, der sendes, kan virke usædvanligt formelle, usædvanligt hastende eller lidt forkerte i tonen, hvis du kender personen. Fordi kontoen i sig selv er ægte og betroet inde i organisationen, går dette scenarie som regel hurtigst, når det først er markeret, da jeres sikkerhedsteam kan handle øjeblikkeligt på en kendt intern identitet.
En intern afsender
Det er den mindst almindelige variant og den sværeste, fordi truslen samtidig er en sikkerhedshændelse og en relation på arbejdspladsen. Hvis du genkender afsenderen og tror, at kontoen ikke er kompromitteret, skal du tage det lige så alvorligt, som du ville gøre uden for arbejdet, og inddrage HR ved siden af it i stedet for kun it. At afgøre, hvilket af de tre der gælder, bestemmer, om dit første opkald går til it, til HR eller til begge, så det er værd at stoppe ved det spørgsmål, før du går videre.
Før du gør noget andet
Svar ikke, betal ikke
Begrundelsen er den samme som på enhver platform, med én tilføjelse, der gælder arbejdsværktøjer specielt. At svare fra en virksomhedskonto kan skabe en dokumentation, der komplicerer sagen senere, især hvis du siger noget i panik. En betaling afslutter heller ikke sagen; den bekræfter kun, at kontoen bliver overvåget, og indbyder til et nyt krav. Sig ingenting.
Sikr beviserne, så de holder
Det betyder mere i Teams end andre steder, fordi en administrator kan slette beskeder, en ekstern bruger kan blokeres midt i en samtale, og regler om opbevaringstid kan fjerne indhold efter en plan.
- Tag skærmbilleder af hele samtalen med afsenderens visningsnavn og fuldstændige adresse
- Kopiér afsenderens fuldstændige identitet, som for eksterne brugere indeholder deres domæne
- Notér de præcise tidsstempler og hvilken tidszone din klient viser
- Opsaml alle filer, links eller billeder, der er sendt, uden at åbne dem
- Notér samtaletypen: en til en, gruppe eller opslag i en kanal
Gem det her uden for virksomhedsmiljøet såvel som inde i det. Hvis situationen senere involverer din arbejdsgiver, vil du have en kopi, du selv kontrollerer. At vide hvordan du samler beviser ved afpresning hjælper dig med at sikre dokumentationen i en form, der stadig er brugbar til anmeldelse og til en senere efterforskning.
Slet ikke samtalen
Trangen til at få det til at forsvinde er stærk, og den ødelægger den eneste dokumentation, du har. Lad den ligge, selv om du er nødt til at slå lyden fra samtalen for at slippe for at se den. At arkivere er i orden; at slette er det ikke, da det også fjerner de oplysninger, der viser, hvornår beskederne kom og fra hvem.
At anmelde inde i Microsoft Teams
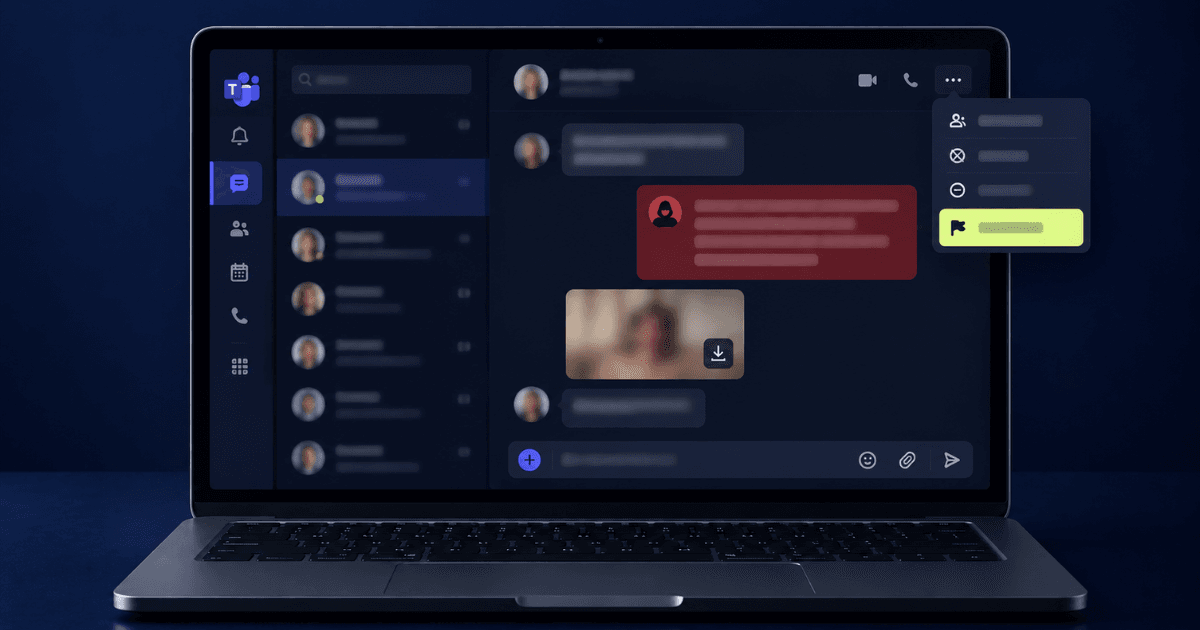
Teams har en indbygget anmeldelsesvej, som som regel er den hurtigste, selv om adgangen og destinationen afhænger af, hvordan din organisation har sat tjenesten op. Åbn beskedens indstillinger i samtalen og vælg at anmelde, og vælg derefter den kategori, der passer bedst, for eksempel chikane eller truende indhold. Afhængigt af indstillingerne går anmeldelsen enten til Microsoft direkte eller til din egen organisations sikkerhedsteam, og at vide hvilken af de to der gælder, ændrer, hvad du bør gøre derefter. I mange virksomhedsmiljøer går brugeranmeldelser til interne administratorer snarere end til Microsoft, hvilket betyder, at anmeldelsen i appen i praksis er en besked til din egen it-afdeling og ikke en eskalering udad.
Blokér afsenderen først efter at du har anmeldt, ikke før, så anmeldelsen tager hele samtalen med sig i stedet for en tom tråd, som den, der vurderer den, ikke kan bedømme. Microsofts supportdokumentation til Teams beskriver, hvad hver anmeldelseskategori gør, og hvor den sendes hen.
At gå direkte til jeres it- eller sikkerhedsteam ved siden af anmeldelsen i appen er som regel den hurtigere vej: de kan se, om afsenderen har kontaktet andre, blokere kontoen på organisationsniveau og lægge beskederne under bevaringspligt, så opbevaringsreglerne ikke fjerner dem. Du behøver ikke fortælle, hvad det truede materiale indeholder, for at komme i gang; at sige, at det er en personlig sag, er nok. Hvis afsenderen er intern, har de fleste organisationer også en fortrolig vej gennem HR eller en whistleblowerordning.
Har du brug for hjælp fra en specialist?
Vores team har løst tusindvis af sager. Få fortrolig støtte nu.
At anmelde uden for organisationen
Afpresning kan udgøre en strafbar handling, uanset hvilken platform der er brugt til at fremsætte truslen. En hændelse i Teams efterlader desuden ofte brugbare identificerende oplysninger, altså kontooplysninger, tidsstempler, beskedhistorik og i nogle tilfælde oplysninger, der er knyttet til en ekstern organisation eller et domæne.
Anmeld forholdet via politi.dk eller på en politistation, og tag dokumentationen med i kronologisk rækkefølge. Anmeld det også til den enhed, der håndterer it-kriminalitet. Hvis platformen eller modparten har amerikansk tilknytning, kan du desuden anmelde til FBI IC3, og ved tilknytning inden for Europa kan Europol inddrages. Hvor truslen rettes mod din arbejdsgiver snarere end mod dig personligt, for eksempel et krav om betaling knyttet til virksomhedens oplysninger, bør det også eskaleres gennem organisationens interne sikkerhedsproces.
Sager, der vedrører afpresning mod virksomheder, kan rejse yderligere spørgsmål om interne aktører, pligter til at informere, eksponering af oplysninger og fortsat drift, så svaret kan have behov for at blive koordineret anderledes end ved en rent personlig trussel.
Hvis personligt materiale er involveret
Et almindeligt mønster er materiale, der er skaffet et andet sted, i en datingapp eller på en social platform, og derefter leveret til arbejdskontoen netop fordi den professionelle ramme øger presset. Afsenderen satser på, at risikoen for din karriere skal få dig til at betale hurtigere.
Behandl leveringskanalen og materialet som to adskilte problemer. Teams-siden håndteres gennem anmeldelse og blokering. Hvis det personlige materiale bruges til afpresning gennem Microsoft Teams, skal du sikre beviserne, ikke betale, og begynde arbejdet med fjernelse og overvågning, før materialet spredes videre.
Den professionelle eksponering er som regel mindre, end den føles. Arbejdsgivere møder det her oftere, end folk tror, og en medarbejder, der anmelder et afpresningsforsøg, står betydeligt stærkere end en, der bliver opdaget i at have betalt et i stilhed.
At handle nu
Hvis du lige nu prøver at finde ud af, hvordan du anmelder afpresning på Microsoft Teams, har rækkefølgen betydning: hold op med at svare og lad samtalen ligge, tag skærmbilleder af alt inklusive afsenderens fuldstændige adresse og tidsstemplerne, anmeld derefter beskeden i Teams og blokér afsenderen først bagefter. Underret it-sikkerheden, så kontoen kan blokeres i hele organisationen og beskederne sikres, anmeld forholdet til politiet, og søg specialiseret støtte, hvis personligt materiale er involveret. Afpresning gennem et arbejdsværktøj føles mere blottende, end den er. Den samme kanal, der gør den skræmmende, er den, der bevarer en dokumentation, og den dokumentation er som regel det mest brugbare, du har. Hvis du har brug for øjeblikkelig hjælp til at anmelde afpresning, kan professionel støtte hjælpe dig med de næste skridt.
Om forfatteren
Altahonos-teamet
Teamet i Altahonos består af specialister inden for cybersikkerhed og håndtering af omdømmet online, med bred erfaring i at begrænse digitale trusler og i fjernelse af indhold, og støtter både privatpersoner og virksomheder i at beskytte deres digitale tilstedeværelse.
Relateret information
Betroet af tusindvis

Based on 590+ verified reviews