Sådan anmelder du afpresningsmails: genkend bluffen
At vide, hvordan du anmelder afpresningsmails, betyder mere end nogensinde, da sextortion-mails, trusler om løsepengevirus, beskeder om, at nogen har hacket din computer, og andre varianter fylder indbakkerne i millioner. De fleste er bluff fra masseudsendelser; nogle er rettede angreb med virkeligt materiale. Uanset hvad bidrager en korrekt anmeldelse til politiets situationsbillede, beskytter det næste mål og skaber det grundlag, du har brug for, hvis truslen trappes op. Denne guide gennemgår, hvordan anmeldelsen sker, hvordan du skelner en bluff fra en troværdig trussel, og hvilke beskyttelsestiltag du tager uanset hvad.
Genkend de almindeligste typer
Afpresning via mail samler sig i nogle få genkendelige kategorier. Sextortion-mails hævder som regel, at afsenderen har film af dig, mens du så porno, og truer med at sende den til dine kontakter, hvis du ikke betaler, mens påstande om kaprede konti hævder, at afsenderen har din adgangskode og ellers slipper dine oplysninger. Direktørbedrageri retter sig især mod virksomheder, ofte ved at nogen udgiver sig for en leder, og beskeder fra løsepengevirus truer med krypterede filer, hvis du ikke betaler for nøglen. Trusler om at sprede din adresse hævder, at afsenderen har din hjemmeadresse, og truer med at offentliggøre den, og trusler bygget på gamle læk bruger oplysninger fra gamle og urelaterede datalæk som opdigtet bevis på, at afsenderen virkelig har adgang til dig. Mailen, der begynder med "hello pervert", er en af de mest spredte versioner af netop den skabelon, genbrugt i millioner af indbakker med kun små variationer.
Skeln bluffen fra den troværdige trussel
Det meste af afpresningen via mail er bluff fra en masseudsendelse, og nogle tegn afslører den: samme besked sendt til flere modtagere, en gammel adgangskode fra et kendt læk brugt som falsk bevis, krav om betaling kun i kryptovaluta, almene trusler uden nogen personlige detaljer, næsten identiske varianter på flere sprog, en tilfældig frist som 48 timer, og intet faktisk materiale bag truslen. En troværdig trussel ser anderledes ud. Den indeholder ofte bestemte personoplysninger, som din nuværende adresse, noget du nyligt har gjort, eller oplysninger om din familie, sammen med vist materiale som skærmbilleder eller konkrete beskrivelser. Tidspunktet hænger ofte sammen med noget, der virkelig er sket i dit liv, afsenderen viser kendskab til nylige hændelser, og truslen kan være samordnet over andre kanaler som sociale medier eller telefonsamtaler. De fleste mails er bluff, men svaret, der følger, er det samme i begge tilfælde.
Betal ikke, svar ikke, og behold mailen
Uanset om mailen er bluff eller virkelig, skal du aldrig betale og aldrig svare. Et svar bekræfter kun, at adressen er i brug, og giver dig mere spam, og en betaling viser, at du er et muligt mål; ved virkelige trusler bliver materialet ofte sluppet alligevel efter betaling, og de samme penge kunne være gået til faktisk beskyttelse i stedet. Slet heller ikke mailen. Gem den med fuldstændige headere intakte, i Gmail ved at vise originalen og i Outlook ved at vise kilden. Tag skærmbilleder, der viser dato, afsender, emne og hele brødteksten, og kopiér teksten til et særskilt dokument med en note om, hvornår den kom. Notér eventuelle vedhæftede filer uden at åbne dem, gem beskedens identitet og alle referencenumre, der findes i headerne, og videresend mailen med fuldstændige headere til en anden egen adresse som sikkerhedskopi. Headerne bærer oplysninger om den vej, beskeden har taget, hvilket af og til kan hjælpe med at vise, hvor den kom fra. De to skridt, at være tavs og at sikre beviserne, er grundlaget for at stoppe afpresningsmails, før de vokser til en længere kampagne.
Indgiv en politianmeldelse
Afpresning er en strafbar handling, uanset at truslen kom med mail.
- Politiet: anmeld via politi.dk, ring til 114 eller mød op på en politistation, og ring 112, hvis faren er akut. Oplys, at handlingen fandt sted på nettet, så sagen ledes til politiets enhed for it-kriminalitet.
- Vedlæg mailen med fuldstændige headere sammen med betalingskravene, eventuelle betalinger du har foretaget, og en tidslinje
- Gem sagsnummeret til al videre kontakt
- Center for Cybersikkerhed: hvis angrebet er rettet mod systemer i en virksomhed
- Datatilsynet: hvis dine personoplysninger er behandlet ulovligt eller er kommet ud
Politiet bruger anmeldelser også til at se mønstre, og mange kampagner er blevet kortlagt ud fra samlede anmeldelser, der viste fælles adresser eller kryptopunge. Det er værd at anmelde også mails, der åbenlyst er bluff, netop fordi de mønstre, de afslører, går ind i det større arbejde.
Anmeld over landegrænser
De fleste afsendere sidder i udlandet.
- Europol: det europæiske center for it-kriminalitet samordner de nationale anmeldelser inden for EU, og politiet inddrager det efter behov
- Europæisk efterforskningskendelse: dansk politi kan indhente beviser fra et andet medlemsland
- FBI IC3: er mailtjenesten eller modparten amerikansk, kan en anmeldelse dertil ske parallelt med den danske
Har du brug for hjælp fra en specialist?
Vores team har løst tusindvis af sager. Få fortrolig støtte nu.
Anmeld det til din mailtjeneste
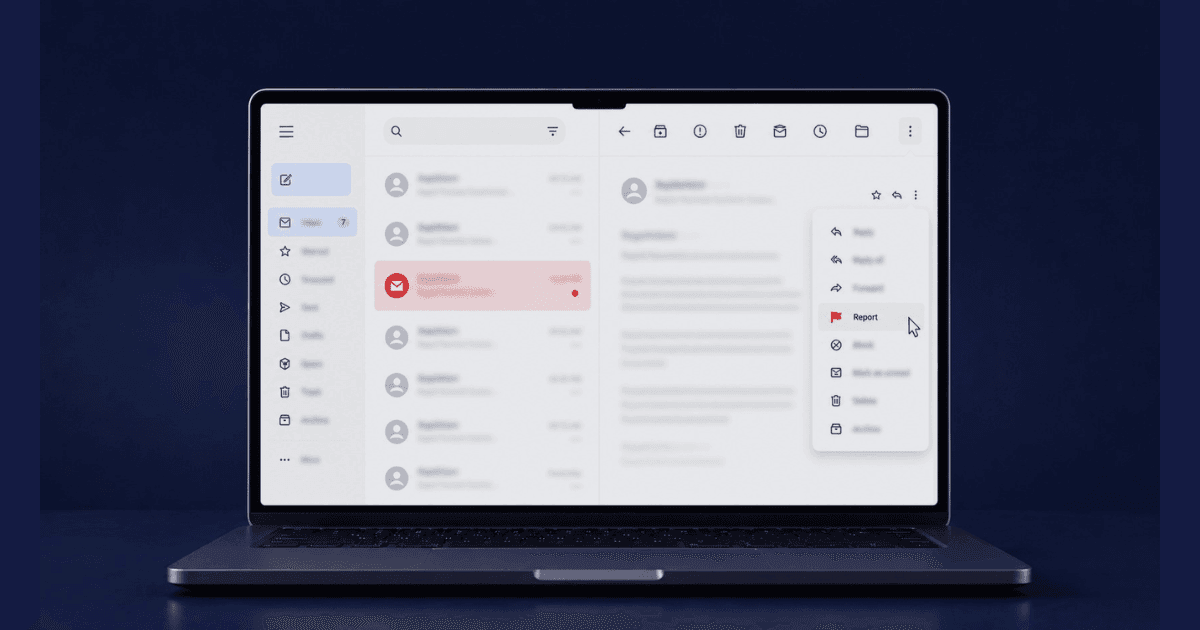
Tjenesterne kan blokere mønstre og advare andre brugere, når de kender dem. I Gmail vælger du at rapportere phishing eller spam med hele indholdet med; i Outlook rapporterer du som uønsket og derefter phishing. Yahoo har et valg til at rapportere som phishing, og Proton har en egen knap til det. Er det en arbejdskonto, kontakter du i stedet din it-sikkerhedsfunktion direkte. En anmeldelse hjælper tjenesten med at træne sine filtre og advare andre mulige mål.
Håndtér påstande om, at en konto er kapret
Hvis mailen hævder, at afsenderen har din adgangskode, især en du bruger nu, går du sikkerheden igennem.
- Kontrollér på Have I Been Pwned, om din adresse findes i kendte læk
- Skift adgangskode på hver konto, der bruger den afslørede adgangskode
- Slå totrinsbekræftelse til på alle vigtige konti
- Kør en gennemsøgning efter skadelig kode på dine enheder
- Gennemgå loginhistorikken på din mailkonto
- Hold øje med tegn på simkortbytte, som beskeder fra operatøren eller at mobilen mister dækning
Også når truslen er bluff, er den afslørede adgangskode virkelig; oplysningerne kommer fra et læk et sted.
Videresend til organisationer, der samler phishing
Flere organisationer samler mønstre fra spam og afpresningsmails.
- Anti-Phishing Working Group: reportphishing@apwg.org
- SpamCop: anmeldelser går ind i blokeringslister
- Microsoft: phishing@office365.microsoft.com til trusler i Microsofts tjenester
- Center for Cybersikkerhed: til angreb, der vedrører danske virksomheder
Disse anmeldelser går ind i filtrene og blokeringslisterne i hele branchen, hvilket betyder, at en enkelt anmeldelse kan hindre samme afsender i at nå tusindvis af andre indbakker.
Sikr din mailkonto, og søg professionel støtte
Også når det ikke har med netop denne trussel at gøre, er nogle beskyttelsestiltag værd at tage. Slå totrinsbekræftelse til, hvis du ikke allerede har gjort det, og brug en stærk og unik adgangskode særligt til mailen. Gennemgå din seneste loginhistorik, og log ud af ukendte sessioner, og kontrollér, om der findes regler for videresendelse, da angribere af og til lægger en sådan ind i stilhed for at læse indkommende post. Gennemgå derefter koblede apps, og træk adgange tilbage, du ikke genkender, og opdatér din gendannelsesadresse og dit gendannelsesnummer.
Ved en troværdig og rettet trussel snarere end bluff fra en masseudsendelse er det værd at inddrage professionel støtte tidligt. Støtte ved afpresning på nettet giver dig hjælp, der er bygget til netop den situation, og en advokat med erfaring i it-kriminalitet giver retlig vægt, hvis det trappes op. Risikerer intimt materiale at blive spredt, sparer du tid ved at forberede fjernelsen parallelt, og vedrører det systemer i en virksomhed, inddrager du it-sikkerhedseksperter direkte.
Handl med tryghed
At vide, hvordan du anmelder afpresningsmails, er et hurtigt, men virkningsfuldt skridt. Behold mailen, indgiv en politianmeldelse, anmeld afpresningsmailen til din mailtjeneste, sikr dine konti, og betal ikke. De fleste mails er bluff fra masseudsendelser, der mister al kraft, når du genkender dem; de få, der er virkelige, kræver mere, men begrunder fortsat aldrig en betaling. Der findes hjælp døgnet rundt både til at vurdere en bluff og til at svare på en troværdig trussel. Gerningspersonen regner med panik; et tydeligt og metodisk svar er måden, du tager kontrollen tilbage.
Om forfatteren
Altahonos-teamet
Teamet i Altahonos består af specialister inden for cybersikkerhed og håndtering af omdømmet online, med bred erfaring i at begrænse digitale trusler og i fjernelse af indhold, og støtter både privatpersoner og virksomheder i at beskytte deres digitale tilstedeværelse.
Relateret information
Betroet af tusindvis

Based on 590+ verified reviews