"Jeg har hacket webkameraet ditt, send BTC": slik uskadeliggjorde jeg e-posten som kostet meg 3 søvnløse netter
Viktigste resultater
Situasjonen
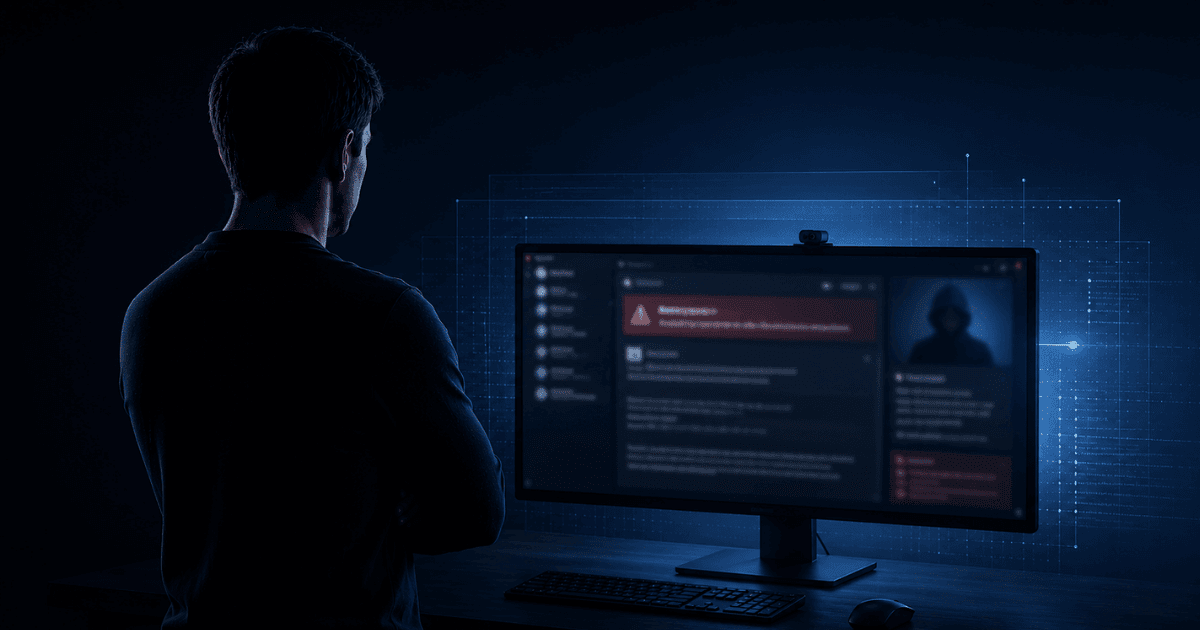
En 34-åring som arbeider som regnskapsfører i New York åpnet innboksen en morgen og fant en trussel-e-post med sitt eget passord trykket øverst. Meldingen var direkte: "1 500 dollar i BTC innen 48 timer, ellers får kontaktene dine opptaket jeg gjorde gjennom kameraet ditt." Det kjente passordet fikk ham til å stivne. Han brukte 3 søvnløse netter på å undersøke hvordan man kjøper BTC. Han var 2 klikk fra å sende betalingen.
Slik gjorde vi det
Altahonos sporet passordet til datainnbruddet Collection #1 fra 2019 i løpet av en gratis konsultasjon på 30 minutter. E-posten ble bekreftet som en masseutsendelse fra en bot, sendt til millioner av mennesker. Ingen enhet var blitt åpnet, og det fantes ikke noe opptak. Totrinnsbekreftelse ble satt opp på alle kritiske kontoer, og overvåking av lekkasjer ble aktivert i 7 dager.
Hva skjedde?
En helt vanlig morgen. Innboksen åpen. Og der, på første linje i e-posten: et gammelt passord. Hans passord. Ett han hadde brukt for år tilbake og nesten ikke husket.
E-posten fortsatte: "Jeg har tilgang til alle enhetene dine. Jeg gjorde et opptak gjennom webkameraet ditt. Send 1 500 dollar i BTC innen 48 timer, ellers får kontaktene dine opptaket."
En 34 år gammel regnskapsfører i New York stivnet. Passordet var virkelig. Han hadde brukt det i årevis. Så var resten også virkelig?
3 dager, 0 søvn
Hans første innskytelse var å slette og gå videre. Men noe stoppet ham: det passordet. Det var ikke tilfeldig. Det var faktisk hans. Hva om de virkelig hadde tilgang?
Han tenkte på å gå til politiet. Men hva om opptaket var virkelig? Kollegene. Familien. Klientene. I den paniske tilstanden var det nesten umulig å tenke klart. Tankene gikk tilbake til samme spørsmål igjen og igjen: "Hva skjer hvis de sender det?"
Han fikk ikke sove om natten. Om dagen sjekket han telefonen midt i klientmøter. Han mistet tråden i samtaler. I tre dager levde han inne i den sløyfen.
Han undersøkte hvordan man kjøper bitcoin. Opprettet en konto på en kryptobørs. Fullførte identitetsverifiseringen. Kom til overføringsskjermen. Skrev inn beløpet. Han var 2 klikk fra å sende.
Han stoppet. Og ringte Altahonos.
Hvordan dette angrepet faktisk fungerer
Slike e-poster kalles masseutsendt sextortion fra bot. Slik virker de: angripere kjøper lister med millioner av e-postadresser og tilhørende gamle passord fra det mørke nettet. Listene kommer fra store datainnbrudd som skjedde for år tilbake. LinkedIn, Adobe, MySpace, hundrevis av mindre nettsteder. Milliarder av kontoopplysninger sirkulerer fortsatt i dag.
Angriperen sender samme e-post til hver person på listen. Den eneste forskjellen er at hver e-post inneholder nettopp den personens virkelige passord. Denne ene detaljen får meldingen til å kjennes personlig og troverdig. Den skaper inntrykket av at noen virkelig kjenner deg.
I virkeligheten blir ingen enhet åpnet. Ingen opptak blir gjort. Angriperen kjører en liste, en mal og et automatisk utsendingssystem. Samme e-post når tusenvis av mennesker samtidig i hvert land.
De fleste mottakerne sletter den. En liten andel betaler. For angriperen er den andelen mer enn nok. Kostnaden er nesten null, betalingen kommer umiddelbart, og den etterlater ingen spor.
Trenger du hjelp av en spesialist?
Teamet vårt har løst tusenvis av saker. Ta kontakt, alt behandles konfidensielt.
30 minutter endret alt
I løpet av de første 10 minuttene av konsultasjonen sporet vi passordet til kilden: datainnbruddet Collection #1 fra 2019. Dette var en av de største lekkasjene av innloggingsopplysninger som noensinne er registrert, med 773 millioner e-postadresser og milliarder av passord eksponert i én enkelt hendelse. Passordet hans hadde ligget i en liste på det mørke nettet i årevis.
Angriperen hadde aldri vært innom enhetene hans. Han hadde ganske enkelt tatt en e-postadresse med tilhørende passord fra den listen og sendt samme melding til millioner av mennesker. E-posten var bløff. Fullstendig. Ingen enhet var blitt åpnet. Ingen opptak var gjort. Det hadde aldri eksistert noe opptak.
Deretter satte vi opp totrinnsbekreftelse på alle de kritiske kontoene hans. En periode med overvåking av lekkasjer på 7 dager ble aktivert. Dukket det opp et nytt trusselsignal knyttet til e-postadressen hans, ville han bli varslet umiddelbart.
Da det var over
Han betalte ingenting. Ingen opptak gikk noe sted, for det fantes ikke noe. Han lukket overføringsskjermen og tok pengene ut av børsen.
Ni måneder senere bekreftet en oppfølgingskontroll at alt var rent. Kontoene sikre, ingen nye trusler, totrinnsbekreftelse aktiv.
Hvis du har fått samme e-post
Denne e-posten når titusenvis av mennesker hver dag. I USA, i Europa og i hvert hjørne av verden. Å se et virkelig passord i emnefeltet er utformet for å få deg til å stivne. Men det passordet er bevis på et datainnbrudd, ikke på et kamerahack. Det er to svært forskjellige ting.
Dette bør du ikke gjøre: ikke betal. De som betaler én gang, får som regel et nytt krav. Du har nettopp signalisert at dette virker på deg. Ikke la tidsfristen på 48 timer presse deg. Det er en psykologisk taktikk, ingen virkelig nedtelling.
Dette bør du gjøre: ikke slett e-posten, ta et skjermbilde. Gå til haveibeenpwned.com, skriv inn e-postadressen din, og se i løpet av sekunder hvilke datainnbrudd du forekommer i. Bytt passord på hver konto der du brukte det. Sett opp totrinnsbekreftelse.
Er du fortsatt usikker, ta 5 minutter før du betaler en krone. Virkelig eller bløff, vi sier det med en gang. Fått samme e-post? Gratis verifisering på 5 min før du betaler en krone: +44 7863 753733
"Jeg var 2 klikk fra å sende pengene. Altahonos viste meg på 30 minutter at hele saken var bløff. Den natten sov jeg for første gang på flere dager."— Anonymous
Vanlige spørsmål
Nei. Gamle passord skaffes fra datainnbrudd, ikke ved å hacke enheten din. Disse masseutsendte e-postene inkluderer et virkelig passord for å få trusselen til å kjennes personlig og troverdig. Det er bevis på et datainnbrudd, ikke på et kamerahack.
Gå til haveibeenpwned.com og skriv inn e-postadressen din. Du ser hvert datainnbrudd opplysningene dine forekommer i, i løpet av sekunder. Det er gratis og trygt å bruke.
Nei. Mest sannsynlig finnes det ikke noe opptak i det hele tatt. Å betale signaliserer at taktikken virket på deg, og det utløser som regel et nytt krav om et høyere beløp.
Ikke slett den, ta et skjermbilde. Bytt passordet på hver konto der du brukte det. Sett opp totrinnsbekreftelse. Ikke betal. Er du usikker, ring oss før du gjør noe annet. Gratis verifisering på 5 minutter: +44 7863 753733
Om forfatteren
Altahonos Team
Altahonos-teamet består av spesialister innen cybersikkerhet og håndtering av omdømme på nett. Vi har lang erfaring med å stoppe digitale trusler og drive fjerningssaker, og hjelper privatpersoner og bedrifter med å beskytte tilstedeværelsen sin på nett.