Slik beskytter du deg mot nettfiske
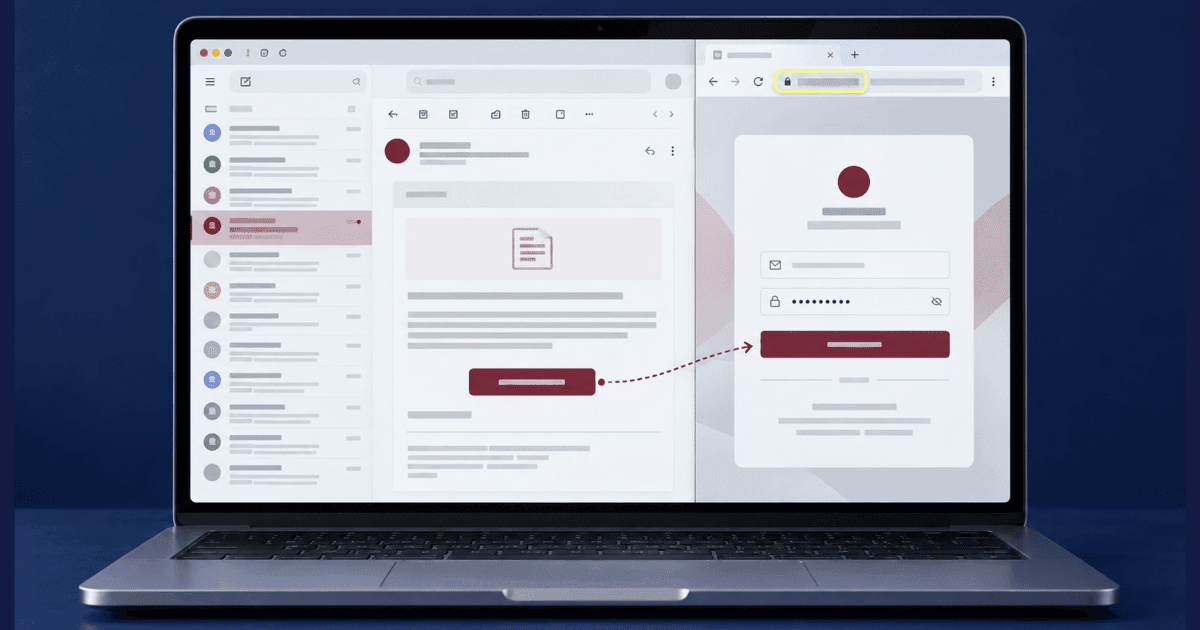
De fleste rådene om hvordan du beskytter deg mot nettfiske, bygger på å oppdage skrivefeil og merkelige lenker, noe som beskriver nettfiske slik det så ut for ti år siden. Meldingene i dag er velskrevne, riktig merket og kommer ofte i en tråd du alt ventet på. Det pålitelige vernet er ikke lenger å granske med øynene. Det er et lite antall vaner som gjør meldingen irrelevant: å bekrefte gjennom en kanal angriperen ikke styrer, og å ordne kontoene dine slik at ett lykket forsøk ikke får følgevirkninger. Denne guiden går gjennom begge, og dessuten hva du gjør den første timen etter at du har innsett at du klikket.
Hva nettfisket er ute etter
Å forstå formålet bak en melding gjør risikoen lettere å vurdere. Angriperen kan være ute etter innloggingsopplysninger, midlertidige sikkerhetskoder, penger, tilgang til enheten din, eller personopplysninger som gjør et senere forsøk mer overbevisende.
Innloggingsopplysninger. En falsk innloggingsside kan være nesten identisk med den virkelige tjenesten og fange brukernavnet og passordet ditt. Noen sider sender deg deretter videre til det ekte nettstedet, slik at en mislykket eller gjentatt innlogging virker normal.
Engangskoder. Et stjålet passord er ikke alltid nok når en konto har et andre steg i innloggingen. Derfor kan noen be deg lese opp en kode mens hun eller han utgir seg for å være en bank, et transportselskap, arbeidsgiveren din eller en kundestøtteavdeling. Gi aldri ut en sikkerhetskode som svar på en uventet melding eller samtale.
Betalinger. Falske fakturaer, fornyelser av abonnement, endrede bankopplysninger og hastende betalingskrav er laget for å få en direkte overføring, en kode til et gavekort eller en betaling i kryptovaluta, snarere enn innloggingsopplysninger. Geek Squad-svindelen er et vanlig eksempel på det mønsteret, der en falsk melding om fornyelse brukes for å innlede en telefonsamtale i stedet for direkte å stjele et passord.
Tilgang til enheten. En lenke eller et vedlegg kan installere skadelig kode, og en som ringer, kan overtale deg til å installere vanlig programvare for fjerntilgang under påskudd av å gi teknisk støtte. Begge veiene kan avsløre hva som skjer på skjermen din, og hvilke opplysninger som finnes på enheten.
Personopplysninger. Opplysninger som arbeidsgiveren din, fødselsdatoen din, adressen din, kortopplysninger eller identitetspapirer kan samles inn til identitetsbedrageri eller et senere rettet forsøk. Er sensitive opplysninger alt røpet, avhenger de riktige stegene for å melde identitetstyveri av hva som er delt, og om noen konto er brukt.
Å se hva meldingen er ute etter, hjelper deg å avgjøre om det er nok å slette den, eller om du umiddelbart bør sikre en konto, kontakte banken eller gå gjennom den berørte enheten.
Slik beskytter du deg i praksis
Bekreft i en separat kanal
Ber en melding deg logge inn, sende penger, gi opplysninger eller bekrefte noe på en konto, bruk ikke lenkene, telefonnumrene eller kontaktopplysningene i meldingen. Åpne den offisielle appen, bruk et lagret bokmerke, skriv inn nettadressen selv, eller ring et nummer som finnes på nettstedet til organisasjonen. Vær forsiktig hvis avsenderen innvender mot at du bekrefter på egen hånd, presser deg til å bli i samtalen, eller fraråder deg å kontakte organisasjonen direkte.
Skjerp måten du logger inn
Behandle engangskoder som passord, og gi dem ikke ut som svar på en uventet melding eller samtale. Bruk unike passord, og slå på en sterkere innlogging der det går. Autentiseringsapper, nøkler i mobilen og fysiske sikkerhetsnøkler gir et bedre vern, og en passordbehandler kan dessuten avsløre en etterliknet adresse ved å nekte å fylle inn lagrede opplysninger på et ukjent nettsted.
Skill verdifulle kontoer fra offentlige kontaktopplysninger
Bruk ulike e-postadresser til bankkontoer, til handel og sosiale medier, og til det du gjør offentlig. Det begrenser hvor lett noen som kjenner én av adressene, kan finne de mest sensitive kontoene dine. Gå gjennom hvor e-postadressen din, telefonnummeret ditt, arbeidsgiveren din og andre identifiserende opplysninger forekommer på nett. Å vite hvordan du beskytter personopplysningene dine reduserer det grunnlaget som kan brukes til et personlig rettet forsøk.
Varselstegn verdt å legge merke til
Også en velgjort melding kan bære tegn på at avsenderen prøver å skape press eller hindre deg fra å kontrollere selv:
- Hastverk koblet til en følge, som at kontoen stenges, en betaling har mislykkes, en levering har gått tilbake, eller en sikkerhetsvarsel er utløst
- En anmodning om å holde saken fortrolig, særlig i meldinger på arbeidet som påstås å komme fra en leder
- Nye bankopplysninger eller nye betalingsinstruksjoner i en ellers kjent fakturasamtale
- En avsender- eller svaradresse som skiller seg litt fra organisasjonen eller personen i visningsnavnet
- En anmodning om et passord, en engangskode, en betaling, fjerntilgang til enheten eller et sensitivt dokument
- Motstand når du prøver å bekrefte anmodningen gjennom et offisielt nettsted, en app eller et publisert telefonnummer
Legg merke til hvilken reaksjon meldingen er bygd for å skape. Frykt, hastverk, nysgjerrighet og lovnaden om en umiddelbar løsning kan alle få deg til å handle før kontroll. Å lære seg hvordan man unngår å bli lurt på nett handler om å se at et følelsesmessig press kan være et varselstegn i seg selv, også når merket, språket og de personlige detaljene virker overbevisende.
Trenger du hjelp av en spesialist?
Teamet vårt har løst tusenvis av saker. Få fortrolig støtte nå.
Den første timen etter at du klikket
Handle raskt ut fra hva du skrev inn, delte eller installerte, i stedet for å legge tid i å forstå hvordan meldingen lurte deg.
Hvis du skrev inn et passord eller delte en kode
Bytt passordet hos den ekte tjenesten, oppdater det alle steder det er gjenbrukt, og logg ut aktive sesjoner. Gå gjennom tilkoblede enheter og den siste aktiviteten. Har du delt en engangskode, kontakt tjenesten gjennom dens offisielle kanal for kundestøtte.
Hvis du skrev inn kortopplysninger
Ring banken på nummeret på kortet ditt eller i bankens offisielle app. Forklar hvilke opplysninger som ble skrevet inn, spør om kortet bør sperres eller byttes, og meld hver transaksjon umiddelbart.
Hvis du installerte programvare
Koble enheten fra internett, og bytt viktige passord fra en annen enhet du stoler på. Fjern den mistenkelige programvaren eller programmet for fjerntilgang, og få enheten kontrollert før du bruker den til sensitive kontoer.
Gå gjennom sikkerheten i e-posten
Kontroller om det finnes videresendingsregler, gjenopprettingsadresser eller tilkoblede programmer du ikke har lagt til selv. Du kan også søke adressen din hos Have I Been Pwned. Et treff viser at opplysninger er røpet, ikke nødvendigvis at en konto er kapret nå.
Begrens hva en angriper kan vite om deg
Nettfiske blir mer overbevisende når avsenderen kjenner arbeidsgiveren din, de siste kjøpene dine, kontaktopplysningene dine eller hvilke tjenester du bruker. Opplysningene kan komme fra offentlige profiler, gamle kontoer, datainnbrudd og selskaper som selger personopplysninger, snarere enn fra direkte tilgang til enheten din. Gå gjennom hva som dukker opp når navnet ditt, e-postadressen din og telefonnummeret ditt søkes. Arbeidet med å rydde det digitale sporet ditt hjelper deg å finne opplysninger som bør fjernes eller begrenses.
Steng kontoer du ikke lenger bruker, begrens offentlige kontaktopplysninger, og skjul lister over de sosiale kontaktene dine der det går. Vær forsiktig med utpressingse-poster som hevder at enheten din er kapret, eller at aktiviteten din er spilt inn, særlig når et gammelt passord brukes som bevis. Passordet kan komme fra et tidligere datainnbrudd og viser ikke at noen har kommet inn på enheten. Bytt det alle steder det fremdeles er i bruk, og gå gjennom sikkerheten på de berørte kontoene.
Slik går du videre
Hvordan du beskytter deg mot nettfiske, avhenger mindre av å kjenne igjen en perfekt kopi og mer av å bekrefte hver anmodning på egen hånd. Åpne tjenester gjennom offisielle apper eller lagrede adresser, gi aldri ut en engangskode etter en uventet kontakt, og bruk unike passord med en sterkere innlogging. Har du alt svart på en mistenkelig melding, sikre den berørte kontoen, gå gjennom aktive sesjoner, og kontakt banken eller tjenesteleverandøren gjennom en offisiell kanal.
Å redusere de offentlige opplysningene koblet til navnet ditt, e-postadressen din og telefonnummeret ditt gjør også framtidige forsøk mindre overbevisende. Gå gjennom gamle profiler, røpede kontaktopplysninger og selskaper som selger personopplysninger, i stedet for bare å fokusere på den meldingen som nådde deg. Profesjonell støtte til fjerning av personopplysninger kan hjelpe med de opplysningene som ligger igjen synlige på flere nettsteder.
Om forfatteren
Altahonos-teamet
Teamet i Altahonos består av spesialister innen cybersikkerhet og håndtering av omdømmet på nettet, med bred erfaring i å begrense digitale trusler og i fjerning av innhold, og støtter både privatpersoner og bedrifter i å beskytte sin digitale tilstedeværelse.
Relatert informasjon
Betrodd av tusenvis

Based on 644+ verified reviews