Slik melder du utpressing på Microsoft Teams
Utpressing som kommer gjennom Microsoft Teams er noe annet enn utpressing i en sosial app, og forskjellen handler helt om sammenhengen. Teams er et arbeidsverktøy, som betyr at kontoen som kontakter deg sitter inne i en organisasjon, at meldingene vanligvis lagres av den organisasjonen, og at responsen involverer mennesker du kommer til å se igjen. Det høres verre ut. I praksis er det en betydelig fordel, fordi en identitet i Teams i motsetning til en anonym sosial konto legger igjen et varig administrativt spor. Denne guiden går gjennom hvordan du melder utpressing på Microsoft Teams på riktig måte, hva it-avdelingen din kan og ikke kan se, og hvordan du håndterer det når trusselen berører arbeidsgiveren din.
Begynn med å avgjøre hvilken situasjon du er i
Tre scenarier kommer gjennom Teams, og hvert av dem fører til et annet første trekk. Å få dette riktig tidlig sparer tid, fordi det å ringe it om noe personalavdelingen skal håndtere, eller omvendt, bremser responsen nettopp når tempoet betyr noe. Hvis du er usikker på hva du gjør når du utsettes for utpressing, uansett hvilken plattform det gjelder, begynner du med å sikre bevisene, begrense videre kontakt og finne ut hvilken meldekanal som gjelder.
Ekstern kontakt gjennom føderasjon
Teams tillater folk utenfor organisasjonen din å skrive til deg hvis ekstern tilgang, noen ganger kalt føderasjon, er slått på i miljøet deres. Dette er måten mesteparten av den tilfeldige utpressingen når en arbeidskonto: avsenderen har ingen relasjon til selskapet ditt i det hele tatt, og bruker Teams som leveringskanal nettopp fordi det føles mer offisielt og vanskeligere å overse enn en sosial app. Avsenderen kan bruke en gratis og uadministrert Teams-konto, eller et domene som er registrert spesielt for denne typen kontakt. I det scenariet sier kontoen i seg selv svært lite om hvem som står bak, men domenet og opplysningene om miljøet gir likevel etterforskere mer å arbeide med enn en anonym sosial profil ville gjort.
En kompromittert intern konto
Her er kontoen virkelig en av kollegene dine, men den som bruker den er ikke det. Dette følger vanligvis etter en nettfiskekampanje som fanget kollegaens påloggingsopplysninger, og meldingene som sendes kan virke uvanlig formelle, uvanlig hastende eller litt feil i tonen hvis du kjenner personen. Fordi kontoen i seg selv er ekte og tiltrodd inne i organisasjonen, går dette scenariet vanligvis raskest når det først er varslet, siden sikkerhetsteamet deres kan handle umiddelbart på en kjent intern identitet.
En intern avsender
Dette er den minst vanlige varianten og den vanskeligste, fordi trusselen samtidig er en sikkerhetshendelse og en relasjon på arbeidsplassen. Hvis du kjenner igjen avsenderen og tror kontoen ikke er kompromittert, skal du ta det like alvorlig som du ville gjort utenfor arbeidet, og koble inn personalavdelingen ved siden av it i stedet for bare it. Å avgjøre hvilket av de tre som gjelder bestemmer om den første telefonen din går til it, til personalavdelingen eller til begge, så det er verdt å stoppe ved det spørsmålet før du går videre.
Før du gjør noe annet
Ikke svar, ikke betal
Begrunnelsen er den samme som på enhver plattform, med ett tillegg som gjelder arbeidsverktøy spesielt. Å svare fra en bedriftskonto kan skape en dokumentasjon som kompliserer saken senere, særlig hvis du sier noe i panikk. En betaling avslutter ikke saken heller; den bekrefter bare at kontoen overvåkes og innbyr til et nytt krav. Si ingenting.
Sikre bevisene slik at de holder
Dette betyr mer i Teams enn andre steder, fordi en administrator kan slette meldinger, en ekstern bruker kan blokkeres midt i en samtale, og regler om lagringstid kan fjerne innhold etter en plan.
- Ta skjermbilder av hele samtalen, med avsenderens visningsnavn og fullstendige adresse
- Kopier avsenderens fullstendige identitet, som for eksterne brukere inneholder domenet deres
- Noter de nøyaktige tidsstemplene og hvilken tidssone klienten din viser
- Fang opp alle filer, lenker eller bilder som er sendt, uten å åpne dem
- Noter typen samtale: én til én, gruppe eller innlegg i en kanal
Lagre dette utenfor bedriftsmiljøet i tillegg til inne i det. Hvis situasjonen senere involverer arbeidsgiveren din, vil du ha en kopi du selv kontrollerer. Å vite hvordan du samler bevis ved utpressing hjelper deg å sikre dokumentasjonen i en form som fortsatt er nyttig for anmeldelse og for en senere etterforskning.
Ikke slett samtalen
Impulsen til å få det til å forsvinne er sterk, og den ødelegger den eneste dokumentasjonen du har. La den ligge, selv om du må dempe samtalen for å slippe å se den. Å arkivere er i orden; å slette er det ikke, siden det også fjerner opplysningene som viser når meldingene kom og fra hvem.
Å melde inne i Microsoft Teams
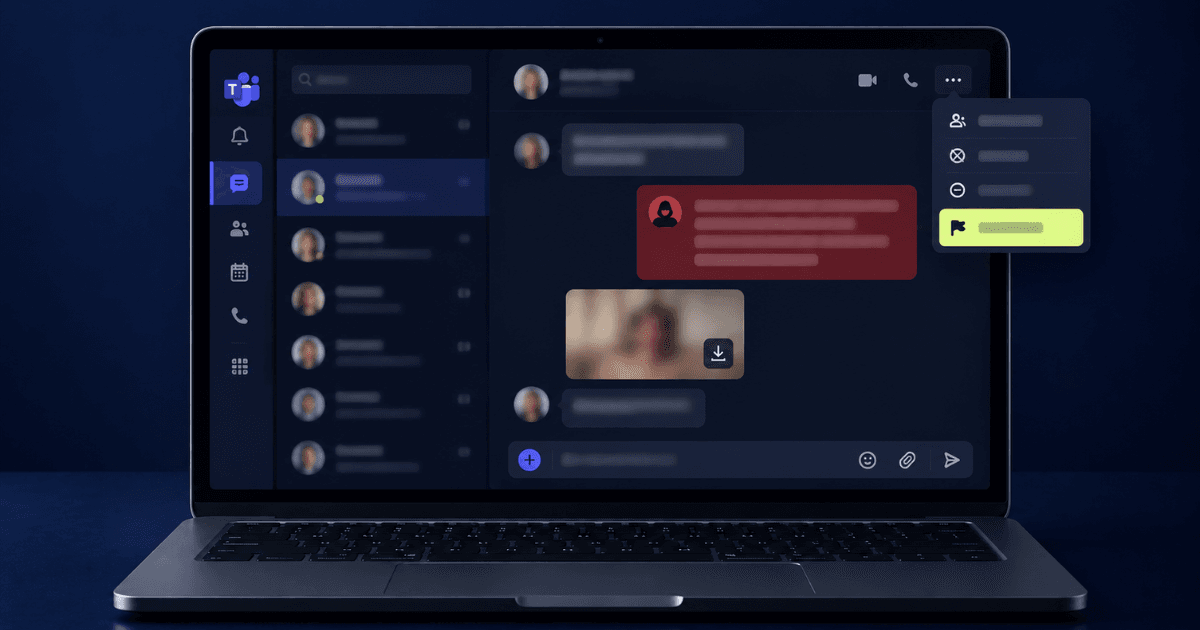
Teams har en innebygd meldekanal, som vanligvis er den raskeste veien, selv om tilgangen og destinasjonen avhenger av hvordan organisasjonen din har satt opp tjenesten. Åpne meldingsvalgene i samtalen og velg å rapportere, og velg deretter kategorien som passer best, for eksempel trakassering eller truende innhold. Avhengig av innstillingene går rapporten enten til Microsoft direkte eller til din egen organisasjons sikkerhetsteam, og å vite hvilken av de to som gjelder endrer hva du bør gjøre videre. I mange bedriftsmiljøer går brukerrapporter til interne administratorer heller enn til Microsoft, som betyr at rapporten i appen i praksis er en melding til din egen it-avdeling og ikke en eskalering utad.
Blokker avsenderen først etter at du har rapportert, ikke før, slik at rapporten tar med seg hele samtalen i stedet for en tom tråd den som vurderer den ikke kan bedømme. Microsofts støttedokumentasjon for Teams beskriver hva hver rapportkategori gjør og hvor den går.
Å gå direkte til it- eller sikkerhetsteamet ved siden av rapporten i appen er vanligvis den raskere veien: de kan se om avsenderen har kontaktet andre, blokkere kontoen på organisasjonsnivå og legge meldingene under bevaringsplikt slik at lagringsreglene ikke fjerner dem. Du trenger ikke fortelle hva det truede materialet inneholder for å komme i gang; å si at det er en personlig sak er nok. Hvis avsenderen er intern, har de fleste organisasjoner også en fortrolig vei gjennom personalavdelingen eller en varslingskanal.
Trenger du hjelp av en spesialist?
Teamet vårt har løst tusenvis av saker. Få fortrolig støtte nå.
Å melde utenfor organisasjonen
Utpressing kan utgjøre en straffbar handling uansett hvilken plattform som er brukt til å fremsette trusselen. En hendelse i Teams legger dessuten ofte igjen nyttige identifiserende opplysninger, altså kontoopplysninger, tidsstempler, meldingshistorikk og i noen tilfeller opplysninger knyttet til en ekstern organisasjon eller et domene.
Anmeld forholdet via politiet.no eller på en politistasjon, og ta med dokumentasjonen i kronologisk rekkefølge. Meld det også til enheten som håndterer datakriminalitet. Hvis plattformen eller motparten har amerikansk tilknytning, kan du i tillegg melde til FBI IC3, og ved tilknytning innenfor Europa kan Europol kobles inn. Der trusselen rettes mot arbeidsgiveren din heller enn mot deg personlig, for eksempel et krav om betaling knyttet til selskapets opplysninger, bør det også eskaleres gjennom organisasjonens interne sikkerhetsprosess.
Saker som gjelder utpressing mot virksomheter kan reise flere spørsmål om interne aktører, plikter til å informere, eksponering av opplysninger og videre drift, så responsen kan trenge å samordnes annerledes enn ved en rent personlig trussel.
Hvis personlig materiale er involvert
Et vanlig mønster er materiale som er skaffet et annet sted, i en datingapp eller på en sosial plattform, og deretter levert til arbeidskontoen nettopp fordi den yrkesmessige innrammingen øker presset. Avsenderen satser på at risikoen for karrieren din skal få deg til å betale raskere.
Behandle leveringskanalen og materialet som to atskilte problemer. Teams-siden håndteres gjennom rapportering og blokkering. Hvis det personlige materialet brukes til utpressing gjennom Microsoft Teams, skal du sikre bevisene, ikke betale, og starte arbeidet med fjerning og overvåking før materialet spres videre.
Den yrkesmessige eksponeringen er vanligvis mindre enn den føles. Arbeidsgivere møter dette oftere enn folk tror, og en ansatt som melder et utpressingsforsøk står betydelig sterkere enn en som blir oppdaget å ha betalt et i stillhet.
Å handle nå
Hvis du akkurat nå prøver å finne ut hvordan du melder utpressing på Microsoft Teams, har rekkefølgen betydning: slutt å svare og la samtalen ligge, ta skjermbilder av alt inkludert avsenderens fullstendige adresse og tidsstemplene, rapporter deretter meldingen i Teams og blokker avsenderen først etterpå. Varsle it-sikkerheten slik at kontoen kan blokkeres i hele organisasjonen og meldingene sikres, anmeld forholdet til politiet, og søk spesialisert støtte hvis personlig materiale er involvert. Utpressing gjennom et arbeidsverktøy føles mer blottstillende enn den er. Den samme kanalen som gjør den skremmende er den som bevarer en dokumentasjon, og den dokumentasjonen er vanligvis det mest nyttige du har. Hvis du trenger umiddelbar hjelp med å melde utpressing, kan profesjonell støtte hjelpe deg med de neste stegene.
Om forfatteren
Altahonos-teamet
Teamet i Altahonos består av spesialister innen cybersikkerhet og håndtering av omdømmet på nettet, med bred erfaring i å begrense digitale trusler og i fjerning av innhold, og støtter både privatpersoner og bedrifter i å beskytte sin digitale tilstedeværelse.
Relatert informasjon
Betrodd av tusenvis

Based on 644+ verified reviews