Slik melder du utpressing på e-post: kjenn igjen bløffen
Å vite hvordan du melder utpressingsmeldinger på e-post betyr mer enn noen gang, siden sextortion-e-poster, trusler om løsepengevirus, meldinger om at noen har hacket datamaskinen din og andre varianter fyller innboksene i millioner. De fleste er bløff fra masseutsendelser; noen er rettede angrep med virkelig materiale. Uansett bidrar en riktig melding til politiets situasjonsbilde, beskytter det neste målet og skaper det grunnlaget du trenger hvis trusselen trappes opp. Denne guiden går gjennom hvordan meldingen gjøres, hvordan du skiller en bløff fra en troverdig trussel, og hvilke beskyttelsestiltak du tar uansett hva.
Kjenn igjen de vanligste typene
Utpressing via e-post samler seg i noen få gjenkjennelige kategorier. Sextortion-e-poster hevder som regel at avsenderen har film av deg mens du så på porno, og truer med å sende den til kontaktene dine hvis du ikke betaler, mens påstander om kaprede kontoer hevder at avsenderen har passordet ditt og slipper opplysningene dine ellers. Direktørbedrageri retter seg særlig mot selskaper, ofte ved at noen utgir seg for en leder, og meldinger fra løsepengevirus truer med krypterte filer hvis du ikke betaler for nøkkelen. Trusler om å spre adressen din hevder at avsenderen har hjemmeadressen din og truer med å offentliggjøre den, og trusler bygget på gamle lekkasjer bruker opplysninger fra gamle og urelaterte datalekkasjer som oppdiktet bevis på at avsenderen virkelig har tilgang til deg. E-posten som begynner med "hello pervert" er en av de mest spredte versjonene av nøyaktig den malen, gjenbrukt i millioner av innbokser med bare små variasjoner.
Skill bløffen fra den troverdige trusselen
Det meste av utpressingen via e-post er bløff fra en masseutsendelse, og noen tegn avslører den: samme melding sendt til flere mottakere, et gammelt passord fra en kjent lekkasje brukt som falskt bevis, krav om betaling bare i kryptovaluta, allmenne trusler uten noen personlige detaljer, nesten identiske varianter på flere språk, en tilfeldig frist som 48 timer, og ikke noe faktisk materiale bak trusselen. En troverdig trussel ser annerledes ut. Den inneholder ofte bestemte personopplysninger, som den nåværende adressen din, noe du nylig har gjort eller opplysninger om familien din, sammen med vist materiale som skjermbilder eller konkrete beskrivelser. Tidspunktet henger ofte sammen med noe som virkelig har skjedd i livet ditt, avsenderen viser kjennskap til nylige hendelser, og trusselen kan være samordnet over andre kanaler som sosiale medier eller telefonsamtaler. De fleste e-postene er bløff, men svaret som følger er det samme i begge tilfeller.
Betal ikke, svar ikke, og behold e-posten
Uansett om e-posten er bløff eller virkelig, skal du aldri betale og aldri svare. Et svar bekrefter bare at adressen er i bruk og gir deg mer søppelpost, og en betaling viser at du er et mulig mål; ved virkelige trusler slippes materialet ofte likevel etter betaling, og de samme pengene kunne gått til faktisk beskyttelse i stedet. Slett ikke e-posten heller. Lagre den med fullstendige hoder intakt, i Gmail ved å vise originalen og i Outlook ved å vise kilden. Ta skjermbilder som viser dato, avsender, emne og hele brødteksten, og kopier teksten til et eget dokument med en merknad om når den kom. Noter eventuelle vedlegg uten å åpne dem, lagre meldingens identitet og alle referansenumre som finnes i hodene, og videresend e-posten med fullstendige hoder til en annen egen adresse som sikkerhetskopi. Hodene bærer opplysninger om veien meldingen har tatt, noe som av og til kan hjelpe til å vise hvor den kom fra. De to stegene, å være taus og å sikre bevisene, er grunnlaget for å stoppe utpressingsmeldinger på e-post før de vokser til en lengre kampanje.
Lever en politianmeldelse
Utpressing er en straffbar handling uansett at trusselen kom med e-post.
- Politiet: anmeld via politiet.no, ring 02800 eller møt opp på en politistasjon, og ring 112 hvis faren er akutt. Opplys at handlingen skjedde på nett, slik at saken styres til politiets enhet for datakriminalitet.
- Legg ved e-posten med fullstendige hoder, sammen med betalingskravene, eventuelle betalinger du har gjort og en tidslinje
- Lagre saksnummeret for all videre kontakt
- Nasjonal sikkerhetsmyndighet: hvis angrepet er rettet mot systemer i en virksomhet
- Datatilsynet: hvis personopplysningene dine er behandlet ulovlig eller har kommet på avveie
Politiet bruker anmeldelser også til å se mønstre, og mange kampanjer har blitt kartlagt ut fra samlede anmeldelser som viste felles adresser eller kryptolommebøker. Det er verdt å anmelde også e-poster som åpenbart er bløff, nettopp fordi mønstrene de avslører går inn i det større arbeidet.
Meld over landegrenser
De fleste avsenderne sitter i utlandet.
- Europol: det europeiske senteret for datakriminalitet samordner de nasjonale meldingene i Europa, og politiet kobler det inn ved behov
- Rettslig bistand: norsk politi kan innhente bevis i utlandet gjennom en anmodning om rettslig bistand
- FBI IC3: er e-posttjenesten eller motparten amerikansk, kan en melding dit gjøres parallelt med den norske anmeldelsen
Trenger du hjelp av en spesialist?
Teamet vårt har løst tusenvis av saker. Få fortrolig støtte nå.
Meld det til e-posttjenesten din
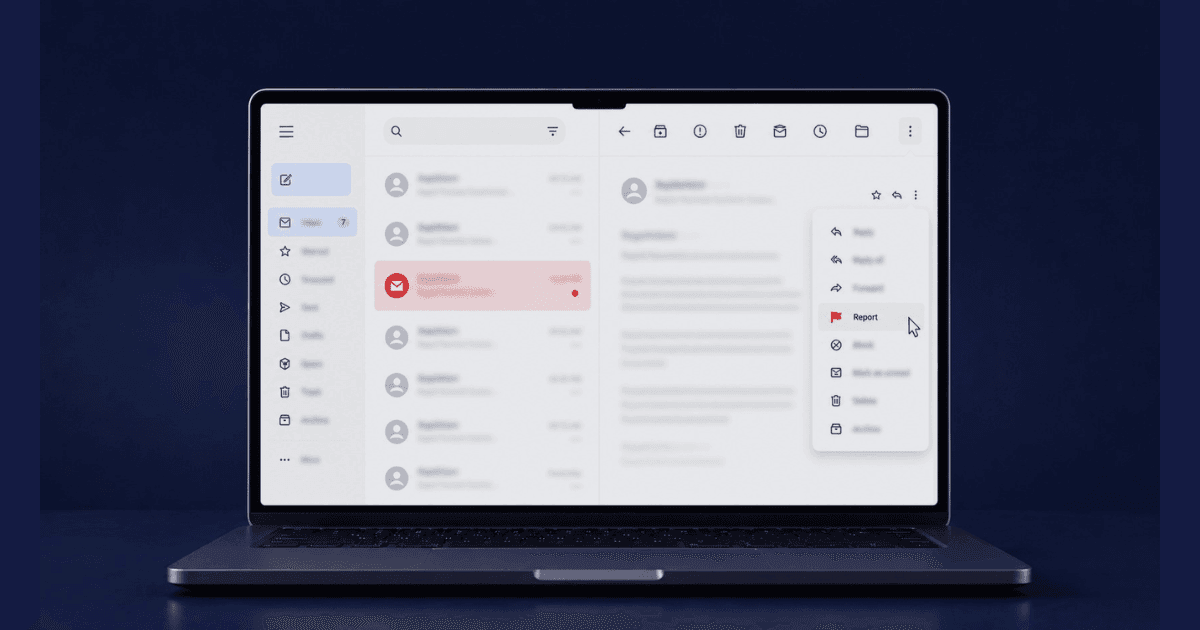
Tjenestene kan blokkere mønstre og varsle andre brukere når de kjenner dem. I Gmail velger du å rapportere nettfiske eller søppelpost med hele innholdet med; i Outlook rapporterer du som søppelpost og deretter nettfiske. Yahoo har et valg for å rapportere som nettfiske, og Proton har en egen knapp for det. Er det en arbeidskonto, kontakter du i stedet it-sikkerhetsfunksjonen din direkte. En melding hjelper tjenesten å trene filtrene sine og varsle andre mulige mål.
Håndter påstander om at en konto er kapret
Hvis e-posten hevder at avsenderen har passordet ditt, særlig et du bruker nå, går du gjennom sikkerheten.
- Kontroller på Have I Been Pwned om adressen din finnes i kjente lekkasjer
- Bytt passord på hver konto som bruker det avslørte passordet
- Slå på totrinnsbekreftelse på alle viktige kontoer
- Kjør en gjennomsøking etter skadelig kode på enhetene dine
- Gå gjennom innloggingshistorikken på e-postkontoen din
- Hold øye med tegn på simkortbytte, som meldinger fra operatøren eller at mobilen mister dekning
Også når trusselen er bløff, er det avslørte passordet virkelig; opplysningene kommer fra en lekkasje et sted.
Videresend til organisasjoner som samler nettfiske
Flere organisasjoner samler mønstre fra søppelpost og utpressingsmeldinger.
- Anti-Phishing Working Group: reportphishing@apwg.org
- SpamCop: meldinger går inn i blokkeringslister
- Microsoft: phishing@office365.microsoft.com for trusler i Microsofts tjenester
- Nasjonal sikkerhetsmyndighet: for angrep som gjelder norske virksomheter
Disse meldingene går inn i filtrene og blokkeringslistene i hele bransjen, noe som betyr at én enkelt melding kan hindre samme avsender fra å nå tusenvis av andre innbokser.
Sikre e-postkontoen din, og søk profesjonell støtte
Også når det ikke har med denne bestemte trusselen å gjøre, er noen beskyttelsestiltak verdt å ta. Slå på totrinnsbekreftelse hvis du ikke alt har gjort det, og bruk et sterkt og unikt passord særlig for e-posten. Gå gjennom den siste innloggingshistorikken din og logg ut ukjente sesjoner, og kontroller om det finnes regler for videresending, siden angripere av og til legger inn en slik i stillhet for å lese innkommende post. Gå deretter gjennom koblede apper og trekk tilbake tilganger du ikke kjenner igjen, og oppdater gjenopprettingsadressen og gjenopprettingsnummeret ditt.
Ved en troverdig og rettet trussel, snarere enn bløff fra en masseutsendelse, er det verdt å koble inn profesjonell støtte tidlig. Støtte ved utpressing på nett gir deg hjelp bygget for nøyaktig den situasjonen, og en advokat med erfaring fra datakriminalitet gir rettslig tyngde hvis det trappes opp. Risikerer intimt materiale å bli spredt, sparer du tid på å forberede fjerningen parallelt, og gjelder det systemer i et selskap, kobler du inn it-sikkerhetseksperter direkte.
Handle med trygghet
Å vite hvordan du melder utpressingsmeldinger på e-post er et raskt, men virkningsfullt steg. Behold e-posten, lever en politianmeldelse, meld utpressingsmeldingen til e-posttjenesten din, sikre kontoene dine og betal ikke. De fleste e-postene er bløff fra masseutsendelser som mister all kraft når du kjenner dem igjen; de få som er virkelige krever mer, men begrunner fortsatt aldri en betaling. Det finnes hjelp døgnet rundt både til å vurdere en bløff og til å svare på en troverdig trussel. Gjerningspersonen regner med panikk; et tydelig og metodisk svar er måten du tar tilbake kontrollen.
Om forfatteren
Altahonos-teamet
Teamet i Altahonos består av spesialister innen cybersikkerhet og håndtering av omdømmet på nettet, med bred erfaring i å begrense digitale trusler og i fjerning av innhold, og støtter både privatpersoner og bedrifter i å beskytte sin digitale tilstedeværelse.
Relatert informasjon
Betrodd av tusenvis

Based on 644+ verified reviews