Jak chronić się przed phishingiem
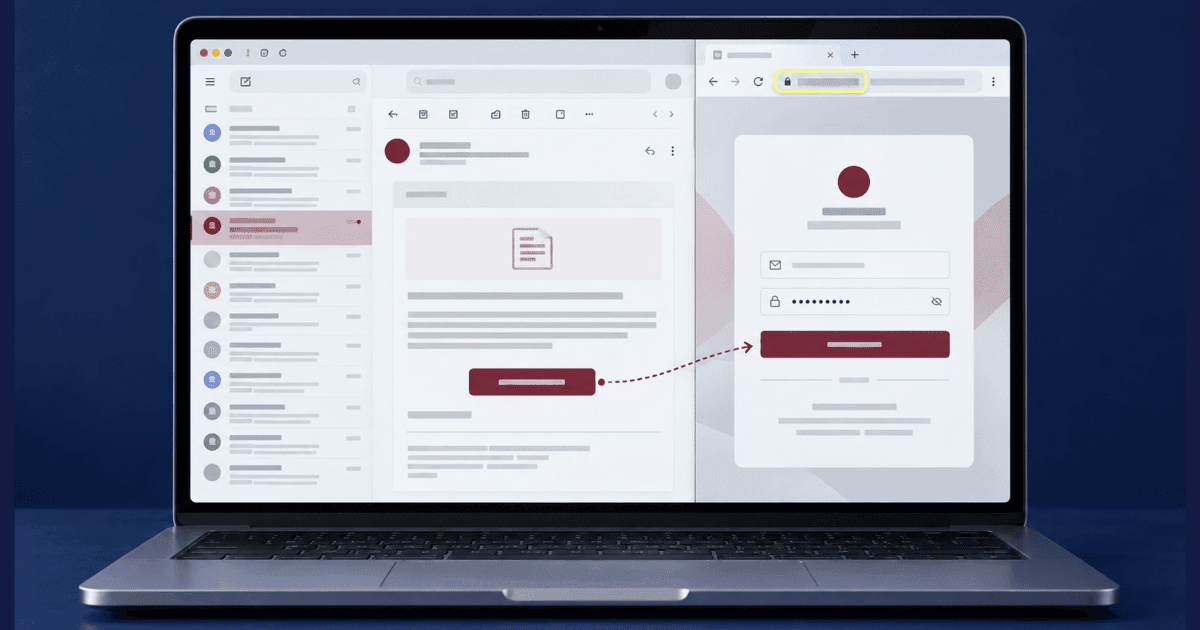
Większość porad o tym, jak chronić się przed phishingiem, opiera się na błędach ortograficznych i dziwnych linkach, czyli na phishingu takim, jaki wyglądał dekadę temu. Dzisiejsze wiadomości są dobrze napisane, mają poprawne oznaczenia marki i często trafiają do rozmowy, na którą i tak czekałeś. Niezawodną obroną nie jest już uważne przyjrzenie się. To kilka nawyków, które czynią wiadomość bezsilną: sprawdzanie przez kanał, którego atakujący nie kontroluje, i takie ułożenie kont, żeby jedna udana próba nie pociągnęła za sobą wszystkiego. Ten przewodnik obejmuje oba te elementy, a także to, co zrobić w godzinie po kliknięciu.
Co phishing próbuje zdobyć
Zrozumienie celu, który stoi za wiadomością phishingową, ułatwia ocenę ryzyka. Atakujący mogą szukać danych logowania, tymczasowych kodów bezpieczeństwa, pieniędzy, dostępu do twojego urządzenia albo informacji osobowych, które pozwolą później na bardziej przekonującą próbę.
Dane logowania. Fałszywa strona logowania może wiernie skopiować prawdziwą usługę i przechwycić twoją nazwę użytkownika oraz hasło. Niektóre strony przekierowują potem na prawdziwą witrynę, dzięki czemu nieudane albo powtórzone logowanie wydaje się zwyczajne.
Kody jednorazowe. Wykradzione hasło nie wystarcza, gdy konto wymaga drugiego kroku weryfikacji. Dlatego atakujący może poprosić, żebyś przeczytał kod na głos, podając się za bank, firmę kurierską, pracodawcę albo zespół pomocy. Nigdy nie podawaj kodu bezpieczeństwa w odpowiedzi na niespodziewaną wiadomość albo rozmowę.
Płatności. Fałszywe faktury, odnowienia subskrypcji, zmienione dane bankowe i pilne wezwania do zapłaty mają na celu bezpośredni przelew, kod karty podarunkowej albo płatność w kryptowalucie, a nie dane logowania. Oszustwo Geek Squad to częsty przykład tego schematu, w którym fałszywe powiadomienie o odnowieniu służy do rozpoczęcia rozmowy telefonicznej, a nie do bezpośredniej kradzieży hasła.
Dostęp do urządzenia. Link albo załącznik może zainstalować złośliwe oprogramowanie, a dzwoniący może namówić cię do zainstalowania legalnego programu zdalnego dostępu pod pozorem pomocy technicznej. Każda z tych dróg może ujawnić to, co dzieje się na twoim ekranie, i to, co jest zapisane na urządzeniu.
Informacje osobowe. Dane takie jak pracodawca, data urodzenia, adres, dane karty albo dokumenty tożsamości mogą być zbierane pod oszustwo tożsamościowe albo pod późniejsze celowane podejście. Jeśli wrażliwe informacje już wyciekły, właściwe kroki przy zgłaszaniu kradzieży tożsamości zależą od tego, co zostało przekazane i czy ktoś wszedł na konta.
Ustalenie, co wiadomość chce zdobyć, pomaga zdecydować, czy wystarczy ją usunąć, czy trzeba natychmiast zabezpieczyć konto, zadzwonić do banku albo oddać urządzenie do sprawdzenia.
Jak chronić się przed phishingiem w praktyce
Sprawdzaj prośby przez osobny kanał
Jeśli wiadomość prosi cię o zalogowanie się, przesłanie pieniędzy, podanie informacji albo potwierdzenie operacji, nie korzystaj z linków, numerów telefonu ani danych kontaktowych, które w niej są. Otwórz oficjalną aplikację, użyj zapisanej zakładki, wpisz adres strony samodzielnie albo zadzwoń pod numer opublikowany na potwierdzonej stronie organizacji. Bądź czujny, jeśli nadawca sprzeciwia się niezależnemu sprawdzeniu, naciska, żebyś został przy telefonie, albo odwodzi cię od kontaktu z organizacją bezpośrednio.
Wzmocnij sposób, w jaki się logujesz
Traktuj kody jednorazowe jak hasła i nie podawaj ich po niespodziewanej wiadomości albo rozmowie. Używaj unikalnych haseł i włącz silniejsze uwierzytelnianie, gdzie to możliwe. Aplikacje uwierzytelniające, klucze dostępu i fizyczne klucze bezpieczeństwa dają dodatkową ochronę, a menedżer haseł może zdradzić podrobiony adres, odmawiając wpisania zapisanych danych na nieznanym adresie.
Oddziel ważne konta od publicznych danych kontaktowych
Używaj różnych adresów e-mail do kont finansowych, do zakupów i mediów społecznościowych oraz do wszystkiego, co jest widoczne publicznie. To ogranicza łatwość, z jaką ktoś znający jeden adres może wskazać twoje najwrażliwsze konta. Przejrzyj, gdzie w internecie pojawiają się twój adres e-mail, numer telefonu, pracodawca i inne dane identyfikujące. Wiedza o tym, jak chronić swoje dane osobowe, zmniejsza materiał dostępny pod spersonalizowane próby.
Sygnały ostrzegawcze warte uwagi
Nawet dopracowana wiadomość może zawierać sygnały, że nadawca próbuje wytworzyć presję albo nie dopuścić do niezależnego sprawdzenia:
- Pośpiech powiązany z następstwem: zamknięcie konta, odrzucona płatność, zwrócona przesyłka albo alert bezpieczeństwa
- Prośba o zachowanie sprawy w tajemnicy, zwłaszcza w wiadomościach służbowych podających się za pismo od przełożonego
- Nowe dane bankowe albo instrukcje płatności w skądinąd znanej wymianie faktur
- Adres nadawcy albo adres odpowiedzi, który nieznacznie różni się od organizacji albo osoby widocznej w nazwie
- Prośba o hasło, kod jednorazowy, płatność, zdalny dostęp albo wrażliwy dokument
- Opór, gdy próbujesz sprawdzić prośbę przez oficjalną stronę, aplikację albo opublikowany numer
Zwróć uwagę na reakcję, którą wiadomość ma wywołać. Strach, pośpiech, ciekawość i obietnica natychmiastowego rozwiązania mogą skłaniać do działania przed sprawdzeniem. Nauka tego, jak unikać oszustw w internecie, obejmuje rozpoznanie, że presja emocjonalna może być sygnałem ostrzegawczym nawet wtedy, gdy oznaczenia marki, język i dane osobowe wydają się przekonujące.
Potrzebujesz pomocy specjalistów?
Nasz zespół rozwiązał tysiące spraw. Uzyskaj poufne wsparcie teraz.
Pierwsza godzina po kliknięciu
Działaj szybko w oparciu o to, co wpisałeś, przekazałeś albo zainstalowałeś, a nie o ustalanie, jak wiadomość cię zwiodła.
Jeśli wpisałeś hasło albo przekazałeś kod
Zmień hasło przez prawdziwą usługę, zmień je wszędzie, gdzie było używane ponownie, i wyloguj aktywne sesje. Przejrzyj podłączone urządzenia i ostatnią aktywność. Jeśli przekazałeś kod jednorazowy, skontaktuj się z usługą przez oficjalny kanał pomocy.
Jeśli wpisałeś dane płatnicze
Zadzwoń do banku pod numer z karty albo z jego oficjalnej aplikacji. Wyjaśnij, jakie informacje zostały wpisane, zapytaj, czy kartę należy zablokować albo wymienić, i natychmiast zgłoś każdą transakcję.
Jeśli zainstalowałeś program
Odłącz urządzenie od internetu i zmień ważne hasła z innego zaufanego urządzenia. Usuń podejrzany program albo program zdalnego dostępu, a potem oddaj urządzenie do sprawdzenia, zanim użyjesz go do wrażliwych kont.
Przejrzyj bezpieczeństwo swojej poczty
Sprawdź, czy nie ma reguł przekierowania, adresów odzyskiwania ani podłączonych aplikacji, których nie dodawałeś. Możesz też poszukać swojego adresu w Have I Been Pwned. Wynik oznacza ujawnione dane, a niekoniecznie konto przejęte w tej chwili.
Zmniejszanie tego, co atakujący mogą o tobie dowiedzieć
Phishing staje się bardziej przekonujący, gdy nadawca zna twojego pracodawcę, ostatnie zakupy, dane kontaktowe albo usługi, z których korzystasz. Te informacje pochodzą często z publicznych profili, starych kont, wycieków danych i wpisów u brokerów danych, a nie z bezpośredniego dostępu do urządzenia. Zobacz, co pojawia się, gdy wyszuka się twoje imię i nazwisko, adres e-mail oraz numer telefonu. Uporządkowanie cyfrowego śladu pomaga wskazać informacje, które warto usunąć albo ograniczyć.
Zamknij konta, których już nie używasz, ogranicz publiczne dane kontaktowe i ukryj listy znajomych, gdzie to możliwe. Uważaj na wiadomości wymuszające okup, które twierdzą, że twoje urządzenie zostało zhakowane albo aktywność nagrana, zwłaszcza gdy dołączają stare hasło jako dowód. To hasło może pochodzić z wcześniejszego wycieku i nie dowodzi, że ktoś wszedł na urządzenie. Zmień je wszędzie, gdzie jest nadal w użyciu, i przejrzyj bezpieczeństwo kont, których to dotyczy.
Przejście do działania
Ochrona przed phishingiem zależy mniej od rozpoznania doskonałej podróbki, a bardziej od niezależnego sprawdzania próśb. Otwieraj usługi przez oficjalne aplikacje albo zapisane adresy, nigdy nie podawaj kodu jednorazowego po niespodziewanym kontakcie i używaj unikalnych haseł z silniejszym uwierzytelnianiem. Jeśli już zareagowałeś na podejrzaną wiadomość, zabezpiecz konto, którego to dotyczy, przejrzyj aktywne sesje i skontaktuj się z bankiem albo dostawcą przez oficjalny kanał.
Zmniejszenie publicznych informacji powiązanych z twoim imieniem i nazwiskiem, adresem e-mail i numerem telefonu sprawia też, że przyszłe próby są mniej przekonujące. Przejrzyj stare profile, ujawnione dane kontaktowe i wpisy u brokerów danych, zamiast skupiać się tylko na wiadomości, która do ciebie dotarła. Profesjonalne wsparcie przy usuwaniu danych osobowych może zająć się wpisami, które pozostają widoczne na wielu stronach.
O autorze
Zespół Altahonos
Zespół Altahonos to specjaliści od cyberbezpieczeństwa i zarządzania reputacją w sieci, z szerokim doświadczeniem w ograniczaniu zagrożeń cyfrowych i w strategiach usuwania treści, którzy pomagają osobom prywatnym i firmom chronić ich obecność w sieci.
Powiązane materiały
Zaufały nam tysiące osób

Based on 644+ verified reviews