Jak zgłosić szantaż w Microsoft Teams
Szantaż przychodzący przez Microsoft Teams różni się od szantażu w aplikacji społecznościowej, a cała różnica dotyczy kontekstu. Teams jest systemem służbowym, co oznacza, że konto, które się z Tobą kontaktuje, należy do jakiejś organizacji, wiadomości są zwykle przechowywane przez tę organizację, a w reakcję angażują się osoby, które jeszcze spotkasz. Brzmi to gorzej. W praktyce jest to istotna przewaga, bo w odróżnieniu od anonimowego konta społecznościowego tożsamość w Teams zostawia trwały ślad administracyjny. Ten poradnik opisuje, jak prawidłowo zgłosić szantaż w Microsoft Teams, co Twój dział IT może i czego nie może zobaczyć, i jak postąpić, gdy groźba dotyczy Twojego pracodawcy.
Najpierw ustal, w której sytuacji jesteś
Przez Teams przychodzą trzy scenariusze, a każdy z nich prowadzi do innego pierwszego ruchu, gdy ustalasz, jak zgłosić szantaż w Microsoft Teams. Dobre rozpoznanie tego na początku oszczędza czas, bo dzwonienie do IT w sprawie, którą powinien prowadzić dział kadr (albo odwrotnie), spowalnia reakcję właśnie wtedy, gdy szybkość ma znaczenie. Jeśli nie wiesz, co robić, gdy ktoś Cię szantażuje, niezależnie od platformy, zacznij od zabezpieczenia dowodów, ograniczenia dalszego kontaktu i ustalenia właściwego kanału zgłoszeniowego.
Kontakt z zewnątrz przez federację
Teams pozwala osobom spoza Twojej organizacji pisać do Ciebie, jeśli w Twoim środowisku włączono dostęp zewnętrzny, czasem nazywany federacją. Tak dociera do kont służbowych większość szantażu okazjonalnego: nadawca nie ma żadnego związku z Twoją firmą i po prostu wykorzystuje Teams jako kanał dostarczenia, bo wydaje się bardziej oficjalny i trudniejszy do zignorowania niż aplikacja społecznościowa. Nadawca może korzystać z darmowego, niezarządzanego konta Teams albo z domeny zarejestrowanej specjalnie do takiego kontaktu. W tym scenariuszu samo konto mówi niewiele o tym, kto za nim stoi, ale dane domeny i środowiska nadal dają śledczym więcej niż anonimowy profil społecznościowy.
Naruszone konto wewnętrzne
Tutaj konto faktycznie należy do kogoś z Twoich współpracowników, ale osoba, która nim się posługuje, już nie. Zwykle następuje to po kampanii phishingowej, w której przechwycono dane logowania współpracownika, a wiadomości wysyłane z tego konta mogą wyglądać nietypowo oficjalnie, nietypowo pilnie albo mieć trochę inny ton, jeśli znasz tę osobę. Ponieważ samo konto jest prawdziwe i zaufane w Twojej organizacji, ten scenariusz zwykle rozwiązuje się najszybciej po zgłoszeniu, bo zespół bezpieczeństwa może natychmiast zadziałać wobec znanej, wewnętrznej tożsamości.
Nadawca wewnętrzny
To wersja najrzadsza i najtrudniejsza, bo groźba jest jednocześnie incydentem bezpieczeństwa i sprawą relacji w miejscu pracy. Jeśli rozpoznajesz nadawcę i uważasz, że konto nie zostało naruszone, potraktuj to tak samo poważnie, jak potraktowałbyś to poza pracą, i włącz dział kadr obok IT, a nie samo IT. Ustalenie, który z tych trzech przypadków zachodzi, decyduje, czy pierwszy telefon idzie do IT, do kadr, czy do obu, więc warto się przy tym zatrzymać przed następnym krokiem.
Przed czymkolwiek innym
Nie odpowiadaj, nie płać
Uzasadnienie jest takie samo jak na każdej platformie, z jednym dodatkiem charakterystycznym dla systemów służbowych. Odpowiedź z konta firmowego tworzy zapis, który może skomplikować sprawę później, zwłaszcza jeśli napiszesz coś w panice. Zapłata też nie zamyka sprawy; tylko potwierdza, że konto jest obserwowane, i zaprasza drugie żądanie. Nie mów nic.
Zabezpiecz dowody tak, by przetrwały
Ma to w Teams większe znaczenie niż gdzie indziej, bo administrator środowiska może usunąć wiadomości, użytkownik zewnętrzny może zostać zablokowany w trakcie rozmowy, a zasady przechowywania mogą usunąć treść zgodnie z harmonogramem.
- Zrób zrzut ekranu całej rozmowy, z nazwą wyświetlaną i pełnym adresem nadawcy
- Skopiuj pełny ciąg tożsamości nadawcy, który u użytkowników zewnętrznych zawiera jego domenę
- Zanotuj dokładne znaczniki czasu i strefę czasową wyświetlaną w Twoim kliencie
- Zapisz wszystkie przesłane pliki, linki i obrazy, nie otwierając ich
- Zapisz rodzaj kanału albo czatu: rozmowa jeden na jeden, czat grupowy albo wpis na kanale
Zapisz to zarówno poza środowiskiem firmowym, jak i w nim. Jeśli sprawa później dotyczy Twojego pracodawcy, chcesz mieć kopię, którą kontrolujesz. Wiedza o tym, jak zbierać dowody przy szantażu, pomaga zachować zapisy w formie, która pozostaje użyteczna przy zgłoszeniu i każdym późniejszym postępowaniu.
Nie usuwaj rozmowy
Odruch, by sprawa zniknęła, jest silny i niszczy jedyny zapis, jaki masz. Zostaw ją na miejscu, nawet jeśli musisz wyciszyć czat, by jej nie widzieć. Archiwizacja jest w porządku; usunięcie nie, bo może usunąć też metadane dowodzące, kiedy i od kogo wiadomości przyszły.
Zgłaszanie wewnątrz Microsoft Teams
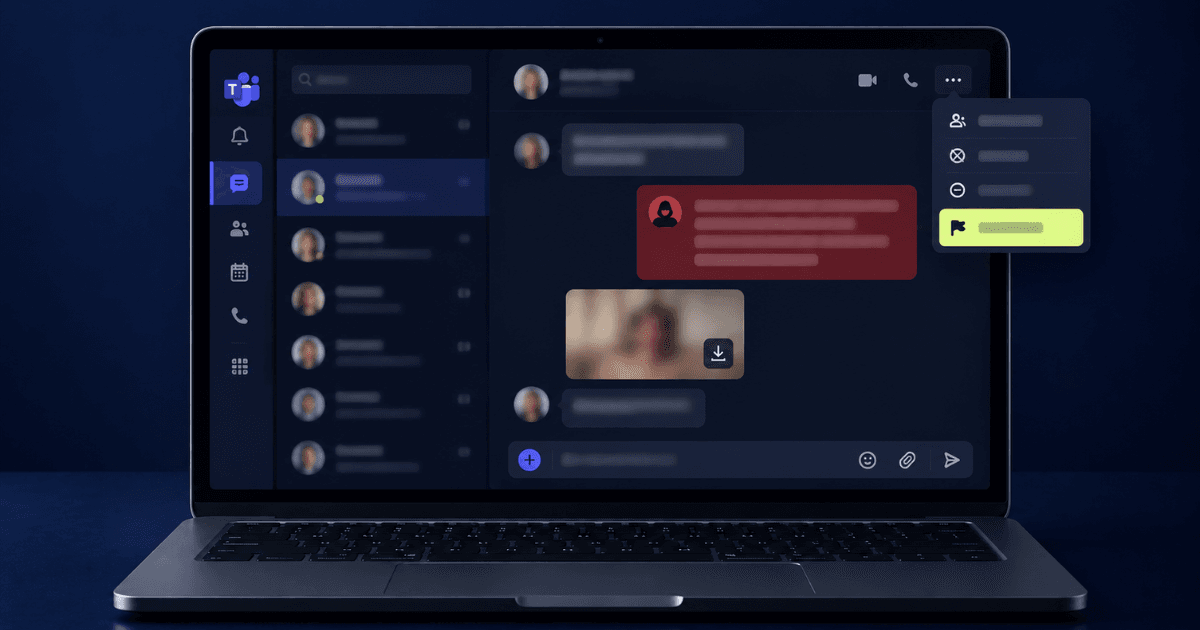
Teams ma wbudowaną ścieżkę zgłoszeniową, która zwykle jest najszybszym sposobem zgłoszenia szantażu w Microsoft Teams, choć jej dostępność i adresat zależą od tego, jak Twoja organizacja skonfigurowała usługę. W rozmowie otwórz opcje wiadomości i wybierz zgłoszenie, a następnie kategorię najlepiej pasującą do sytuacji, na przykład nękanie albo treści z groźbami. W zależności od ustawień środowiska zgłoszenie trafia albo bezpośrednio do Microsoftu, albo do zespołu bezpieczeństwa Twojej organizacji, a wiedza, który przypadek zachodzi, zmienia to, co powinieneś zrobić dalej. W wielu środowiskach firmowych zgłoszenia użytkowników idą do administratorów wewnętrznych, a nie do Microsoftu, co oznacza, że zgłoszenie w aplikacji jest w istocie powiadomieniem Twojego działu IT, a nie eskalacją zewnętrzną.
Zablokuj nadawcę dopiero po zgłoszeniu, nie przed, żeby zgłoszenie zawierało całą rozmowę, a nie pusty wątek, którego osoba rozpatrująca nie może ocenić. Dokumentacja pomocy Teams opisuje, co robi każda kategoria zgłoszenia i gdzie jest kierowana.
Zgłoszenie się bezpośrednio do działu IT albo bezpieczeństwa obok zgłoszenia w aplikacji jest zwykle szybszą drogą: mogą sprawdzić, czy nadawca kontaktował się z innymi, zablokować konto na poziomie całego środowiska i objąć wiadomości zabezpieczeniem prawnym, żeby zasady przechowywania ich nie usunęły. Nie musisz ujawniać treści materiału, którym ktoś grozi, by to uruchomić; wystarczy powiedzieć, że to sprawa osobista. Jeśli nadawca jest wewnętrzny, większość organizacji ma też poufną drogę przez dział kadr albo linię etyczną.
Need Expert Help?
Our team has resolved thousands of cases. Get confidential support now.
Zgłaszanie poza organizacją
Szantaż może stanowić przestępstwo niezależnie od platformy użytej do przekazania groźby. Incydent w Teams zostawia też zwykle użyteczne informacje identyfikujące, takie jak dane konta, znaczniki czasu, historia wiadomości, a w niektórych przypadkach informacje powiązane z zewnętrzną organizacją albo domeną.
Zgłoś incydent właściwym krajowym kanałem zgłaszania cyberprzestępstw i lokalnej policji, przedstawiając dowody w kolejności chronologicznej. Gdy groźba dotyczy raczej Twojego pracodawcy niż Ciebie osobiście, na przykład gdy jest to żądanie zapłaty powiązane z danymi firmy, należy ją też eskalować wewnętrznym procesem bezpieczeństwa organizacji.
Sprawy dotyczące szantażu wobec firmy mogą rodzić dodatkowe pytania o wewnętrznych interesariuszy, obowiązki informacyjne, ujawnienie danych i ciągłość działania, więc reakcja może wymagać innej koordynacji niż przy groźbie czysto osobistej.
Jeśli w grę wchodzi materiał osobisty
Częstym schematem jest materiał zdobyty gdzie indziej, w aplikacji randkowej albo na platformie społecznościowej, a potem dostarczony na konto służbowe, bo kontekst zawodowy zwiększa presję. Nadawca zakłada, że ryzyko dla Twojej kariery sprawi, że zapłacisz szybciej.
Traktuj kanał dostarczenia i materiał jako dwa osobne problemy. Stronę Teams obsługuje się przez zgłoszenie i blokadę. Jeśli materiał osobisty jest wykorzystywany do szantażu przez Microsoft Teams, zabezpiecz dowody, nie płać i rozpocznij właściwe kroki usuwania oraz monitoringu, zanim materiał rozejdzie się dalej.
Narażenie zawodowe jest zwykle mniejsze, niż się wydaje. Pracodawcy spotykają się z tym częściej, niż ludzie sądzą, a pracownik, który zgłasza próbę wymuszenia, jest w istotnie mocniejszej pozycji niż ten, o którym wychodzi, że po cichu zapłacił.
Działanie teraz
Jeśli właśnie ustalasz, jak zgłosić szantaż w Microsoft Teams, kolejność ma znaczenie: przestań odpowiadać i zostaw rozmowę na miejscu, zrób zrzuty ekranu wszystkiego, w tym pełnego adresu nadawcy i znaczników czasu, a potem zgłoś wiadomość w Teams i tylko po tym zablokuj nadawcę. Powiadom dział bezpieczeństwa IT, żeby konto dało się zablokować w całym środowisku, a wiadomości zachować, i złóż zawiadomienie na policji, sięgając po wsparcie specjalistów, jeśli w grę wchodzi materiał osobisty. Szantaż przez platformę służbową wydaje się bardziej odsłaniający, niż jest. Ten sam kanał, który czyni go przerażającym, jest tym, który prowadzi zapis, a ten zapis jest zwykle najużyteczniejszą rzeczą, jaką będziesz mieć. Jeśli potrzebujesz natychmiastowej pomocy przy zgłoszeniu szantażu, profesjonalne wsparcie pomoże Ci poprowadzić kolejne kroki.
About the Author
Altahonos Team
The Altahonos Team consists of cybersecurity and online reputation management specialists with extensive experience in digital threat mitigation and content removal strategies, helping individuals and businesses protect their digital presence.
Related Resources
Trusted by Thousands

Based on 488+ verified reviews