Jak zgłosić e-maile z wymuszeniem: rozpoznawanie blefu
Wiedza o tym, jak zgłosić e-maile z wymuszeniem, ma dziś większe znaczenie niż kiedykolwiek, bo e-maile sekstorsyjne, groźby oprogramowania szyfrującego, wiadomości "włamałem się do Twojego komputera" i różne odmiany szantażu zalewają skrzynki milionami. Większość to blef z kampanii masowych; część jest atakiem ukierunkowanym z prawdziwym materiałem. W każdym przypadku prawidłowe zgłoszenie dokłada się do wiedzy organów ścigania, chroni przyszłe osoby brane na cel i tworzy zapis, który będzie potrzebny, jeśli groźba się nasili. Ten poradnik przechodzi przez właściwy tryb zgłaszania, różnicę między blefem a wiarygodną groźbą oraz kroki ochronne, które warto podjąć w każdym przypadku.
Rozpoznaj najczęstsze rodzaje e-maili z wymuszeniem
Wymuszenia e-mailowe układają się w kilka rozpoznawalnych kategorii. E-maile sekstorsyjne zwykle twierdzą, że nadawca ma nagranie, jak oglądasz treści dla dorosłych, i grożą rozesłaniem go do Twoich kontaktów, o ile nie zapłacisz, a twierdzenia o przejęciu konta zapewniają, że nadawca ma Twoje hasło i w przeciwnym razie ujawni Twoje dane. Oszustwa na firmową pocztę biorą na cel przedsiębiorstwa, często przez podszywanie się pod kadrę zarządzającą, a żądania okupu grożą zaszyfrowanymi plikami, o ile nie zapłacisz za klucze. Groźby doxingu twierdzą, że nadawca ma Twój adres domowy, i grożą jego opublikowaniem, a groźby oparte na starych danych wykorzystują informacje z dawnych, niepowiązanych wycieków jako sfabrykowany "dowód" realnego dostępu do Ciebie. Oszukańczy e-mail "hello pervert" jest jedną z najszerzej rozsyłanych wersji dokładnie tego szablonu, powtarzaną w milionach skrzynek z niewielkimi tylko różnicami.
Odróżnij blef od wiarygodnej groźby
Większość wymuszeń e-mailowych to blef z kampanii masowej, a kilka sygnałów go zdradza: ta sama wiadomość wysłana do wielu odbiorców, stare hasło ze znanego wycieku użyte jako fałszywy "dowód", żądanie zapłaty wyłącznie w kryptowalucie, ogólne groźby bez żadnych osobistych szczegółów, niemal identyczne warianty w kilku językach, sztuczne terminy w rodzaju "48 godzin" i brak jakiegokolwiek materiału, który dałoby się okazać.
Wiarygodne groźby wyglądają inaczej. Zwykle zawierają konkretne dane osobowe, na przykład Twój aktualny adres, niedawną aktywność albo szczegóły o rodzinie, a także okazany materiał, taki jak przykładowe zrzuty ekranu albo konkretne opisy. Moment jest często powiązany z realnym wydarzeniem w Twoim życiu, nadawca wykazuje wiedzę o niedawnych zdarzeniach, a groźba może być prowadzona równolegle innymi kanałami, na przykład w mediach społecznościowych albo telefonicznie.
Większość e-maili to blef, ale w obu przypadkach dalsza reakcja jest ta sama.
Nie płać, nie odpowiadaj i zachowaj e-mail
Niezależnie od tego, czy e-mail jest blefem, czy jest prawdziwy, nigdy nie płać i nie wchodź w rozmowę. Odpowiedź tylko potwierdza, że Twój adres jest aktywny, i kieruje do Ciebie więcej spamu, a płatność sygnalizuje, że jesteś realnym celem; przy realnych groźbach materiał i tak często zostaje ujawniony po zapłacie, a te same pieniądze mogłyby pójść na faktyczną ochronę.
Nie usuwaj też e-maila. Zapisz go z pełnymi nagłówkami (w Gmailu Widok, a potem Pokaż oryginał, w Outlooku Pokaż źródło), zrób zrzuty ekranu pokazujące datę, nadawcę, temat i całą treść oraz skopiuj tekst do osobnego dokumentu z adnotacją, kiedy wiadomość przyszła. Zanotuj wszelkie załączniki, nie otwierając ich, zapisz identyfikator wiadomości i wszystkie numery referencyjne z nagłówków, a także przekaż e-mail z pełnymi nagłówkami na własny zapasowy adres jako kopię. Nagłówki poczty zawierają informacje o trasie, które czasem pomagają ustalić, skąd wiadomość pochodzi. Te dwa kroki, czyli milczenie i zabezpieczenie dowodów, są podstawą zatrzymywania e-maili z szantażem, zanim przejdą w dłuższą kampanię.
Zgłoś sprawę do IC3 FBI (Stany Zjednoczone)
IC3 FBI obsługuje amerykańskie zgłoszenia wymuszeń cyfrowych. Złóż zgłoszenie bezpośrednio na IC3.gov, wybierając odpowiednio kategorię wymuszenia albo sekstorsji, i przekaż pełny e-mail z nagłówkami wraz z żądaniami zapłaty oraz informacją o dokonanych płatnościach. Pomaga też podanie swojego adresu IP i kontekstu z historii poczty, a zapisanie numeru referencyjnego IC3 jest ważne przy dalszych ustaleniach. IC3 agreguje zgłoszenia od wielu osób, a wiele kampanii wymuszeniowych zostało rozbitych na podstawie połączonych zgłoszeń ujawniających wspólne schematy, adresy albo portfele.
Zgłoś sprawę poza Stanami Zjednoczonymi
Osoby w Wielkiej Brytanii mogą zgłosić sprawę do Action Fraud, korzystając z kategorii sekstorsji w internecie, gdy ma zastosowanie. W Unii Europejskiej takie zgłoszenia obsługuje policja krajowa wspólnie z Europejskim Centrum ds. Walki z Cyberprzestępczością w Europolu, w Kanadzie Canadian Anti-Fraud Centre, a w Australii ReportCyber albo Scamwatch. Większość państw prowadzi jakąś formę krajowego portalu zgłoszeniowego. Warto zgłaszać nawet e-maile, które są oczywistym blefem, bo ujawniane w nich schematy zasilają szersze działania organów.
Need Expert Help?
Our team has resolved thousands of cases. Get confidential support now.
Zgłoś sprawę dostawcy poczty
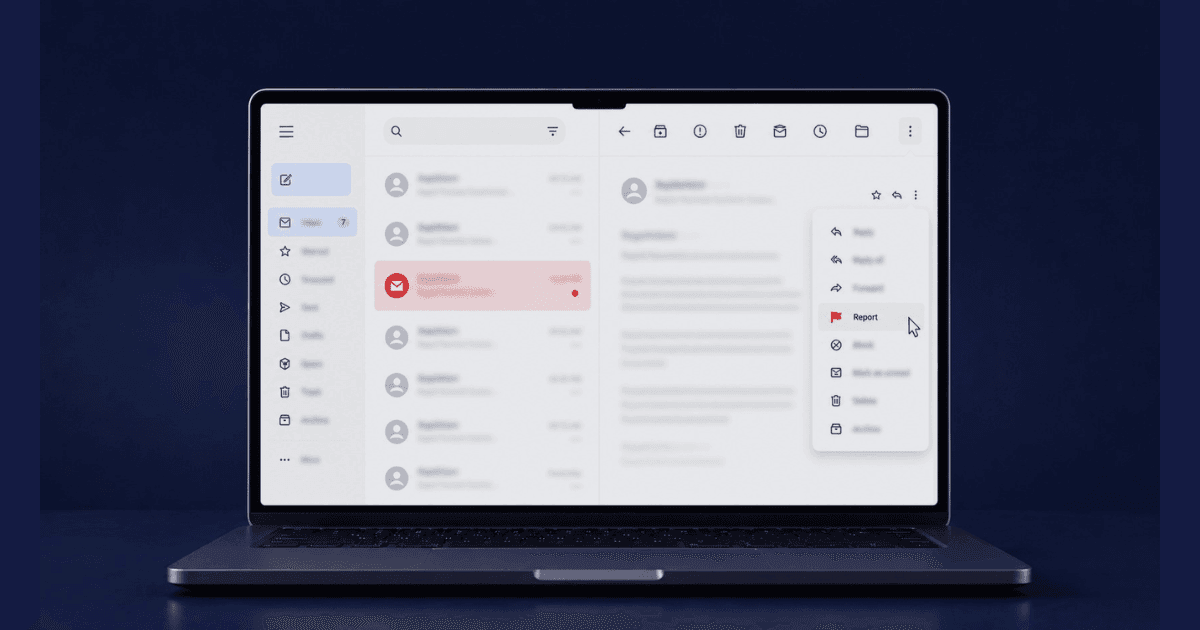
Dostawcy poczty mogą blokować schematy i ostrzegać innych użytkowników, gdy o nich wiedzą. W Gmailu skorzystaj z opcji zgłoszenia phishingu albo spamu, dołączając pełną treść; w Outlooku jest to zgłoszenie jako wiadomość-śmieć, a dalej phishing. Yahoo udostępnia opcję zgłoszenia spamu jako phishingu, a ProtonMail ma dedykowany przycisk zgłaszania phishingu. W przypadku firmowej skrzynki skontaktuj się bezpośrednio z zespołem bezpieczeństwa IT. Takie zgłoszenie pomaga dostawcy trenować filtry antyspamowe i ostrzegać inne potencjalne osoby brane na cel.
Zajmij się twierdzeniami o przejęciu konta
Jeśli e-mail twierdzi, że nadawca ma Twoje hasło (zwłaszcza aktualne), oceń bezpieczeństwo kont.
- Sprawdź Have I Been Pwned pod kątem znanych wycieków dotyczących Twojego adresu
- Zmień hasła na każdym koncie, na którym używałeś ujawnionego hasła
- Włącz uwierzytelnianie dwuskładnikowe na wszystkich ważnych kontach
- Przeskanuj urządzenia programem antywirusowym
- Przejrzyj historię logowań do swojej poczty
- Zwracaj uwagę na sygnały przejęcia karty SIM (powiadomienia od operatora, utrata zasięgu)
Nawet jeśli groźba jest blefem, ujawnienie hasła jest prawdziwe, bo te dane skądś wyciekły.
Przekaż zgłoszenie grupom zwalczającym phishing
Kilka organizacji zbiera schematy spamu i e-maili wymuszeniowych.
- Anti-Phishing Working Group: reportphishing@apwg.org
- FTC: spam@uce.gov (obecnie reportfraud.ftc.gov)
- SpamCop: zgłoszenia zasilają listy blokujące
- Microsoft: phishing@office365.microsoft.com dla zagrożeń w usługach Microsoftu
Te zgłoszenia zasilają branżowe filtry antyspamowe i listy blokujące, co oznacza, że jedno zgłoszenie może zablokować temu samemu nadawcy dostęp do tysięcy innych skrzynek.
Zabezpiecz swoją pocztę i skorzystaj z profesjonalnego wsparcia
Nawet jeśli nie ma to związku z konkretną groźbą, kilka kroków ochronnych warto wykonać. Włącz uwierzytelnianie dwuskładnikowe, jeśli jeszcze go nie masz, i używaj mocnego, unikalnego hasła do samej poczty. Przejrzyj historię logowań i wyloguj wszystkie nieznane sesje, a także sprawdź reguły przekazywania, bo sprawcy czasem po cichu ustawiają jedną, by obserwować przychodzącą pocztę. Przegląd powiązanych aplikacji i odebranie nieznanych uprawnień oraz zaktualizowanie zapasowego adresu i numeru telefonu domyka podstawy.
Przy wiarygodnym, ukierunkowanym wymuszeniu, a nie blefie z kampanii masowej, warto wcześnie sięgnąć po profesjonalne wsparcie. Pomoc przy szantażu cyfrowym łączy Cię ze wsparciem reakcyjnym przygotowanym dokładnie na taką sytuację, a współpraca z prawnikiem doświadczonym w wymuszeniach cyfrowych dodaje ciężaru prawnego, jeśli sprawa się nasili. Jeśli zagrożony jest materiał intymny, równoległe przygotowanie działań na rzecz usunięcia treści oszczędza czas później, a przy systemach firmowych, które mogły zostać naruszone, warto od razu włączyć specjalistów bezpieczeństwa IT.
Zadziałaj z pewnością
Zgłoszenie e-maili z wymuszeniem jest krokiem szybkim, ale skutecznym. Zachowaj e-mail, złóż zgłoszenie do IC3 FBI albo krajowego wydziału cyberprzestępczości, zgłoś e-mail z szantażem dostawcy poczty, zabezpiecz konta i nie płać. Większość e-maili to blef z kampanii masowych, które tracą całą siłę, gdy je rozpoznasz; te nieliczne prawdziwe wymagają dodatkowej reakcji, ale nadal nigdy nie uzasadniają zapłaty. Wsparcie jest dostępne przez całą dobę, zarówno przy ocenie blefu, jak i przy reakcji na wiarygodną groźbę. Przestępca liczy na panikę; jasna, systematyczna reakcja jest sposobem odzyskania kontroli.
About the Author
Altahonos Team
The Altahonos Team consists of cybersecurity and online reputation management specialists with extensive experience in digital threat mitigation and content removal strategies, helping individuals and businesses protect their digital presence.
Related Resources
Trusted by Thousands

Based on 488+ verified reviews