Så skyddar du dig mot nätfiske
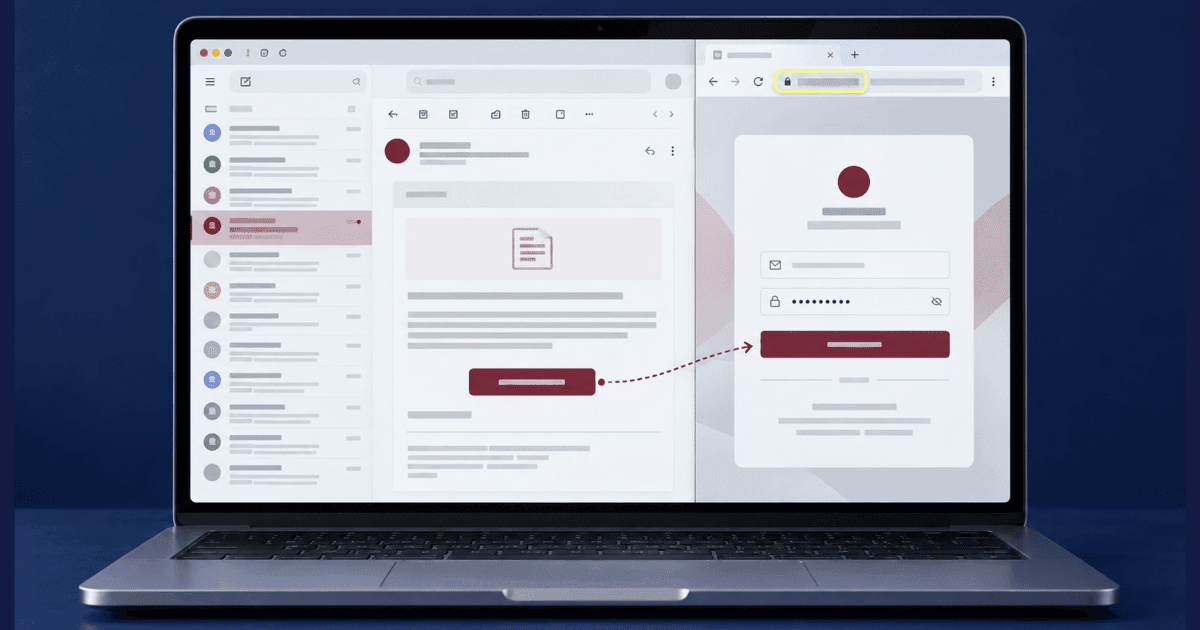
De flesta råd om hur du skyddar dig mot nätfiske bygger på att upptäcka stavfel och märkliga länkar, vilket beskriver nätfiske som det såg ut för tio år sedan. Dagens meddelanden är välskrivna, korrekt varumärkta och kommer ofta i en tråd du redan väntade på. Det pålitliga försvaret är inte längre att granska med ögonen. Det är ett litet antal vanor som gör meddelandet irrelevant: att bekräfta genom en kanal angriparen inte styr, och att ordna dina konton så att ett lyckat försök inte får följdverkningar. Den här guiden går igenom bådadera, och dessutom vad du gör den första timmen efter att du insett att du klickat.
Vad nätfisket är ute efter
Att förstå syftet bakom ett meddelande gör risken lättare att bedöma. Angriparen kan vara ute efter inloggningsuppgifter, tillfälliga säkerhetskoder, pengar, åtkomst till din enhet, eller personuppgifter som gör ett senare försök mer övertygande.
Inloggningsuppgifter. En falsk inloggningssida kan vara nästan identisk med den riktiga tjänsten och fånga ditt användarnamn och lösenord. Vissa sidor skickar dig sedan vidare till den äkta webbplatsen, så att en misslyckad eller upprepad inloggning verkar normal.
Engångskoder. Ett stulet lösenord räcker inte alltid när ett konto har ett andra steg i inloggningen. Därför kan någon be dig läsa upp en kod medan hon eller han utger sig för att vara en bank, ett transportbolag, din arbetsgivare eller en supportavdelning. Lämna aldrig ut en säkerhetskod som svar på ett oväntat meddelande eller samtal.
Betalningar. Falska fakturor, förnyelser av abonnemang, ändrade bankuppgifter och brådskande betalningskrav är utformade för att få en direkt överföring, en kod till ett gåvokort eller en betalning i kryptovaluta, snarare än inloggningsuppgifter. Geek Squad-bedrägeriet är ett vanligt exempel på det mönstret, där ett falskt meddelande om förnyelse används för att inleda ett telefonsamtal i stället för att direkt stjäla ett lösenord.
Åtkomst till enheten. En länk eller en bilaga kan installera skadlig kod, och en uppringare kan övertala dig att installera vanlig programvara för fjärråtkomst under förevändningen att ge teknisk support. Båda vägarna kan röja vad som sker på din skärm och vilka uppgifter som finns på enheten.
Personuppgifter. Uppgifter som din arbetsgivare, ditt födelsedatum, din adress, kortuppgifter eller identitetshandlingar kan samlas in för identitetsbedrägeri eller ett senare riktat försök. Har känsliga uppgifter redan röjts beror de rätta stegen för att anmäla identitetsstöld på vad som delats och om något konto använts.
Att se vad meddelandet är ute efter hjälper dig att avgöra om det räcker att radera det, eller om du omedelbart bör säkra ett konto, kontakta banken eller gå igenom den berörda enheten.
Så skyddar du dig i praktiken
Bekräfta i en separat kanal
Ber ett meddelande dig logga in, skicka pengar, lämna uppgifter eller bekräfta något på ett konto, använd inte länkarna, telefonnumren eller kontaktuppgifterna i meddelandet. Öppna den officiella appen, använd ett sparat bokmärke, skriv in webbadressen själv, eller ring ett nummer som finns på organisationens egen webbplats. Var försiktig om avsändaren invänder mot att du bekräftar på egen hand, pressar dig att stanna i samtalet, eller avråder dig från att kontakta organisationen direkt.
Skärp hur du loggar in
Behandla engångskoder som lösenord och lämna dem inte ut som svar på ett oväntat meddelande eller samtal. Använd unika lösenord och slå på en starkare inloggning där det går. Autentiseringsappar, nycklar i mobilen och fysiska säkerhetsnycklar ger ett bättre skydd, och en lösenordshanterare kan dessutom avslöja en efterapad adress genom att vägra fylla i sparade uppgifter på en okänd webbplats.
Skilj värdefulla konton från offentliga kontaktuppgifter
Använd olika e-postadresser för bankkonton, för handel och sociala medier, och för det du gör offentligt. Det begränsar hur lätt någon som känner en av adresserna kan hitta dina mest känsliga konton. Gå igenom var din e-postadress, ditt telefonnummer, din arbetsgivare och andra identifierande uppgifter förekommer på nätet. Att veta hur du skyddar dina personuppgifter minskar det underlag som kan användas för ett personligt riktat försök.
Varningstecken värda att lägga märke till
Även ett välgjort meddelande kan bära tecken på att avsändaren försöker skapa press eller hindra dig från att kontrollera själv:
- Brådska kopplad till en följd, som att kontot stängs, en betalning misslyckats, en leverans gått tillbaka eller en säkerhetsvarning utlösts
- En begäran om att hålla saken konfidentiell, särskilt i meddelanden på arbetet som påstås komma från en chef
- Nya bankuppgifter eller nya betalningsinstruktioner i en i övrigt bekant fakturakonversation
- En avsändar- eller svarsadress som skiljer sig en aning från organisationen eller personen i visningsnamnet
- En begäran om ett lösenord, en engångskod, en betalning, fjärråtkomst till enheten eller en känslig handling
- Motstånd när du försöker bekräfta begäran genom en officiell webbplats, app eller ett publicerat telefonnummer
Lägg märke till vilken reaktion meddelandet är byggt för att skapa. Rädsla, brådska, nyfikenhet och löftet om en omedelbar lösning kan alla få dig att handla före kontroll. Att lära sig hur man undviker att bli lurad på nätet handlar om att se att en känslomässig press kan vara ett varningstecken i sig, även när varumärket, språket och de personliga detaljerna verkar övertygande.
Behöver du hjälp av en specialist?
Vårt team har löst tusentals ärenden. Få konfidentiellt stöd nu.
Den första timmen efter att du klickat
Handla snabbt utifrån vad du skrev in, delade eller installerade, i stället för att lägga tid på att förstå hur meddelandet lurade dig.
Om du skrev in ett lösenord eller delade en kod
Byt lösenordet hos den äkta tjänsten, uppdatera det överallt där det återanvänts, och logga ut aktiva sessioner. Gå igenom anslutna enheter och den senaste aktiviteten. Har du delat en engångskod, kontakta tjänsten genom dess officiella supportkanal.
Om du skrev in kortuppgifter
Ring banken på numret på ditt kort eller i bankens officiella app. Förklara vilka uppgifter som skrevs in, fråga om kortet bör spärras eller bytas, och anmäl varje transaktion omedelbart.
Om du installerade programvara
Koppla bort enheten från internet och byt viktiga lösenord från en annan enhet du litar på. Ta bort den misstänkta programvaran eller programmet för fjärråtkomst, och låt enheten kontrolleras innan du använder den för känsliga konton.
Gå igenom säkerheten i e-posten
Kontrollera om det finns vidarebefordringsregler, återställningsadresser eller kopplade program du inte lagt till själv. Du kan också söka din adress hos Have I Been Pwned. Ett träffresultat visar att uppgifter röjts, inte nödvändigtvis att ett konto är kapat just nu.
Begränsa vad en angripare kan veta om dig
Nätfiske blir mer övertygande när avsändaren känner din arbetsgivare, dina senaste köp, dina kontaktuppgifter eller vilka tjänster du använder. Uppgifterna kan komma från offentliga profiler, gamla konton, dataintrång och företag som säljer personuppgifter, snarare än från direkt åtkomst till din enhet. Gå igenom vad som dyker upp när ditt namn, din e-postadress och ditt telefonnummer söks. Arbetet med att rensa ditt digitala spår hjälper dig att hitta uppgifter som bör tas bort eller begränsas.
Stäng konton du inte längre använder, begränsa offentliga kontaktuppgifter, och göm listor över dina sociala kontakter där det går. Var försiktig med utpressningsmejl som påstår att din enhet blivit kapad eller att din aktivitet spelats in, särskilt när ett gammalt lösenord används som bevis. Lösenordet kan komma från ett tidigare dataintrång och visar inte att någon kommit in på enheten. Byt det överallt där det fortfarande används, och gå igenom säkerheten på de berörda kontona.
Så går du vidare
Hur du skyddar dig mot nätfiske beror mindre på att känna igen en perfekt kopia och mer på att bekräfta varje begäran på egen hand. Öppna tjänster genom officiella appar eller sparade adresser, lämna aldrig ut en engångskod efter en oväntad kontakt, och använd unika lösenord med en starkare inloggning. Har du redan svarat på ett misstänkt meddelande, säkra det berörda kontot, gå igenom aktiva sessioner, och kontakta banken eller tjänsteleverantören genom en officiell kanal.
Att minska de offentliga uppgifterna kopplade till ditt namn, din e-postadress och ditt telefonnummer gör också framtida försök mindre övertygande. Gå igenom gamla profiler, röjda kontaktuppgifter och företag som säljer personuppgifter, i stället för att bara fokusera på det meddelande som nådde dig. Professionellt stöd för borttagning av personuppgifter kan hjälpa med de uppgifter som ligger kvar synliga på flera webbplatser.
Om författaren
Altahonos-teamet
Teamet på Altahonos består av specialister inom cybersäkerhet och hantering av ryktet på nätet, med bred erfarenhet av att begränsa digitala hot och av borttagning av innehåll, och stödjer både privatpersoner och företag i att skydda sin digitala närvaro.
Relaterad information
Betrodda av tusentals

Based on 644+ verified reviews