Så anmäler du utpressning i Microsoft Teams
Utpressning som kommer via Microsoft Teams skiljer sig från utpressning i en social app, och skillnaden handlar helt om sammanhanget. Teams är ett arbetsverktyg, vilket betyder att kontot som kontaktar dig sitter inne i en organisation, att meddelandena oftast bevaras av den organisationen, och att svaret involverar människor du kommer att se igen. Det låter värre. I praktiken är det en betydande fördel, eftersom en identitet i Teams till skillnad från ett anonymt socialt konto lämnar ett varaktigt administrativt spår. Den här guiden går igenom hur du anmäler utpressning via Microsoft Teams på rätt sätt, vad din it-avdelning kan och inte kan se, och hur du hanterar det när hotet berör din arbetsgivare.
Börja med att avgöra vilken situation du är i
Tre scenarier kommer via Teams, och var och ett leder till ett annat första steg. Att få det rätt tidigt sparar tid, eftersom att ringa it om något som personalavdelningen ska hantera, eller omvänt, saktar ner svaret just när tempot betyder något. Om du är osäker på vad du gör när du utsätts för utpressning, oavsett vilken plattform det handlar om, börjar du med att bevara bevisen, begränsa fortsatt kontakt och avgöra vilken anmälningsväg som gäller.
Extern kontakt via federation
Teams tillåter människor utanför din organisation att skriva till dig om extern åtkomst, ibland kallad federation, är påslagen i er miljö. Det är så merparten av den tillfälliga utpressningen når ett arbetskonto: avsändaren har ingen relation till ditt företag alls och använder Teams som leveranskanal just därför att det känns mer officiellt och svårare att strunta i än en social app. Avsändaren kan använda ett gratis och ohanterat Teams-konto, eller en domän som registrerats särskilt för den här typen av kontakt. I det scenariot säger kontot i sig väldigt lite om vem som står bakom, men domänen och uppgifterna om miljön ger ändå utredare mer att arbeta med än en anonym social profil skulle göra.
Ett komprometterat internt konto
Här är kontot verkligen en av dina kollegor, men den som använder det är inte det. Det följer oftast på en nätfiskekampanj som fångat kollegans inloggningsuppgifter, och meddelandena som skickas kan verka ovanligt formella, ovanligt brådskande eller något fel i tonen om du känner personen. Eftersom kontot i sig är verkligt och betrott inne i organisationen går det här scenariot oftast snabbast när det väl är flaggat, eftersom ert säkerhetsteam kan agera omedelbart på en känd intern identitet.
En intern avsändare
Det här är den minst vanliga varianten och den svåraste, eftersom hotet samtidigt är en säkerhetsincident och en relation på arbetsplatsen. Om du känner igen avsändaren och tror att kontot inte har komprometterats ska du ta det precis lika allvarligt som du skulle göra utanför arbetet, och koppla in personalavdelningen vid sidan av it i stället för bara it. Att avgöra vilket av de tre som gäller bestämmer om ditt första samtal går till it, till personalavdelningen eller till båda, så det är värt att stanna vid den frågan innan du går vidare.
Innan du gör något annat
Svara inte, betala inte
Skälet är detsamma som på varje plattform, med ett tillägg som är särskilt för arbetsverktyg. Att svara från ett företagskonto kan skapa en dokumentation som komplicerar saken senare, särskilt om du säger något i panik. En betalning avslutar inte saken heller; den bekräftar bara att kontot bevakas och inbjuder till ett andra krav. Säg ingenting.
Bevara bevisen så att de håller
Det betyder mer i Teams än någon annanstans, eftersom en administratör kan radera meddelanden, en extern användare kan blockeras mitt i en konversation, och regler om lagringstid kan ta bort innehåll enligt ett schema.
- Ta skärmbilder av hela konversationen, med avsändarens visningsnamn och fullständiga adress
- Kopiera avsändarens fullständiga identitet, som för externa användare innehåller deras domän
- Anteckna de exakta tidsstämplarna och vilken tidszon din klient visar
- Fånga alla filer, länkar eller bilder som skickats, utan att öppna dem
- Anteckna typen av chatt: enskild, grupp eller inlägg i en kanal
Spara det här utanför företagsmiljön likaväl som inne i den. Om situationen senare involverar din arbetsgivare vill du ha en kopia du själv kontrollerar. Att veta hur du samlar bevis vid utpressning hjälper dig att bevara dokumentationen i en form som förblir användbar för anmälan och för en senare utredning.
Radera inte konversationen
Impulsen att få det att försvinna är stark, och den förstör den enda dokumentation du har. Låt den ligga kvar, även om du måste tysta chatten för att slippa se den. Att arkivera är i sin ordning; att radera är det inte, eftersom det också tar bort de uppgifter som visar när meddelandena kom och från vem.
Att anmäla inne i Microsoft Teams
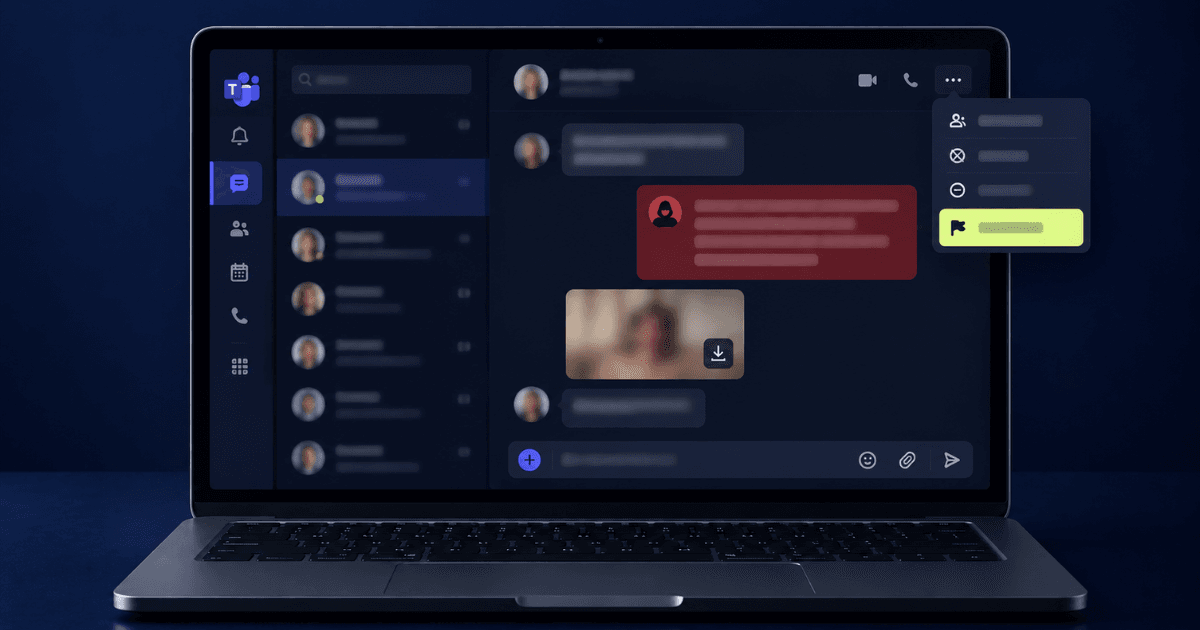
Teams har en inbyggd anmälningsväg, som oftast är det snabbaste sättet, även om tillgången och destinationen beror på hur din organisation har ställt in tjänsten. Öppna meddelandets alternativ i chatten och välj att anmäla, och välj sedan den kategori som passar bäst, till exempel trakasserier eller hotfullt innehåll. Beroende på inställningarna går anmälan antingen till Microsoft direkt eller till din egen organisations säkerhetsteam, och att veta vilket av de två som gäller förändrar vad du bör göra härnäst. I många företagsmiljöer går användaranmälningar till interna administratörer snarare än till Microsoft, vilket betyder att anmälan i appen i praktiken är ett meddelande till din egen it-avdelning och inte en upptrappning utåt.
Blockera avsändaren först efter att du anmält, inte före, så att anmälan tar med sig hela konversationen i stället för en tom tråd som granskaren inte kan bedöma. Microsofts supportdokumentation för Teams beskriver vad varje anmälningskategori gör och vart den går.
Att gå direkt till ert it- eller säkerhetsteam vid sidan av anmälan i appen är oftast den snabbare vägen: de kan se om avsändaren har kontaktat andra, blockera kontot på organisationsnivå och lägga meddelandena under bevarandeplikt så att lagringsreglerna inte tar bort dem. Du behöver inte berätta vad det hotade materialet innehåller för att komma i gång; att säga att det är en personlig fråga räcker. Om avsändaren är intern har de flesta organisationer också en konfidentiell väg genom personalavdelningen eller en visselblåsarlinje.
Behöver du hjälp av en specialist?
Vårt team har löst tusentals ärenden. Få konfidentiellt stöd nu.
Att anmäla utanför organisationen
Utpressning kan utgöra ett brott oavsett vilken plattform som använts för att framföra hotet. En händelse i Teams lämnar dessutom ofta användbara identifierande uppgifter, alltså kontouppgifter, tidsstämplar, meddelandehistorik och i vissa fall uppgifter kopplade till en extern organisation eller domän.
Gör en polisanmälan via polisen.se eller på en polisstation, och ta med dokumentationen i kronologisk ordning. Anmäl även till den enhet som hanterar it-brott. Om plattformen eller motparten har amerikansk koppling kan du också lämna in till FBI IC3, och vid kopplingar inom EU kan Europol kopplas in. Där hotet riktar sig mot din arbetsgivare snarare än mot dig personligen, till exempel ett krav på betalning kopplat till företagets uppgifter, bör det också trappas upp genom organisationens interna säkerhetsprocess.
Ärenden som rör utpressning mot företag kan resa ytterligare frågor om interna intressenter, skyldigheter att informera, exponering av uppgifter och verksamhetens kontinuitet, så svaret kan behöva samordnas annorlunda än vid ett rent personligt hot.
Om personligt material är inblandat
Ett vanligt mönster är material som skaffats någon annanstans, i en dejtingapp eller på en social plattform, och sedan levereras till arbetskontot just därför att den yrkesmässiga inramningen ökar pressen. Avsändaren satsar på att risken för din karriär ska få dig att betala snabbare.
Behandla leveranskanalen och materialet som två skilda problem. Teams-sidan hanteras genom anmälan och blockering. Om det personliga materialet används för utpressning via Microsoft Teams ska du bevara bevisen, inte betala, och påbörja arbetet med borttagning och bevakning innan materialet sprids vidare.
Den yrkesmässiga exponeringen är oftast mindre än den känns. Arbetsgivare möter det här oftare än människor tror, och en medarbetare som anmäler ett utpressningsförsök står betydligt starkare än en som upptäcks ha betalat ett i tysthet.
Att agera nu
Om du just nu försöker avgöra hur du anmäler utpressning via Microsoft Teams spelar ordningen roll: sluta svara och låt konversationen ligga kvar, ta skärmbilder av allt inklusive avsändarens fullständiga adress och tidsstämplarna, anmäl sedan meddelandet i Teams och blockera avsändaren först därefter. Underrätta it-säkerheten så att kontot kan blockeras i hela organisationen och meddelandena bevaras, gör en polisanmälan, och sök specialiserat stöd om personligt material är inblandat. Utpressning via ett arbetsverktyg känns mer blottande än den är. Samma kanal som gör den skrämmande är den som bevarar en dokumentation, och den dokumentationen är oftast det mest användbara du har. Om du behöver omedelbar hjälp med att anmäla utpressning kan professionellt stöd hjälpa dig med nästa steg.
Om författaren
Altahonos-teamet
Teamet på Altahonos består av specialister inom cybersäkerhet och hantering av ryktet på nätet, med bred erfarenhet av att begränsa digitala hot och av borttagning av innehåll, och stödjer både privatpersoner och företag i att skydda sin digitala närvaro.
Relaterad information
Betrodda av tusentals

Based on 644+ verified reviews