Sådan beskytter du dig mod netfiskeri
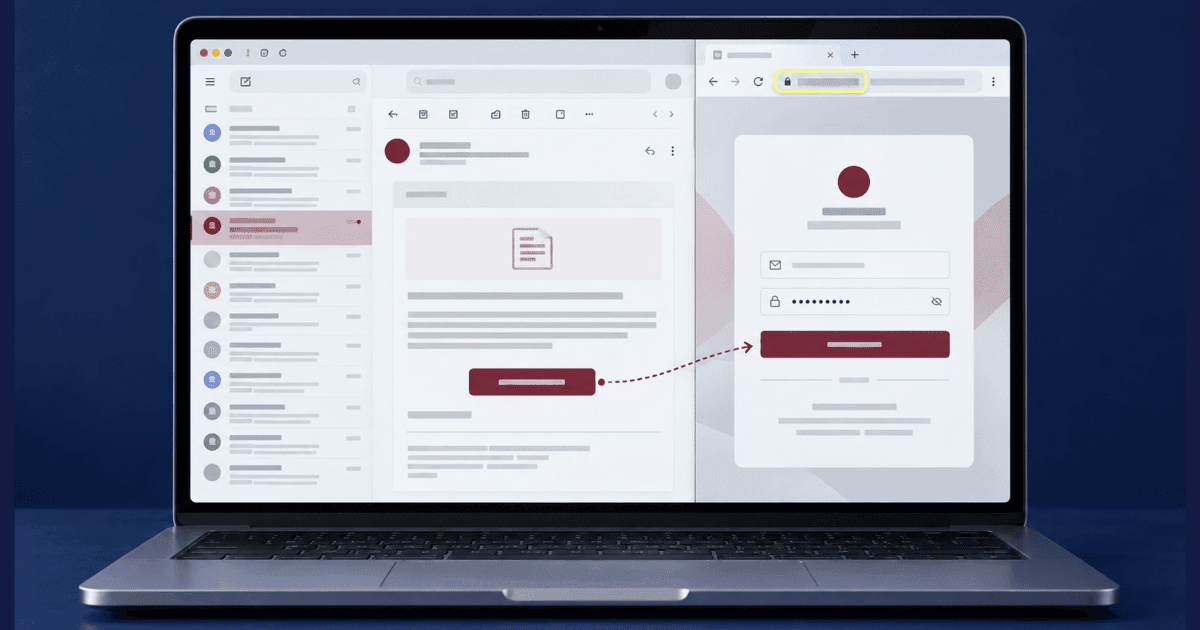
De fleste råd om, hvordan du beskytter dig mod netfiskeri, bygger på at opdage stavefejl og mærkelige links, hvilket beskriver netfiskeri, som det så ud for ti år siden. Beskederne i dag er velskrevne, korrekt mærkede og kommer ofte i en tråd, du allerede ventede på. Det pålidelige værn er ikke længere at granske med øjnene. Det er et lille antal vaner, der gør beskeden irrelevant: at bekræfte gennem en kanal, angriberen ikke styrer, og at indrette dine konti, så ét lykket forsøg ikke får følgevirkninger. Denne guide gennemgår begge og desuden, hvad du gør den første time, efter at du har indset, at du klikkede.
Hvad netfiskeriet er ude efter
At forstå formålet bag en besked gør risikoen lettere at vurdere. Angriberen kan være ude efter loginoplysninger, midlertidige sikkerhedskoder, penge, adgang til din enhed eller personoplysninger, der gør et senere forsøg mere overbevisende.
Loginoplysninger. En falsk loginside kan være næsten identisk med den rigtige tjeneste og fange dit brugernavn og din adgangskode. Nogle sider sender dig derefter videre til det ægte website, så et mislykket eller gentaget login virker normalt.
Engangskoder. En stjålet adgangskode er ikke altid nok, når en konto har et andet trin i login. Derfor kan nogen bede dig læse en kode op, mens hun eller han udgiver sig for at være en bank, et transportselskab, din arbejdsgiver eller en supportafdeling. Giv aldrig en sikkerhedskode ud som svar på en uventet besked eller samtale.
Betalinger. Falske fakturaer, fornyelser af abonnementer, ændrede bankoplysninger og hastende betalingskrav er lavet for at få en direkte overførsel, en kode til et gavekort eller en betaling i kryptovaluta snarere end loginoplysninger. Geek Squad-svindlen er et almindeligt eksempel på det mønster, hvor en falsk besked om fornyelse bruges til at indlede en telefonsamtale i stedet for direkte at stjæle en adgangskode.
Adgang til enheden. Et link eller en vedhæftet fil kan installere skadelig kode, og en, der ringer, kan overtale dig til at installere almindelig software til fjernadgang under påskud af at give teknisk støtte. Begge veje kan afsløre, hvad der sker på din skærm, og hvilke oplysninger der findes på enheden.
Personoplysninger. Oplysninger som din arbejdsgiver, din fødselsdato, din adresse, kortoplysninger eller identitetspapirer kan samles ind til identitetsbedrageri eller et senere rettet forsøg. Er følsomme oplysninger allerede røbet, afhænger de rigtige skridt til at anmelde identitetstyveri af, hvad der er delt, og om nogen konto er brugt.
At se, hvad beskeden er ude efter, hjælper dig med at afgøre, om det er nok at slette den, eller om du øjeblikkeligt bør sikre en konto, kontakte banken eller gennemgå den berørte enhed.
Sådan beskytter du dig i praksis
Bekræft i en separat kanal
Beder en besked dig om at logge ind, sende penge, give oplysninger eller bekræfte noget på en konto, brug ikke linkene, telefonnumrene eller kontaktoplysningerne i beskeden. Åbn den officielle app, brug et gemt bogmærke, skriv webadressen ind selv, eller ring til et nummer, der findes på organisationens eget website. Vær forsigtig, hvis afsenderen indvender mod, at du bekræfter på egen hånd, presser dig til at blive i samtalen, eller fraråder dig at kontakte organisationen direkte.
Skærp måden, du logger ind
Behandl engangskoder som adgangskoder, og giv dem ikke ud som svar på en uventet besked eller samtale. Brug unikke adgangskoder, og slå et stærkere login til, hvor det går. Autentificeringsapps, nøgler i mobilen og fysiske sikkerhedsnøgler giver en bedre beskyttelse, og en adgangskodeadministrator kan desuden afsløre en efterlignet adresse ved at nægte at udfylde gemte oplysninger på et ukendt website.
Skil værdifulde konti fra offentlige kontaktoplysninger
Brug forskellige e-mailadresser til bankkonti, til handel og sociale medier og til det, du gør offentligt. Det begrænser, hvor let nogen, der kender én af adresserne, kan finde dine mest følsomme konti. Gennemgå, hvor din e-mailadresse, dit telefonnummer, din arbejdsgiver og andre identificerende oplysninger forekommer på nettet. At vide, hvordan du beskytter dine personoplysninger, mindsker det grundlag, der kan bruges til et personligt rettet forsøg.
Advarselstegn værd at lægge mærke til
Også en velgjort besked kan bære tegn på, at afsenderen prøver at skabe pres eller hindre dig i at kontrollere selv:
- Hastværk knyttet til en følge, som at kontoen lukkes, en betaling er mislykket, en levering er gået tilbage, eller en sikkerhedsadvarsel er udløst
- En anmodning om at holde sagen fortrolig, især i beskeder på arbejdet, der påstås at komme fra en leder
- Nye bankoplysninger eller nye betalingsinstruktioner i en ellers kendt fakturasamtale
- En afsender- eller svaradresse, der adskiller sig lidt fra organisationen eller personen i visningsnavnet
- En anmodning om en adgangskode, en engangskode, en betaling, fjernadgang til enheden eller et følsomt dokument
- Modstand, når du prøver at bekræfte anmodningen gennem et officielt website, en app eller et offentliggjort telefonnummer
Læg mærke til, hvilken reaktion beskeden er bygget til at skabe. Frygt, hastværk, nysgerrighed og løftet om en øjeblikkelig løsning kan alle få dig til at handle før kontrol. At lære, hvordan man undgår at blive snydt på nettet, handler om at se, at et følelsesmæssigt pres kan være et advarselstegn i sig selv, også når mærket, sproget og de personlige detaljer virker overbevisende.
Har du brug for hjælp fra en specialist?
Vores team har løst tusindvis af sager. Få fortrolig støtte nu.
Den første time, efter at du klikkede
Handl hurtigt ud fra, hvad du skrev ind, delte eller installerede, i stedet for at lægge tid i at forstå, hvordan beskeden snød dig.
Hvis du skrev en adgangskode ind eller delte en kode
Skift adgangskoden hos den ægte tjeneste, opdatér den alle steder, hvor den er genbrugt, og log ud af aktive sessioner. Gennemgå tilsluttede enheder og den seneste aktivitet. Har du delt en engangskode, kontakt tjenesten gennem dens officielle supportkanal.
Hvis du skrev kortoplysninger ind
Ring til banken på nummeret på dit kort eller i bankens officielle app. Forklar, hvilke oplysninger der blev skrevet ind, spørg, om kortet bør spærres eller skiftes, og anmeld hver transaktion øjeblikkeligt.
Hvis du installerede software
Kobl enheden fra internettet, og skift vigtige adgangskoder fra en anden enhed, du stoler på. Fjern den mistænkelige software eller programmet til fjernadgang, og få enheden kontrolleret, før du bruger den til følsomme konti.
Gennemgå sikkerheden i e-mailen
Kontrollér, om der findes videresendelsesregler, genoprettelsesadresser eller tilsluttede programmer, du ikke selv har tilføjet. Du kan også søge din adresse hos Have I Been Pwned. Et hit viser, at oplysninger er røbet, ikke nødvendigvis at en konto er kapret nu.
Begræns, hvad en angriber kan vide om dig
Netfiskeri bliver mere overbevisende, når afsenderen kender din arbejdsgiver, dine seneste køb, dine kontaktoplysninger eller de tjenester, du bruger. Oplysningerne kan komme fra offentlige profiler, gamle konti, dataindbrud og selskaber, der sælger personoplysninger, snarere end fra direkte adgang til din enhed. Gennemgå, hvad der dukker op, når dit navn, din e-mailadresse og dit telefonnummer søges. Arbejdet med at rydde dit digitale spor hjælper dig med at finde oplysninger, der bør fjernes eller begrænses.
Luk konti, du ikke længere bruger, begræns offentlige kontaktoplysninger, og skjul lister over dine sociale kontakter, hvor det går. Vær forsigtig med afpresningsmails, der hævder, at din enhed er kapret, eller at din aktivitet er optaget, især når en gammel adgangskode bruges som bevis. Adgangskoden kan komme fra et tidligere dataindbrud og viser ikke, at nogen er kommet ind på enheden. Skift den alle steder, hvor den stadig er i brug, og gennemgå sikkerheden på de berørte konti.
Sådan går du videre
Hvordan du beskytter dig mod netfiskeri, afhænger mindre af at genkende en perfekt kopi og mere af at bekræfte hver anmodning på egen hånd. Åbn tjenester gennem officielle apps eller gemte adresser, giv aldrig en engangskode ud efter en uventet kontakt, og brug unikke adgangskoder med et stærkere login. Har du allerede svaret på en mistænkelig besked, sikr den berørte konto, gennemgå aktive sessioner, og kontakt banken eller tjenesteudbyderen gennem en officiel kanal.
At mindske de offentlige oplysninger, der er knyttet til dit navn, din e-mailadresse og dit telefonnummer, gør også fremtidige forsøg mindre overbevisende. Gennemgå gamle profiler, røbede kontaktoplysninger og selskaber, der sælger personoplysninger, i stedet for kun at fokusere på den besked, der nåede dig. Professionel støtte til fjernelse af personoplysninger kan hjælpe med de oplysninger, der ligger tilbage synlige på flere websites.
Om forfatteren
Altahonos-teamet
Teamet i Altahonos består af specialister inden for cybersikkerhed og håndtering af omdømmet online, med bred erfaring i at begrænse digitale trusler og i fjernelse af indhold, og støtter både privatpersoner og virksomheder i at beskytte deres digitale tilstedeværelse.
Relateret information
Betroet af tusindvis

Based on 590+ verified reviews