「ウェブカメラを乗っ取った、BTC を送れ」: 3 晩眠れなかったメールをはったりだと見破った方法
主な成果
状況
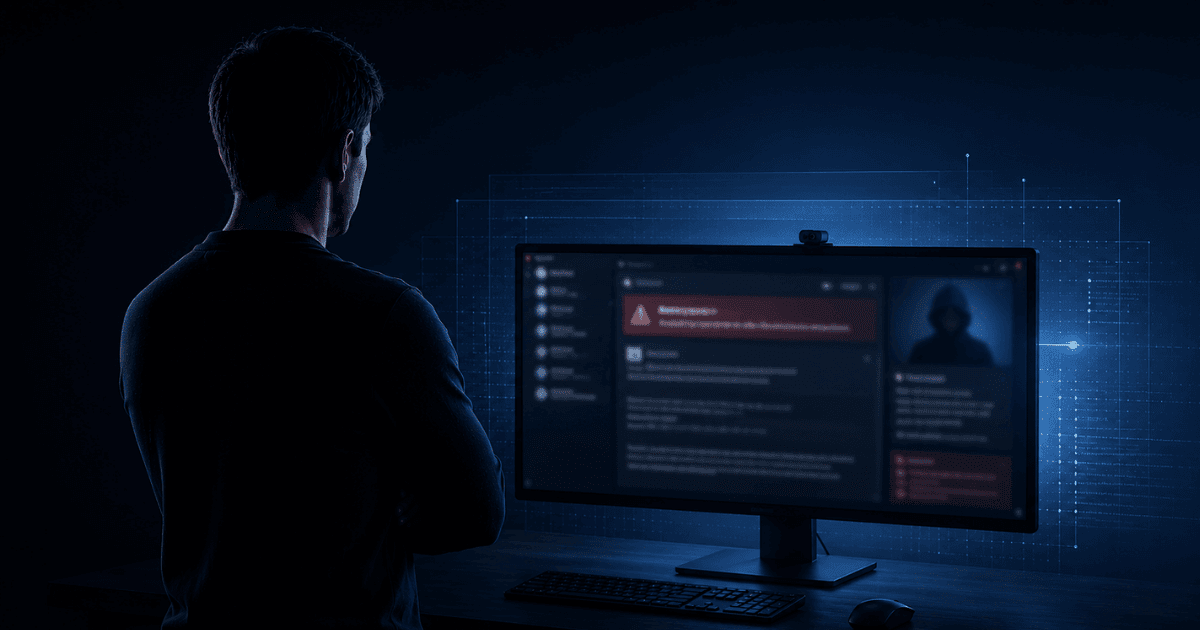
ニューヨークで働く 34 歳の会計士は、ある朝、受信箱を開いて自分のパスワードが冒頭に印字された脅迫メールを見つけました。文面は直接的でした。「48 時間以内に 1,500 ドル相当の BTC を送れ。さもなければカメラで撮った映像をお前の連絡先に送る」。見覚えのあるパスワードに凍りつきました。BTC の買い方を調べながら 3 晩眠れず、送金まであと 2 クリックのところにいました。
私たちの対応
Altahonos は 30 分の無料相談のあいだに、そのパスワードが 2019 年の Collection #1 情報漏えい由来であることを突き止めました。このメールが数百万人へ一斉送信されたボットの産物であることを確認しました。端末への侵入はなく、映像も存在しませんでした。重要なアカウントすべてに二段階認証を設定し、7 日間の漏えい監視を稼働させました。
何が起きたのか
ふつうの朝。開いた受信箱。そしてメールの一行目に、古いパスワードがありました。自分のパスワードです。何年か前に使っていて、ほとんど忘れていたものでした。
メールはこう続きます。「お前の端末すべてにアクセスできる。ウェブカメラで映像を撮った。48 時間以内に 1,500 ドル相当の BTC を送れ。さもなければお前の連絡先に映像が届く」
ニューヨークで働く 34 歳の会計士は凍りつきました。パスワードは本物です。何年も使っていました。では、残りも本物なのか。
3 日、睡眠ゼロ
最初の反応は、削除して忘れることでした。しかし一つだけ引っかかりました。あのパスワードです。無作為な文字列ではありません。確かに自分のものでした。本当にアクセスされていたら。
警察に行くことを考えました。でも映像が本物だったら。同僚。家族。顧客。その恐慌の中では、冷静に考えるのはほとんど不可能でした。頭は同じ問いに戻り続けます。「送られたらどうなる」
夜は眠れませんでした。昼は、顧客との打ち合わせの途中でスマートフォンを確認し続けました。会話の筋を見失いました。3 日間、その輪の中で生きていました。
ビットコインの買い方を調べました。暗号資産の取引所に口座を開きました。本人確認を済ませました。送金画面にたどり着きました。金額を入力しました。あと 2 クリックでした。
そこで止めました。そして Altahonos に電話をかけました。
この攻撃が実際にどう成り立つか
この種のメールは、セクストーションの一斉送信ボットとして知られています。仕組みはこうです。加害者はダークウェブで、数百万件のメールアドレスと対応する古いパスワードのリストを買います。このリストは何年も前に起きた大規模な情報漏えいから来ています。LinkedIn、Adobe、MySpace、そして数百の小さなサイト。数十億件の認証情報が、いまも流通しています。
加害者はリスト上の全員へ同じメールを送ります。違うのは、各メールにその人の本物のパスワードが入っている点だけです。この一点だけで、文面は個人宛で信じられるものに感じられます。誰かが本当に自分を知っているという印象が生まれます。
実際には、端末への侵入はありません。映像も撮られていません。加害者が動かしているのはリスト、ひな形、そして自動送信の仕組みです。同じメールが、あらゆる国の数千人に同時に届いています。
受け取った人の多くは削除します。ごく一部が支払います。加害者にとって、その割合で十分です。費用はほぼゼロ、入金は即時、痕跡も残りません。
専門スタッフのサポートが必要ですか
担当チームは数千件を解決してきました。秘密厳守でご相談いただけます。
30 分がすべてを変えた
相談の最初の 10 分で、当社はそのパスワードの出どころを突き止めました。2019 年の Collection #1 情報漏えいです。これは記録上最大級の認証情報流出で、一度の事案でメールアドレス 7 億 7,300 万件と数十億件のパスワードが露出しました。彼のパスワードは、何年もダークウェブのリストの中にありました。
加害者は彼の端末に一度も触れていません。あのリストからメールアドレスと対応するパスワードを取り出し、同じ文面を数百万人へ送っただけです。メールははったりでした。完全に。端末への侵入はありません。映像も撮られていません。映像はそもそも存在しませんでした。
続いて、重要なアカウントすべてに二段階認証を設定しました。7 日間の漏えい監視を稼働させました。彼のメールアドレスに紐づく新しい脅威の兆候が現れれば、直ちに通知が届く体制です。
終わったとき
支払いはゼロです。存在しない映像は、どこにも行きませんでした。送金画面を閉じ、取引所から資金を引き出しました。
9 か月後の追跡確認で、すべてが問題ないことを確かめました。アカウントは安全、新しい脅威もなく、二段階認証も有効でした。
同じメールを受け取ったなら
このメールは毎日、何万人にも届いています。米国、欧州、世界のあらゆる場所へ。件名に本物のパスワードが見えることは、あなたを凍りつかせるために設計されています。しかしそのパスワードは、情報漏えいの証拠であって、カメラ侵入の証拠ではありません。二つはまったく別のことです。
してはいけないこと。支払わないでください。一度支払った人は、通常二度目の要求を受けます。それが自分に効くと、たったいま伝えてしまったからです。48 時間という期限に押されないでください。心理的な手口であって、本物のカウントダウンではありません。
すべきこと。メールを削除せず、スクリーンショットを取ってください。haveibeenpwned.com でメールアドレスを入力すれば、どの漏えいに含まれているかが数秒で分かります。そのパスワードを使ったすべてのアカウントで変更してください。二段階認証を設定してください。
それでも不安なら、一円でも支払う前に 5 分ください。本物かはったりか、直ちにお伝えします。
"送金まであと 2 クリックでした。Altahonos は 30 分で、全部がはったりだと示してくれました。その夜、何日かぶりに眠れました。"— Anonymous
よくあるご質問
いいえ。古いパスワードは情報漏えいから得たもので、端末への侵入によるものではありません。この種の一斉送信メールは、脅しを個人宛で信じられるものに見せるために本物のパスワードを入れます。漏えいの証拠であって、カメラ侵入の証拠ではありません。
haveibeenpwned.com でメールアドレスを入力してください。認証情報が含まれる漏えいのすべてが数秒で表示されます。無料で、安全に使えます。
いいえ。そもそも映像は存在しない可能性が高いです。支払いは手口が効いたことを示し、通常はより高額の二度目の要求につながります。
削除せず、スクリーンショットを取ってください。そのパスワードを使ったすべてのアカウントで変更してください。二段階認証を設定してください。支払わないでください。不安なら、ほかの何かをする前にご相談ください。5 分の無料確認で判断できます。
執筆者について
Altahonos Team
Altahonos のチームは、サイバーセキュリティとネット上の評判管理の専門スタッフで構成されています。デジタル上の脅威の抑制とコンテンツ削除の進め方に豊富な経験があり、個人と企業がネット上の存在を守るお手伝いをしています。