Erpressung in Microsoft Teams melden: Anleitung
Erpressung, die über Microsoft Teams eintrifft, unterscheidet sich von Erpressung in einer Social-App, und der Unterschied liegt vollständig im Kontext. Teams ist ein Arbeitssystem: Das Konto, das Sie anschreibt, sitzt innerhalb einer Organisation, die Nachrichten werden in der Regel von dieser Organisation aufbewahrt, und an der Aufarbeitung sind Menschen beteiligt, die Sie wiedersehen werden. Das klingt zunächst unangenehmer. In der Praxis ist es ein erheblicher Vorteil, denn anders als ein anonymes Social-Konto hinterlässt eine Teams-Identität eine dauerhafte administrative Spur. Diese Anleitung erklärt, wie Sie Erpressung in Microsoft Teams richtig melden, was Ihre IT-Abteilung sehen kann und was nicht, und wie Sie vorgehen, wenn die Drohung Ihren Arbeitgeber betrifft.
Stellen Sie zuerst fest, welche Situation vorliegt
Über Teams treffen drei Szenarien ein, und jedes verlangt einen anderen ersten Schritt. Das früh richtig einzuordnen spart Zeit, denn wenn Sie die IT zu etwas rufen, das zur Personalabteilung gehört (oder umgekehrt), verlangsamt das die Reaktion genau dann, wenn Geschwindigkeit zählt. Wenn Sie unsicher sind, was bei Erpressung zu tun ist, unabhängig von der Plattform, beginnen Sie damit, Beweise zu sichern, weiteren Kontakt zu begrenzen und den richtigen Meldeweg zu bestimmen.
Externer Kontakt über Föderation
Teams erlaubt Personen außerhalb Ihrer Organisation, Sie anzuschreiben, wenn externer Zugriff, auch Föderation genannt, in Ihrem Tenant aktiviert ist. So erreicht die meiste Gelegenheitserpressung ein Arbeitskonto: Der Absender hat überhaupt keine Verbindung zu Ihrem Unternehmen und nutzt Teams schlicht als Zustellkanal, weil es offizieller wirkt und schwerer zu ignorieren ist als eine Social-App. Häufig verwendet der Absender ein kostenloses, nicht verwaltetes Teams-Konto oder eine Domain, die eigens für solche Kontakte registriert wurde. In diesem Szenario sagt das Konto selbst sehr wenig darüber aus, wer dahintersteht, doch Domain und Tenant-Angaben liefern Ermittlern immer noch mehr Anhaltspunkte als ein anonymes Social-Profil.
Ein kompromittiertes internes Konto
Hier gehört das Konto tatsächlich einer Kollegin oder einem Kollegen, doch bedient wird es von jemand anderem. Dem geht meist eine Phishing-Kampagne voraus, bei der die Zugangsdaten abgefangen wurden, und die Nachrichten von diesem Konto wirken ungewöhnlich formell, ungewöhnlich dringend oder im Ton leicht daneben, wenn Sie die Person kennen. Weil das Konto echt ist und innerhalb Ihrer Organisation als vertrauenswürdig gilt, geht dieses Szenario nach der Meldung meist am schnellsten: Ihr Sicherheitsteam kann unmittelbar auf eine bekannte interne Identität reagieren.
Ein interner Absender
Das ist die seltenste und die schwierigste Variante, weil die Drohung gleichzeitig ein Sicherheitsvorfall und ein Arbeitsverhältnis berührt. Wenn Sie den Absender erkennen und nicht glauben, dass das Konto übernommen wurde, nehmen Sie das genauso ernst wie außerhalb der Arbeit und binden Sie die Personalabteilung neben der IT ein, nicht die IT allein. Welche der drei Situationen vorliegt, entscheidet, ob Ihr erster Weg zur IT, zur Personalabteilung oder zu beiden führt, also lohnt es sich, hier kurz innezuhalten.
Bevor Sie irgendetwas anderes tun
Antworten Sie nicht und zahlen Sie nicht
Die Begründung ist dieselbe wie auf jeder Plattform, mit einer Ergänzung, die für Arbeitssysteme gilt. Eine Antwort von einem Firmenkonto erzeugt einen Eintrag, der die Lage später verkomplizieren kann, besonders wenn Sie in Panik etwas schreiben. Zahlen schließt die Sache ebenso wenig ab; es bestätigt nur, dass das Konto gelesen wird, und lädt zu einer zweiten Forderung ein. Sagen Sie nichts.
Sichern Sie Beweise so, dass sie Bestand haben
Das wiegt in Teams schwerer als anderswo, denn eine Tenant-Administration kann Nachrichten löschen, ein externer Nutzer kann mitten im Gespräch gesperrt werden, und Aufbewahrungsrichtlinien können Inhalte planmäßig entfernen.
- Machen Sie Screenshots des vollständigen Gesprächs, mit Anzeigename und vollständiger Adresse des Absenders
- Kopieren Sie die komplette Identitätsangabe des Absenders, bei externen Nutzern samt Domain
- Notieren Sie die genauen Zeitstempel und die Zeitzone, die Ihr Client anzeigt
- Erfassen Sie alle gesendeten Dateien, Links oder Bilder, ohne sie zu öffnen
- Halten Sie die Art des Gesprächs fest: Einzelchat, Gruppenchat oder Kanalbeitrag
Speichern Sie das auch außerhalb der Firmenumgebung. Falls die Situation später Ihren Arbeitgeber betrifft, wollen Sie eine Kopie haben, über die Sie selbst verfügen. Zu wissen, wie man Beweise für Erpressung sammelt, hilft Ihnen, Aufzeichnungen in einer Form zu bewahren, die für eine Meldung oder eine spätere Untersuchung brauchbar bleibt.
Löschen Sie das Gespräch nicht
Der Impuls, es verschwinden zu lassen, ist stark, und er zerstört die einzige Aufzeichnung, die Sie haben. Lassen Sie es stehen, notfalls mit stummgeschaltetem Chat, damit Sie es nicht mehr sehen. Archivieren ist in Ordnung, Löschen nicht, denn damit verschwinden auch die Metadaten, die belegen, wann und von wem die Nachrichten kamen.
Melden innerhalb von Microsoft Teams
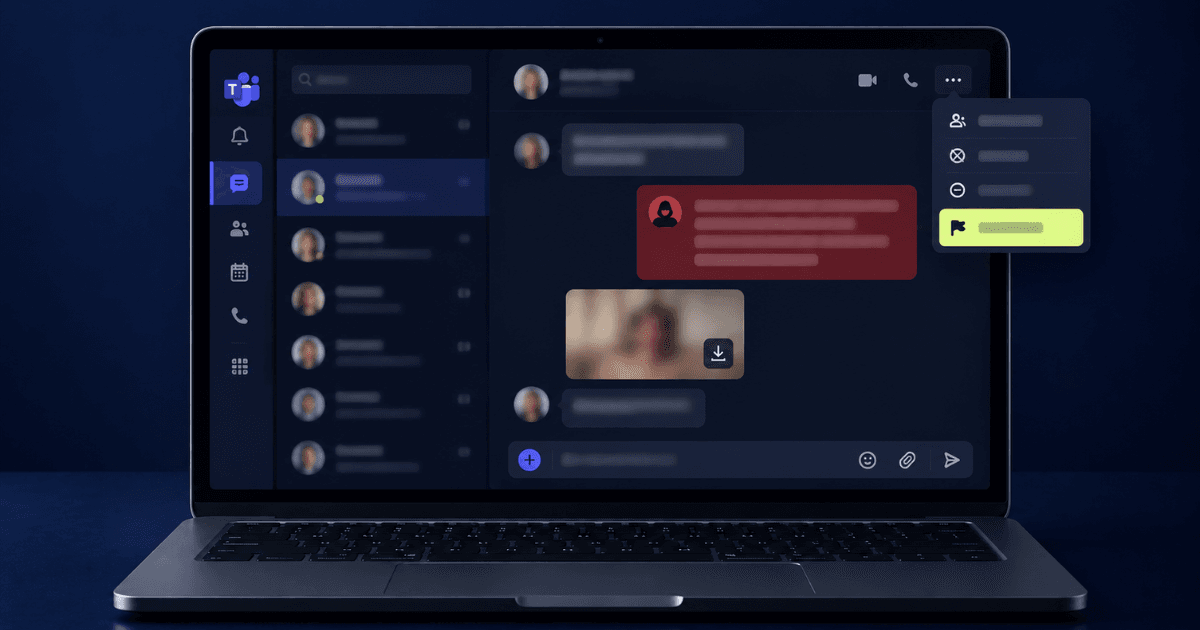
Teams hat einen eingebauten Meldeweg, meist die schnellste Möglichkeit, Erpressung zu melden, wobei Verfügbarkeit und Ziel davon abhängen, wie Ihre Organisation den Dienst konfiguriert hat. Öffnen Sie im Chat die Nachrichtenoptionen, wählen Sie die Meldefunktion und dann die Kategorie, die am besten passt, etwa Belästigung oder bedrohliche Inhalte. Je nach Tenant-Einstellungen geht das entweder direkt an Microsoft oder an das Sicherheitsteam Ihrer eigenen Organisation, und zu wissen, was gilt, verändert Ihren nächsten Schritt. In vielen Firmen-Tenants landen Meldungen bei internen Administratoren und nicht bei Microsoft, womit die Meldung in der App faktisch ein Hinweis an Ihre eigene IT-Abteilung ist und keine externe Eskalation.
Sperren Sie den Absender erst nach der Meldung und nicht davor, damit die Meldung das vollständige Gespräch mitnimmt und nicht einen leeren Chat, den die prüfende Stelle nicht beurteilen kann. Die Teams-Supportdokumentation von Microsoft beschreibt, was jede Meldekategorie bewirkt und wohin sie geleitet wird.
Neben der Meldung in der App direkt zu Ihrem IT- oder Sicherheitsteam zu gehen, ist meist der schnellere Weg: Dort kann man sehen, ob der Absender weitere Personen angeschrieben hat, das Konto auf Tenant-Ebene sperren und die Nachrichten unter einen Aufbewahrungsvorbehalt stellen, damit Löschfristen sie nicht entfernen. Sie müssen den Inhalt des bedrohten Materials dafür nicht offenlegen; der Hinweis, dass es eine persönliche Angelegenheit ist, genügt. Ist der Absender intern, gibt es in den meisten Organisationen außerdem einen vertraulichen Weg über die Personalabteilung oder eine Meldestelle.
Brauchen Sie Expertenhilfe?
Unser Team hat tausende Falle gelost. Erhalten Sie jetzt vertrauliche Unterstutzung.
Melden außerhalb der Organisation
Erpressung kann eine Straftat sein, unabhängig davon, über welche Plattform die Drohung zugestellt wurde. Ein Vorfall über Teams hinterlässt zudem oft brauchbare identifizierende Angaben, etwa Kontodaten, Zeitstempel, Nachrichtenverlauf und in manchen Fällen Informationen, die mit einer externen Organisation oder einer Domain verknüpft sind.
Melden Sie den Vorfall über die zuständige nationale Meldestelle für Cyberkriminalität und bei der örtlichen Polizei und bringen Sie die Beweise in chronologischer Reihenfolge mit. Richtet sich die Drohung gegen Ihren Arbeitgeber statt gegen Sie persönlich, etwa mit einer Zahlungsforderung rund um Unternehmensdaten, sollte sie zusätzlich über den internen Sicherheitsprozess eskaliert werden.
Fälle von Erpressung von Unternehmen werfen zusätzliche Fragen zu internen Beteiligten, Meldepflichten, Datenabfluss und Geschäftsfortführung auf, weshalb die Reaktion anders abgestimmt werden muss als bei einer rein persönlichen Drohung.
Wenn persönliches Material im Spiel ist
Ein häufiges Muster dreht sich um Material, das anderswo beschafft wurde, auf einer Dating-App oder einer Social-Plattform, und das dann an das Arbeitskonto geschickt wird, weil das berufliche Umfeld den Druck erhöht. Der Absender setzt darauf, dass das Risiko für Ihre Laufbahn Sie schneller zahlen lässt.
Behandeln Sie den Zustellkanal und das Material als zwei getrennte Probleme. Die Teams-Seite erledigen Sie über Melden und Sperren. Wird das persönliche Material für Erpressung über Microsoft Teams genutzt, sichern Sie die Beweise, zahlen Sie nicht und beginnen Sie mit den Schritten für Entfernung und Überwachung, bevor sich das Material weiter verbreitet.
Die berufliche Belastung fällt in der Regel geringer aus als befürchtet. Arbeitgeber erleben das häufiger, als man annimmt, und wer einen Erpressungsversuch meldet, steht deutlich besser da als jemand, bei dem sich später herausstellt, dass er still dafür gezahlt hat.
Jetzt handeln
Wenn Sie gerade herausfinden, wie Sie Erpressung in Microsoft Teams melden, zählt die Reihenfolge: Antworten Sie nicht mehr und lassen Sie das Gespräch stehen, machen Sie Screenshots von allem samt vollständiger Adresse des Absenders und Zeitstempeln, melden Sie dann die Nachricht in Teams und sperren Sie den Absender erst danach. Informieren Sie die IT-Sicherheit, damit das Konto organisationsweit gesperrt und die Nachrichten bewahrt werden, erstatten Sie Anzeige und suchen Sie fachliche Unterstützung, wenn persönliches Material betroffen ist. Erpressung über eine Arbeitsplattform fühlt sich ausgesetzter an, als sie ist. Genau der Kanal, der sie beängstigend macht, ist der, der alles protokolliert, und dieses Protokoll ist meist das Nützlichste, was Sie haben. Wenn Sie unmittelbare Hilfe beim Melden von Erpressung brauchen, kann professionelle Unterstützung Sie durch die nächsten Schritte führen.
Uber den Autor
Altahonos Team
Das Altahonos-Team besteht aus Spezialisten fur Cybersicherheit und Online-Reputationsmanagement mit umfangreicher Erfahrung in der Abwehr digitaler Bedrohungen und Strategien zur Inhaltsentfernung, die Einzelpersonen und Unternehmen beim Schutz ihrer digitalen Prasenz unterstutzen.
Verwandte Ressourcen
Von Tausenden vertraut
Basierend auf 583+ verifizierten Bewertungen