"Ho violato la tua webcam, manda BTC": come ho disinnescato l’email che mi è costata 3 notti insonni
La situazione
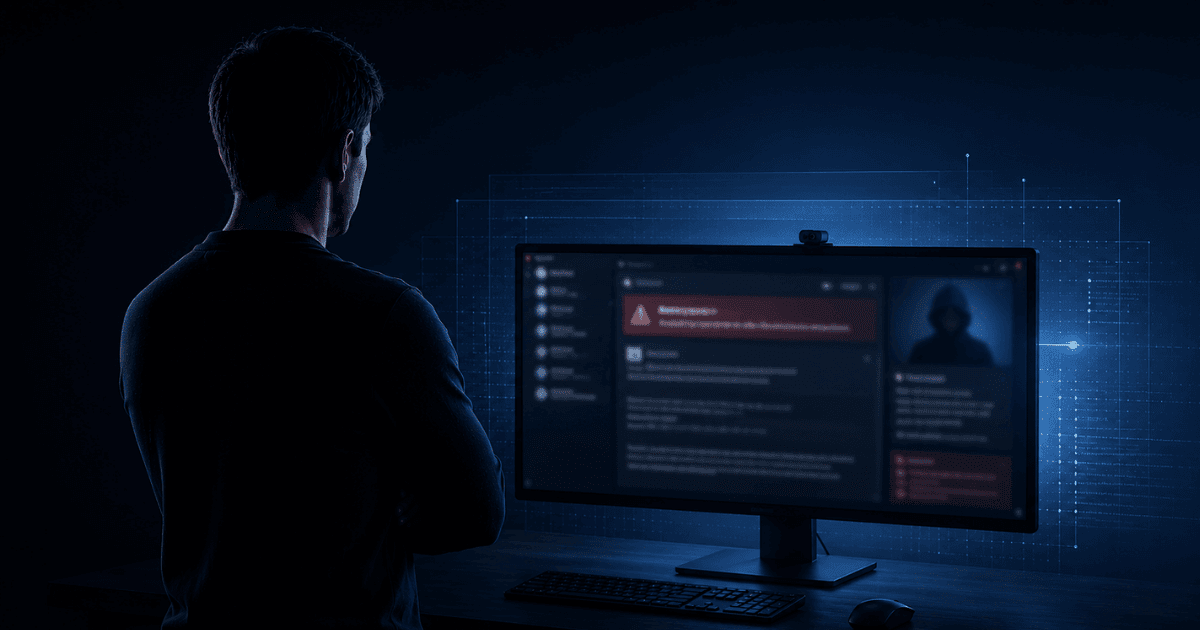
Un commercialista di 34 anni a New York ha aperto la posta una mattina e ha trovato un'email minatoria con la sua stessa password stampata in cima. Il messaggio era diretto: "1.500 dollari in BTC entro 48 ore o i tuoi contatti ricevono il video che ho registrato dalla tua telecamera." Quella password familiare lo ha bloccato. Ha passato tre notti insonni a documentarsi su come comprare BTC. Era a due clic dall'invio del pagamento.
La nostra soluzione
In una consulenza gratuita di trenta minuti, Altahonos ha ricondotto la password alla violazione di dati Collection #1 del 2019. L'email è stata identificata come un invio automatico di massa diretto a milioni di persone. Nessun dispositivo era stato violato, nessun video esisteva. È stata attivata l'autenticazione a due fattori su tutti gli account critici e un monitoraggio delle fughe di dati per sette giorni.
Che cosa è successo
Una mattina qualunque. Casella di posta aperta. E lì, nella prima riga dell'email: una vecchia password. La sua password. Una che aveva usato anni prima e che ricordava a malapena.
L'email proseguiva: "Ho accesso a tutti i tuoi dispositivi. Ho registrato un video dalla tua webcam. Manda 1.500 dollari in BTC entro 48 ore o i tuoi contatti ricevono il video."
Trentaquattro anni, commercialista a New York, è rimasto immobile. La password era vera. L'aveva usata per anni. Quindi anche il resto era vero?
Tre giorni, zero sonno
Il primo istinto è stato cancellare e andare avanti. Ma qualcosa lo ha fermato: quella password. Non era casuale. Era davvero sua. E se avessero davvero accesso a tutto?
Ha pensato di rivolgersi alle autorità. Ma se il video fosse esistito davvero? I colleghi. La famiglia. I clienti. In quello stato di panico, ragionare con lucidità era quasi impossibile. La mente tornava sempre alla stessa domanda: "E se lo mandano?"
Di notte non riusciva a dormire. Di giorno controllava il telefono nel mezzo delle riunioni con i clienti. Perdeva il filo delle conversazioni. Per tre giorni ha vissuto dentro quel loop.
Si è documentato su come comprare Bitcoin. Ha aperto un conto su un exchange. Ha completato la verifica dell'identità. È arrivato alla schermata di trasferimento. Ha inserito l'importo. Era a due clic dall'invio.
Si è fermato. E ha chiamato Altahonos.
Come funziona davvero questo attacco
Queste email sono note come invii automatici di massa per la sextortion. Funzionano così: chi le manda acquista dal dark web elenchi di milioni di indirizzi email con le relative vecchie password. Quegli elenchi provengono da grandi violazioni di dati avvenute anni prima: LinkedIn, Adobe, MySpace, centinaia di siti minori. Miliardi di credenziali circolano ancora oggi.
La stessa email viene inviata a ogni persona dell'elenco. L'unica differenza è che ciascun messaggio contiene la password reale di quella persona. È questo singolo dettaglio a rendere il messaggio personale e credibile, a dare l'impressione che qualcuno ti conosca davvero.
In realtà nessun dispositivo viene violato. Nessun video viene registrato. Chi manda l'email ha un elenco, un modello di testo e un sistema di invio automatico. Lo stesso messaggio raggiunge migliaia di persone contemporaneamente in ogni Paese.
Quasi tutti lo cancellano. Una piccola percentuale paga. Per chi lo invia quella percentuale è più che sufficiente: il costo è quasi nullo, il pagamento è immediato e non lascia tracce.
Ti serve un supporto specializzato?
Il nostro team ha risolto migliaia di casi. Chiedi assistenza riservata adesso.
Trenta minuti hanno cambiato tutto
Nei primi dieci minuti della consulenza abbiamo ricondotto la password alla sua fonte: la violazione di dati Collection #1 del 2019, una delle più grandi fughe di credenziali mai registrate, con 773 milioni di indirizzi email e miliardi di password esposte in un unico evento. La sua password era in un elenco sul dark web da anni.
Chi aveva mandato l'email non aveva mai toccato i suoi dispositivi. Aveva semplicemente preso un indirizzo email e la password corrispondente da quell'elenco e inviato lo stesso messaggio a milioni di persone. L'email era un bluff. Completamente. Nessun dispositivo violato. Nessun video registrato. Nessun video mai esistito.
Abbiamo poi attivato l'autenticazione a due fattori su tutti i suoi account critici e un monitoraggio delle fughe di dati per sette giorni: se fosse comparso un nuovo segnale legato al suo indirizzo email, sarebbe stato avvisato immediatamente.
Come si è chiusa
Non ha pagato nulla. Nessun video è finito da nessuna parte, perché non esisteva. Ha chiuso la schermata di trasferimento e ritirato il denaro dall'exchange.
Nove mesi dopo, un controllo di verifica ha confermato che era tutto a posto: account sicuri, nessuna nuova minaccia, autenticazione a due fattori attiva.
Se hai ricevuto la stessa email
Questa email raggiunge decine di migliaia di persone ogni giorno, in Italia come nel resto del mondo. Vedere una password vera nell'oggetto è costruito apposta per paralizzarti. Ma quella password è la prova di una violazione di dati, non di una telecamera violata. Sono due cose molto diverse.
Che cosa non fare: non pagare. Chi paga una volta riceve di norma una seconda richiesta, perché ha appena segnalato che il metodo funziona. Non farti mettere sotto pressione dalla scadenza delle 48 ore: è una leva psicologica, non un conto alla rovescia reale.
Che cosa fare: non cancellare l'email, fai uno screenshot. Vai su haveibeenpwned.com, inserisci il tuo indirizzo e scopri in pochi secondi in quali violazioni compari. Cambia la password su ogni account in cui l'avevi usata. Attiva l'autenticazione a due fattori.
E se hai ancora dei dubbi, prenditi cinque minuti prima di pagare un solo euro. Reale o bluff, si capisce subito.
"Ero a due clic dall'inviare il denaro. Altahonos mi ha dimostrato in mezz'ora che era tutto un bluff. Quella notte ho dormito per la prima volta dopo giorni."— Anonymous
Chi ha scritto il caso
Altahonos Team
Il team Altahonos è composto da specialisti in sicurezza informatica e gestione della reputazione online, con una lunga esperienza nel contenimento delle minacce digitali e nelle strategie di rimozione dei contenuti, al fianco di privati e aziende che vogliono proteggere la propria presenza digitale.