Come proteggersi dal phishing
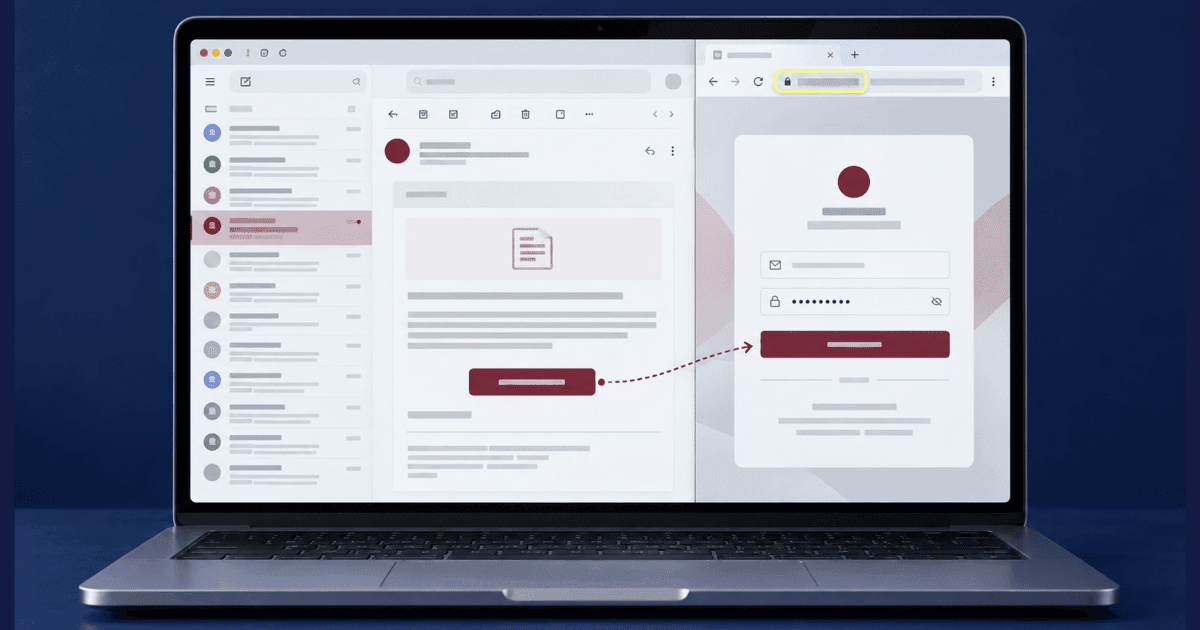
La maggior parte dei consigli su come proteggersi dal phishing ruota attorno agli errori di ortografia e ai link strani, cioè al phishing come si presentava dieci anni fa. I messaggi di oggi sono scritti bene, portano il marchio giusto e spesso arrivano all'interno di uno scambio che stavi già aspettando. La difesa affidabile non è più l'esame visivo. Sono poche abitudini che rendono il messaggio ininfluente: verificare attraverso un canale che l'attaccante non controlla e organizzare i propri account perché un singolo tentativo riuscito non trascini tutto il resto. Questa guida affronta entrambi gli aspetti, oltre a cosa fare nell'ora successiva a un clic.
Che cosa cerca di ottenere il phishing
Capire l'obiettivo dietro un messaggio di phishing rende più facile valutare il rischio. Chi attacca può cercare credenziali, codici di sicurezza temporanei, denaro, accesso al tuo dispositivo o informazioni personali in grado di sostenere un tentativo più convincente in seguito.
Credenziali di accesso. Una pagina di accesso falsa può copiare fedelmente il servizio reale e catturare nome utente e password. Alcune pagine poi ti reindirizzano al sito legittimo, così un accesso fallito o ripetuto sembra normale.
Codici monouso. Una password rubata non basta quando un account richiede un secondo passaggio di verifica. Per questo chi attacca può chiederti di leggere un codice a voce, spacciandosi per una banca, un corriere, il datore di lavoro o un servizio di assistenza. Non comunicare mai un codice di sicurezza in risposta a un messaggio o a una chiamata inattesi.
Pagamenti. Fatture false, rinnovi di abbonamento, coordinate bancarie modificate e richieste urgenti di pagamento mirano a un bonifico diretto, a un codice di carta regalo o a un pagamento in criptovaluta più che alle credenziali. La truffa Geek Squad è un esempio comune di questo schema, in cui un falso avviso di rinnovo serve ad avviare una telefonata invece di rubare direttamente una password.
Accesso al dispositivo. Un link o un allegato può installare software dannoso, mentre chi chiama può convincerti a installare un programma legittimo di accesso remoto con il pretesto dell'assistenza tecnica. Entrambe le strade possono esporre ciò che accade sul tuo schermo e ciò che è salvato sul dispositivo.
Informazioni personali. Dati come il datore di lavoro, la data di nascita, l'indirizzo, i dati della carta o i documenti di identità possono essere raccolti per una frode d'identità o per un approccio mirato successivo. Se informazioni sensibili sono già state esposte, i passaggi per segnalare un furto d'identità dipendono da cosa è stato condiviso e dall'eventuale accesso ad account.
Capire cosa cerca il messaggio aiuta a decidere se basta cancellarlo o se è necessario mettere subito in sicurezza un account, contattare la banca o far controllare il dispositivo coinvolto.
Come proteggersi dal phishing nella pratica
Verifica le richieste su un canale separato
Se un messaggio ti chiede di accedere, inviare denaro, comunicare informazioni o confermare un'operazione, non usare i link, i numeri di telefono o i contatti che fornisce. Apri l'app ufficiale, usa un segnalibro salvato, digita tu l'indirizzo del sito oppure chiama un numero pubblicato sul sito verificato dell'organizzazione. Insospettisciti se chi scrive si oppone a una verifica indipendente, ti spinge a restare al telefono o ti scoraggia dal contattare l'organizzazione direttamente.
Rafforza il modo in cui accedi
Tratta i codici monouso come password e non comunicarli dopo un messaggio o una chiamata inattesi. Usa password uniche e attiva un'autenticazione più forte dove possibile. Le app di autenticazione, le passkey e le chiavi di sicurezza fisiche offrono una protezione ulteriore, e un gestore di password può smascherare un indirizzo imitato rifiutando di compilare credenziali salvate su un indirizzo sconosciuto.
Separa gli account importanti dai contatti pubblici
Usa indirizzi email diversi per gli account finanziari, per acquisti e social, e per tutto ciò che è visibile pubblicamente. Questo limita la facilità con cui chi conosce un indirizzo può individuare i tuoi account più delicati. Verifica dove compaiono online il tuo indirizzo email, il tuo numero, il datore di lavoro e altri dati identificativi. Sapere come proteggere le tue informazioni personali riduce il materiale a disposizione per tentativi personalizzati.
Segnali d'allarme che vale la pena notare
Anche un messaggio curato può contenere segnali che chi scrive cerca di creare pressione o di impedire una verifica indipendente:
- Un'urgenza legata a una conseguenza: chiusura dell'account, pagamento rifiutato, spedizione restituita o avviso di sicurezza
- La richiesta di mantenere riservata la questione, soprattutto in messaggi di lavoro che dichiarano di venire da un superiore
- Coordinate bancarie o istruzioni di pagamento nuove dentro uno scambio di fatture per il resto familiare
- Un indirizzo di invio o di risposta che differisce leggermente dall'organizzazione o dalla persona mostrata
- La richiesta di una password, di un codice monouso, di un pagamento, di accesso remoto o di un documento delicato
- Resistenza quando provi a verificare la richiesta sul sito ufficiale, nell'app o a un numero pubblicato
Osserva la reazione che il messaggio vuole suscitare. Paura, urgenza, curiosità e la promessa di una soluzione immediata possono tutte spingere ad agire prima di verificare. Imparare come evitare le truffe online significa riconoscere che la pressione emotiva può essere un segnale d'allarme anche quando marchio, lingua e dettagli personali sembrano convincenti.
Ti serve un supporto specializzato?
Il nostro team ha risolto migliaia di casi. Chiedi assistenza riservata adesso.
La prima ora dopo il clic
Agisci in fretta in base a ciò che hai inserito, condiviso o installato, invece di impiegare tempo a capire come il messaggio ti ha ingannato.
Se hai inserito una password o condiviso un codice
Cambia la password dal servizio autentico, cambiala in ogni altro posto in cui era riutilizzata e chiudi le sessioni attive. Controlla i dispositivi collegati e l'attività recente. Se hai condiviso un codice monouso, contatta il servizio tramite un canale di assistenza ufficiale.
Se hai inserito dati di pagamento
Chiama la banca al numero riportato sulla carta o nella sua app ufficiale. Spiega quali informazioni sono state inserite, chiedi se la carta va bloccata o sostituita e segnala subito qualsiasi movimento.
Se hai installato un programma
Scollega il dispositivo da internet e cambia le password importanti da un altro dispositivo affidabile. Rimuovi il programma sospetto o di accesso remoto, poi fai controllare il dispositivo prima di usarlo per account delicati.
Controlla la sicurezza della tua email
Verifica che non ci siano regole di inoltro, indirizzi di recupero o applicazioni collegate che non hai aggiunto. Puoi anche cercare il tuo indirizzo su Have I Been Pwned. Un risultato indica dati esposti, non necessariamente un account compromesso in questo momento.
Ridurre ciò che chi attacca può sapere di te
Il phishing diventa più convincente quando chi scrive conosce il tuo datore di lavoro, i tuoi acquisti recenti, i tuoi contatti o i servizi che usi. Queste informazioni arrivano spesso da profili pubblici, account vecchi, violazioni di dati e schede di intermediari di dati, non da un accesso diretto al dispositivo. Guarda cosa compare quando si cercano il tuo nome, la tua email e il tuo numero. Ripulire la tua impronta digitale aiuta a individuare le informazioni da rimuovere o da limitare.
Chiudi gli account che non usi più, limita i contatti pubblici e nascondi le liste di collegamenti social dove possibile. Fai attenzione alle email di estorsione che sostengono che il tuo dispositivo è stato violato o la tua attività registrata, in particolare quando includono una vecchia password come prova. Quella password può venire da una violazione precedente e non dimostra che il dispositivo sia stato raggiunto. Cambiala dove è ancora in uso e controlla la sicurezza degli account coinvolti.
Passare all'azione
Proteggersi dal phishing dipende meno dal riconoscere una falsificazione perfetta e più dal verificare le richieste in modo indipendente. Apri i servizi dalle app ufficiali o da indirizzi salvati, non comunicare mai un codice monouso dopo un contatto inatteso e usa password uniche con un'autenticazione più forte. Se hai già risposto a un messaggio sospetto, metti in sicurezza l'account coinvolto, controlla le sessioni attive e contatta la banca o il fornitore tramite un canale ufficiale.
Ridurre le informazioni pubbliche collegate al tuo nome, alla tua email e al tuo numero rende meno convincenti anche i tentativi futuri. Rivedi i vecchi profili, i contatti esposti e le schede degli intermediari di dati invece di concentrarti solo sul messaggio che ti è arrivato. Un supporto professionale per la rimozione delle informazioni personali può affrontare le schede che restano visibili su più siti.
Chi ha scritto la guida
Team Altahonos
Il team Altahonos è composto da specialisti in sicurezza informatica e gestione della reputazione online, con una lunga esperienza nel contenimento delle minacce digitali e nelle strategie di rimozione dei contenuti, al fianco di privati e aziende che vogliono proteggere la propria presenza digitale.
Risorse correlate
La fiducia di migliaia di persone

Based on 628+ verified reviews