Come segnalare le e-mail estorsive: riconoscere i bluff
Sapere come segnalare le e-mail estorsive conta più che mai: le e-mail di sextortion, le minacce ransomware, i messaggi del tipo "ho violato il tuo computer" e le varianti di ricatto arrivano nelle caselle a milioni. Quasi tutte sono bluff di campagne inviate in massa, alcune invece sono attacchi mirati con materiale reale. In entrambi i casi, segnalarle nel modo giusto alimenta il lavoro delle autorità, protegge chi verrà preso di mira dopo e crea il riscontro che ti serve se la minaccia dovesse salire di livello. Questa guida illustra il percorso di segnalazione corretto, la differenza tra bluff e minacce credibili e i passi di tutela da compiere in ogni caso.
I tipi più comuni
L’estorsione via e-mail si raccoglie in poche categorie riconoscibili. Le e-mail di sextortion sostengono di avere un video che ti riprende mentre guardi contenuti per adulti e minacciano di mandarlo ai tuoi contatti se non paghi, mentre le rivendicazioni di account compromesso affermano di avere la tua password e di voler diffondere i tuoi dati. La compromissione della posta aziendale colpisce le imprese, spesso fingendosi un dirigente, e le note ransomware minacciano file cifrati se non paghi per la chiave. Le minacce di doxxing sostengono di avere il tuo indirizzo di casa e minacciano di pubblicarlo, e le minacce costruite su vecchi dati usano informazioni provenienti da violazioni datate e del tutto estranee come finta "prova" di un accesso reale. La truffa dell’e-mail "hello pervert" è una delle versioni più diffuse di questo identico modello, riutilizzata su milioni di caselle con minime variazioni.
Distinguere i bluff dalle minacce credibili
La maggior parte di queste e-mail è un bluff di massa, e alcuni segnali lo tradiscono: lo stesso messaggio inviato a più destinatari, una vecchia password proveniente da una violazione nota usata come finta "prova", una richiesta di pagamento solo in criptovaluta, minacce generiche senza alcun dettaglio personale, varianti quasi identiche in più lingue, scadenze arbitrarie del tipo "48 ore" e nessun materiale davvero dimostrabile dietro la minaccia.
Le minacce credibili hanno un aspetto diverso. Tendono a includere informazioni personali precise, come il tuo indirizzo attuale, attività recenti o dettagli familiari, insieme a materiale dimostrato, per esempio screenshot di esempio o descrizioni puntuali. I tempi sono spesso legati a un fatto realmente accaduto nella tua vita, chi scrive mostra di conoscere eventi recenti e la minaccia può essere coordinata su altri canali, come i social o le telefonate.
Quasi tutte le e-mail sono bluff, ma in entrambi i casi la risposta è la stessa.
Non pagare, non rispondere, conservare l’e-mail
Che sia un bluff o una minaccia reale, non pagare mai e non entrare nello scambio. Rispondere conferma solo che il tuo indirizzo è attivo e ti porta altra posta indesiderata, mentre pagare segnala che sei un bersaglio redditizio; chi ha davvero del materiale spesso lo diffonde comunque, e quegli stessi soldi potrebbero andare in protezione vera.
Non cancellare nemmeno l’e-mail. Salvala con le intestazioni complete (in Gmail: Altro, poi Mostra originale; in Outlook: Visualizza origine), cattura screenshot con data, mittente, oggetto e testo integrale, e copia il testo in un documento separato annotando quando è arrivata. Prendi nota degli allegati senza aprirli, salva l’identificativo del messaggio e i riferimenti presenti nelle intestazioni, e inoltra l’e-mail con le intestazioni complete a un tuo secondo indirizzo come copia di sicurezza. Le intestazioni contengono informazioni di instradamento che a volte aiutano a capire da dove è partito il messaggio. Questi due passaggi, tacere e conservare le prove, sono la base per fermare le e-mail di ricatto prima che si trasformino in una campagna più lunga.
Denunciare alle autorità
In Italia la segnalazione va alla Polizia Postale, che gestisce i reati informatici e ha un portale dedicato per le denunce online. Negli Stati Uniti le segnalazioni di estorsione informatica passano dall’IC3 dell’FBI, scegliendo la categoria "Extortion" o "Sextortion" a seconda del caso e allegando l’e-mail completa di intestazioni insieme alle richieste di pagamento e agli eventuali versamenti già fatti. Conservare il numero di riferimento è importante per ogni aggiornamento. Questi sistemi aggregano le segnalazioni di più vittime, e molte campagne estorsive sono state smantellate proprio grazie a segnalazioni combinate che hanno fatto emergere indirizzi o wallet ricorrenti.
Segnalare altrove
Nel Regno Unito ci si rivolge ad Action Fraud, usando la categoria dedicata alla sextortion online dove pertinente. Nell’Unione Europea la segnalazione passa dalle polizie nazionali affiancate dal Centro europeo per la criminalità informatica di Europol; in Canada dal Canadian Anti-Fraud Centre e in Australia da ReportCyber o Scamwatch. Quasi tutti i Paesi hanno ormai un portale nazionale. Vale la pena segnalare anche le e-mail palesemente false, perché gli schemi che emergono alimentano un contrasto più ampio.
Ti serve un supporto specializzato?
Il nostro team ha risolto migliaia di casi. Chiedi assistenza riservata adesso.
Avvisare il provider di posta
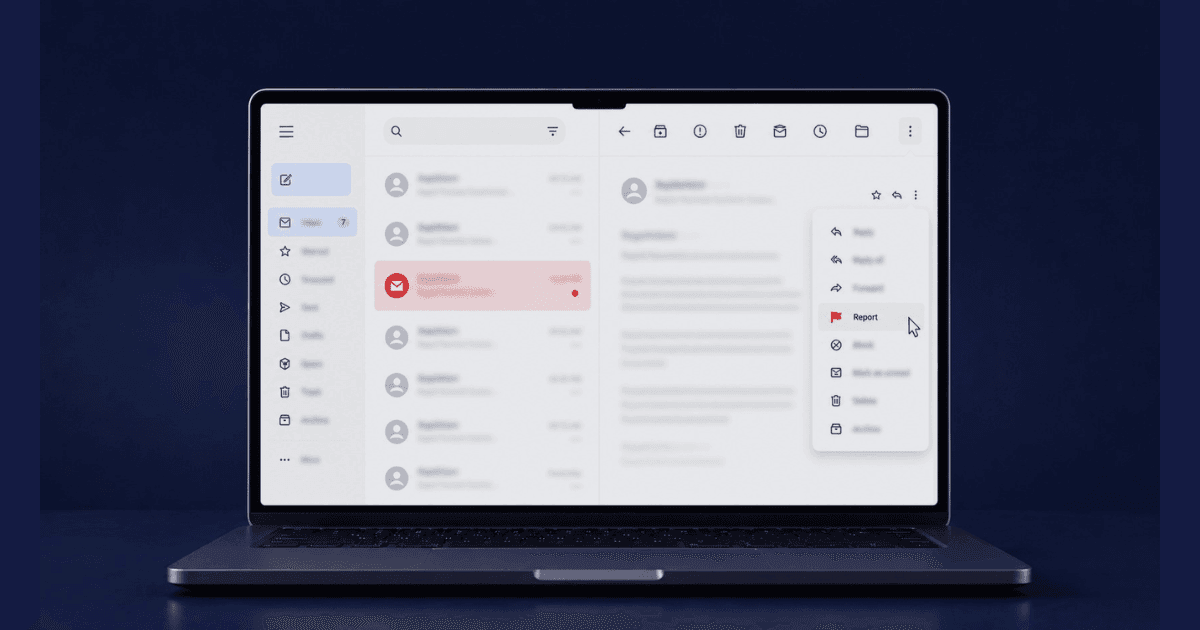
I provider possono bloccare gli schemi e avvisare gli altri utenti, una volta che li conoscono. In Gmail si usa Segnala come phishing o Segnala come spam includendo il contenuto completo; in Outlook, Segnala, poi Posta indesiderata e Phishing. Yahoo offre l’opzione di segnalazione come phishing e ProtonMail un pulsante dedicato. Per una casella aziendale, rivolgiti direttamente al team di sicurezza informatica. Questo tipo di segnalazione aiuta il provider ad addestrare i filtri antispam e ad avvertire altri possibili bersagli.
Se la minaccia cita una tua password
Se l’e-mail sostiene di avere la tua password, soprattutto una recente, verifica la sicurezza degli account.
- Controlla su Have I Been Pwned quali violazioni note coinvolgono il tuo indirizzo
- Cambia la password su ogni account che usava quella comparsa nel messaggio
- Attiva l’autenticazione a due fattori su tutti gli account importanti
- Esegui una scansione antimalware sui tuoi dispositivi
- Controlla gli accessi recenti alla tua casella di posta
- Fai attenzione ai segnali di sostituzione della SIM, come comunicazioni dell’operatore o perdita improvvisa di linea
Anche quando la minaccia è un bluff, la password comparsa è reale: quel dato viene comunque da una violazione avvenuta da qualche parte.
Inoltrare ai gruppi di contrasto al phishing
Diverse organizzazioni raccolgono gli schemi delle e-mail estorsive e di spam.
- Anti-Phishing Working Group: reportphishing@apwg.org
- FTC: reportfraud.ftc.gov
- SpamCop: le segnalazioni alimentano le liste di blocco
- Microsoft: phishing@office365.microsoft.com per le minacce su infrastruttura Microsoft
Queste segnalazioni confluiscono nei filtri antispam e nelle liste di blocco di tutto il settore, il che significa che una sola segnalazione può impedire allo stesso mittente di raggiungere migliaia di altre caselle.
Proteggere la casella e chiedere supporto
Anche quando non è collegato alla minaccia specifica, vale la pena compiere qualche passo di tutela. Attiva l’autenticazione a due fattori se non l’hai già fatto e usa una password robusta e unica per la posta. Controlla gli accessi recenti e chiudi le sessioni che non riconosci, e verifica le regole di inoltro, perché chi attacca a volte ne imposta una in silenzio per leggere la posta in arrivo. Rivedere le app collegate revocando i permessi sconosciuti e aggiornare indirizzo e numero di recupero completa le basi.
Se la minaccia è credibile e mirata, e non un bluff di massa, conviene coinvolgere presto un supporto professionale. L’aiuto contro il ricatto informatico mette a disposizione una risposta pensata esattamente per questa situazione, e rivolgersi a un avvocato esperto di estorsione informatica dà peso legale se la vicenda si aggrava. Se c’è materiale intimo a rischio, preparare in parallelo la rimozione dei contenuti fa risparmiare tempo, e i sistemi aziendali eventualmente compromessi richiedono l’intervento diretto di professionisti della sicurezza informatica.
Agire con lucidità
Segnalare un’e-mail estorsiva è un passo rapido ma efficace. Conserva l’e-mail, denuncia alla Polizia Postale o all’unità competente del tuo Paese, segnala l’e-mail di ricatto al tuo provider, proteggi gli account e non pagare. Quasi tutte queste e-mail sono bluff di massa che perdono ogni potere nel momento in cui le riconosci; le poche reali richiedono una risposta più articolata, ma non giustificano comunque alcun pagamento. Le risorse sono disponibili 24 ore su 24, sia per valutare un bluff sia per rispondere a una minaccia credibile. Chi ti scrive conta sul panico: una risposta lucida e ordinata è il modo per riprendere il controllo.
Chi ha scritto la guida
Team Altahonos
Il team Altahonos è composto da specialisti in sicurezza informatica e gestione della reputazione online, con una lunga esperienza nel contenimento delle minacce digitali e nelle strategie di rimozione dei contenuti, al fianco di privati e aziende che vogliono proteggere la propria presenza digitale.
Risorse correlate
La fiducia di migliaia di persone

Based on 443+ verified reviews