피싱 사기로부터 자신을 보호하는 방법
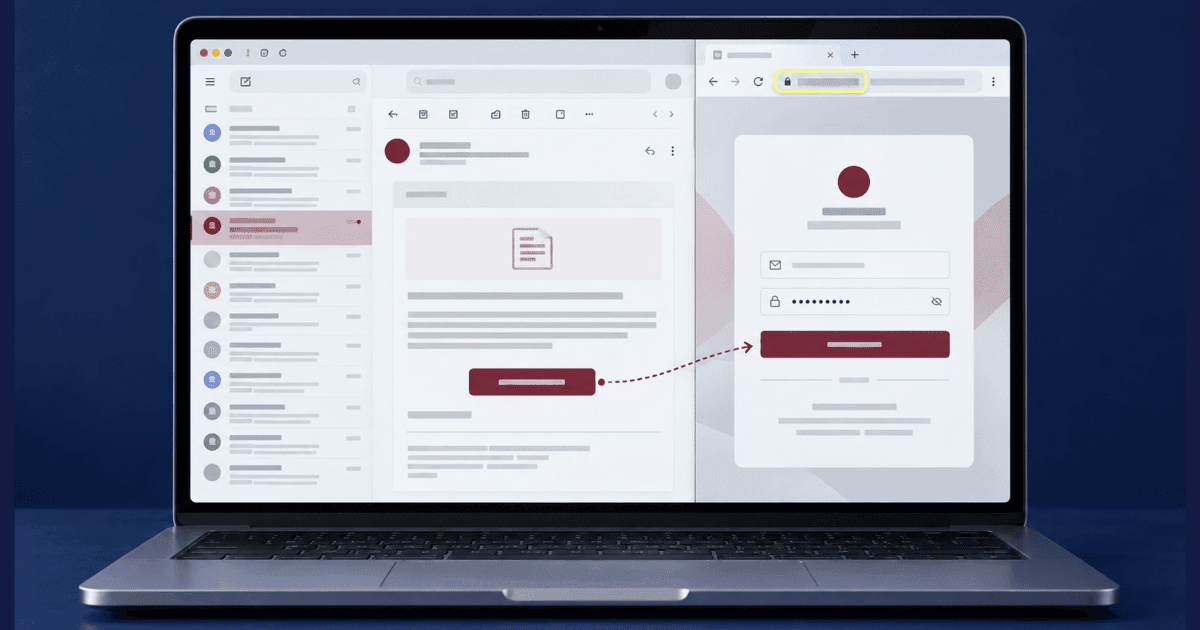
피싱 사기로부터 자신을 보호하는 방법에 관한 조언 대부분은 맞춤법 오류와 이상한 링크를 알아보는 데 맞춰져 있는데, 이는 10년 전의 피싱을 설명하는 것입니다. 요즘 메시지는 문장이 매끄럽고, 브랜드 디자인도 정확하며, 이미 기다리던 대화 흐름 속에 도착하는 경우가 많습니다. 믿을 만한 방어는 더 이상 눈으로 살펴보는 것이 아닙니다. 메시지 자체를 의미 없게 만드는 몇 가지 습관입니다. 공격자가 통제하지 못하는 경로로 확인하는 것, 그리고 한 번의 시도가 성공하더라도 연쇄적으로 번지지 않도록 계정을 구성하는 것입니다. 이 가이드는 두 가지를 모두 다루며, 링크를 눌렀다는 것을 깨달은 뒤 1시간 안에 해야 할 일도 설명합니다.
피싱 사기가 노리는 것
피싱 메시지의 목적을 이해하면 위험을 판단하기가 쉬워집니다. 공격자는 로그인 정보, 일회용 보안 코드, 돈, 기기 접근 권한, 또는 나중에 더 그럴듯한 시도에 쓸 수 있는 개인정보를 노릴 수 있습니다.
로그인 정보. 가짜 로그인 페이지는 실제 서비스를 그대로 베껴 사용자 이름과 비밀번호를 가로챌 수 있습니다. 일부 페이지는 이후 정상 웹사이트로 넘겨 주기 때문에, 로그인이 실패했거나 다시 해야 했던 것이 평범한 일처럼 보입니다.
일회용 코드. 계정에 2단계 인증이 있다면 훔친 비밀번호만으로는 부족할 수 있습니다. 그래서 공격자는 은행, 택배사, 회사, 고객지원팀을 사칭하며 코드를 불러 달라고 할 수 있습니다. 예상하지 못한 메시지나 전화에 응해 보안 코드를 알려 주지 마십시오.
결제. 가짜 청구서, 구독 갱신, 변경된 계좌 정보, 급한 결제 요청은 계정 정보가 아니라 직접 송금, 기프트카드 코드, 암호화폐 결제를 받아내기 위한 것입니다. 긱스쿼드 사기는 이 패턴의 흔한 예로, 가짜 갱신 안내를 이용해 비밀번호를 직접 훔치기보다 전화 통화를 시작하게 만듭니다.
기기 접근. 링크나 첨부 파일이 악성 소프트웨어를 설치할 수 있고, 전화를 건 사람이 기술 지원을 핑계로 정상적인 원격 제어 프로그램을 설치하도록 설득할 수도 있습니다. 어느 방법이든 화면 속 활동과 기기에 저장된 정보가 노출될 수 있습니다.
개인정보. 직장, 생년월일, 주소, 카드 정보, 신분증 같은 정보는 명의 도용이나 나중의 표적 접근을 위해 수집될 수 있습니다. 민감한 정보가 이미 노출되었다면, 무엇을 공유했는지와 계정 접근이 있었는지에 따라 알맞은 명의 도용 신고 절차가 달라집니다.
메시지가 무엇을 노리는지 파악하면, 그냥 삭제하면 되는지, 아니면 즉시 계정을 지키거나 은행에 연락하거나 해당 기기를 점검해야 하는지 판단하는 데 도움이 됩니다.
실제로 피싱 사기로부터 자신을 보호하는 방법
별도의 경로로 요청을 확인하십시오
메시지가 로그인, 송금, 정보 공개, 계정 작업 확인을 요구한다면 그 안의 링크, 전화번호, 연락처를 이용하지 마십시오. 공식 앱을 열거나, 저장해 둔 즐겨찾기를 쓰거나, 웹사이트 주소를 직접 입력하거나, 기관의 공식 웹사이트에 게시된 번호로 전화하십시오. 발신자가 별도의 확인을 반대하거나, 전화를 끊지 말라고 압박하거나, 기관에 직접 연락하지 말라고 한다면 주의하십시오.
로그인 방식을 강화하십시오
일회용 코드를 비밀번호처럼 다루고, 예상하지 못한 메시지나 전화에 응해 알려 주지 마십시오. 계정마다 다른 비밀번호를 쓰고 가능한 곳에서는 더 강력한 인증을 켜십시오. 인증 앱, 패스키, 하드웨어 보안 키는 추가 보호를 제공하며, 비밀번호 관리자는 낯선 주소에서는 저장된 로그인 정보를 자동 입력하지 않기 때문에 비슷하게 생긴 도메인을 알아보는 데 도움이 될 수 있습니다.
중요한 계정을 공개 연락처와 분리하십시오
금융 계정, 쇼핑이나 SNS 계정, 대외 활동에 각각 다른 이메일 주소를 쓰십시오. 그러면 주소 하나를 아는 사람이 귀하의 가장 민감한 계정을 쉽게 알아내기 어려워집니다. 귀하의 이메일 주소, 전화번호, 직장 등 신원을 알 수 있는 정보가 온라인 어디에 나타나는지 점검하십시오. 개인정보를 보호하는 방법을 알면 맞춤형 시도에 쓰일 수 있는 자료를 줄일 수 있습니다.
눈여겨볼 피싱 경고 신호
세련된 메시지라도 발신자가 압박을 만들거나 별도의 확인을 막으려 한다는 신호가 담겨 있을 수 있습니다.
- 계정 해지, 결제 실패, 택배 반송, 보안 경고 등 불이익과 연결된 조급함
- 특히 상사를 사칭한 업무 메시지에서 비밀로 해 달라는 요청
- 익숙한 청구서 대화에 새로 추가된 계좌 정보나 결제 지시
- 표시 이름에 나온 기관이나 사람과 조금 다른 발신 주소나 회신 주소
- 비밀번호, 일회용 코드, 결제, 원격 기기 접근, 민감한 서류 요구
- 공식 웹사이트, 앱, 공개된 전화번호로 확인하려 할 때의 거부 반응
메시지가 어떤 반응을 끌어내도록 설계되었는지 주목하십시오. 두려움, 조급함, 호기심, 즉각적인 해결책에 대한 약속은 모두 확인하기 전에 행동하게 만들 수 있습니다. 온라인 사기를 피하는 방법을 익힌다는 것은, 브랜드, 문장, 개인 정보가 그럴듯해 보여도 감정적 압박 자체가 경고 신호일 수 있다는 것을 알아보는 것입니다.
전문가의 도움이 필요하신가요?
저희 팀은 수천 건의 사례를 처리해 왔습니다. 지금 비밀이 보장되는 상담을 받으세요.
링크를 누른 뒤 첫 1시간
메시지가 어떻게 속였는지 따지는 데 시간을 쓰기보다, 무엇을 입력하고 공유하고 설치했는지에 따라 빠르게 행동하십시오.
비밀번호를 입력했거나 코드를 알려 줬다면
진짜 서비스에서 비밀번호를 바꾸고, 같은 비밀번호를 쓰던 다른 곳도 모두 바꾸고, 활성 세션에서 로그아웃하십시오. 연결된 기기와 최근 활동을 검토하십시오. 일회용 코드를 알려 줬다면 공식 고객지원 경로로 서비스에 연락하십시오.
결제 정보를 입력했다면
카드 뒷면이나 공식 앱에 있는 번호로 은행에 전화하십시오. 어떤 정보를 입력했는지 설명하고, 카드를 정지하거나 재발급해야 하는지 묻고, 모든 거래를 즉시 신고하십시오. 이미 돈이 빠져나갔다면 지급정지를 요청하고, 금융감독원 1332에서도 상담받을 수 있습니다.
프로그램을 설치했다면
기기의 인터넷 연결을 끊고, 믿을 수 있는 다른 기기에서 중요한 비밀번호를 바꾸십시오. 의심스러운 프로그램이나 원격 제어 프로그램을 삭제한 뒤, 민감한 계정에 쓰기 전에 기기 점검을 받으십시오.
이메일 보안을 점검하십시오
직접 추가하지 않은 전달 규칙, 복구 주소, 연결된 애플리케이션이 있는지 확인하십시오. Have I Been Pwned에서 이메일 주소를 검색해 볼 수도 있습니다. 검색 결과는 데이터가 노출되었다는 뜻이지, 지금 계정이 해킹되었다는 뜻은 아닙니다.
공격자가 알 수 있는 정보 줄이기
발신자가 귀하의 직장, 최근 구매 내역, 연락처, 이용 중인 서비스를 알면 피싱은 더 그럴듯해집니다. 이런 정보는 기기에 직접 접근해서가 아니라 공개 프로필, 오래된 계정, 데이터 유출, 정보 수집 사이트에서 나올 수 있습니다. 귀하의 이름, 이메일 주소, 전화번호를 검색하면 무엇이 나오는지 점검하십시오. 디지털 발자국 정리 과정을 거치면 삭제하거나 제한해야 할 정보를 찾는 데 도움이 됩니다.
더 이상 쓰지 않는 계정을 해지하고, 공개 연락처를 줄이고, 가능하면 SNS 인맥 목록을 숨기십시오. 특히 예전 비밀번호를 증거로 내밀며 기기를 해킹했다거나 활동을 녹화했다고 주장하는 갈취 이메일을 조심하십시오. 그 비밀번호는 이전의 데이터 유출에서 나왔을 수 있으며, 기기에 접근했다는 증거가 되지 않습니다. 그 비밀번호를 아직 쓰는 곳이 있다면 모두 바꾸고 해당 계정의 보안을 점검하십시오.
자주 묻는 질문
링크를 눌렀지만 아무것도 입력하지 않았습니다. 괜찮을까요?
아무것도 입력하지 않았고 아무것도 내려받지 않았다면 대개 괜찮습니다. 직접 설치하지 않은 것이 기기에 설치되었는지 확인한 뒤, 없는 피해를 찾아 헤매기보다 일상으로 돌아가십시오.주소창의 자물쇠 표시는 진짜 사이트라는 뜻인가요?
아닙니다. 연결이 암호화되었다는 뜻일 뿐, 운영자가 자신이 주장하는 그 사람이라는 뜻은 아닙니다. 피싱 페이지에도 흔히 자물쇠가 있으므로 신뢰에 대해서는 아무것도 알려 주지 않습니다.답장해서 진짜 메시지인지 물어봐야 할까요?
같은 대화에서는 절대 묻지 마십시오. 답장은 실제로 읽는 사람이 있다는 것을 확인시켜 줍니다. 평소 쓰는 주소나 앱으로 서비스에 직접 접속해 계정 안에서 확인하십시오.그 비밀번호를 다른 곳에서도 썼습니다. 무엇부터 해야 하나요?
가장 중요한 계정, 대개 주 이메일 계정부터 바꾸십시오. 그 계정이 다른 모든 계정의 비밀번호를 재설정할 수 있기 때문입니다. 그다음 같은 비밀번호를 쓰는 계정으로 범위를 넓히십시오.피싱 메시지를 신고하면 효과가 있나요?
보기보다 효과가 큽니다. 신고가 쌓여야 발송 인프라와 가짜 페이지가 내려가며, 이는 메시지 하나만 봐서는 짐작할 수 없는 규모로 이루어집니다. 한국에서는 스팸·피싱 신고를 118로 할 수 있고, 금전 피해가 있다면 경찰청 사이버범죄 신고시스템(ECRM)이나 182에 신고하십시오.피싱 사기에 대응하기
피싱 사기로부터 자신을 보호하는 방법은 완벽한 가짜를 알아보는 것보다 요청을 독립적으로 확인하는 데 달려 있습니다. 공식 앱이나 저장해 둔 주소로 서비스에 접속하고, 예상하지 못한 연락 뒤에는 절대 일회용 코드를 알려 주지 말고, 계정마다 다른 비밀번호와 더 강력한 인증을 쓰십시오. 이미 의심스러운 메시지에 반응했다면, 해당 계정을 지키고, 활성 세션을 점검하고, 공식 경로로 은행이나 서비스 제공업체에 연락하십시오.
귀하의 이름, 이메일 주소, 전화번호와 연결된 공개 정보를 줄이면 앞으로의 시도도 덜 그럴듯해집니다. 귀하에게 도착한 메시지에만 집중하지 말고 오래된 프로필, 노출된 연락처, 정보 수집 사이트의 목록을 점검하십시오. 전문적인 개인정보 삭제 지원은 여러 웹사이트에 남아 있는 기록을 처리하는 데 도움이 될 수 있습니다.
작성자 소개
Altahonos 팀
Altahonos 팀은 사이버보안과 온라인 평판 관리 전문가로 구성되어 있으며, 디지털 위협 대응과 콘텐츠 삭제에 폭넓은 경험을 바탕으로 개인과 기업이 온라인에서의 존재를 보호하도록 돕습니다.
관련 정보
수천 명이 신뢰합니다

Based on 620+ verified reviews