Hoe u zich tegen phishing beschermt
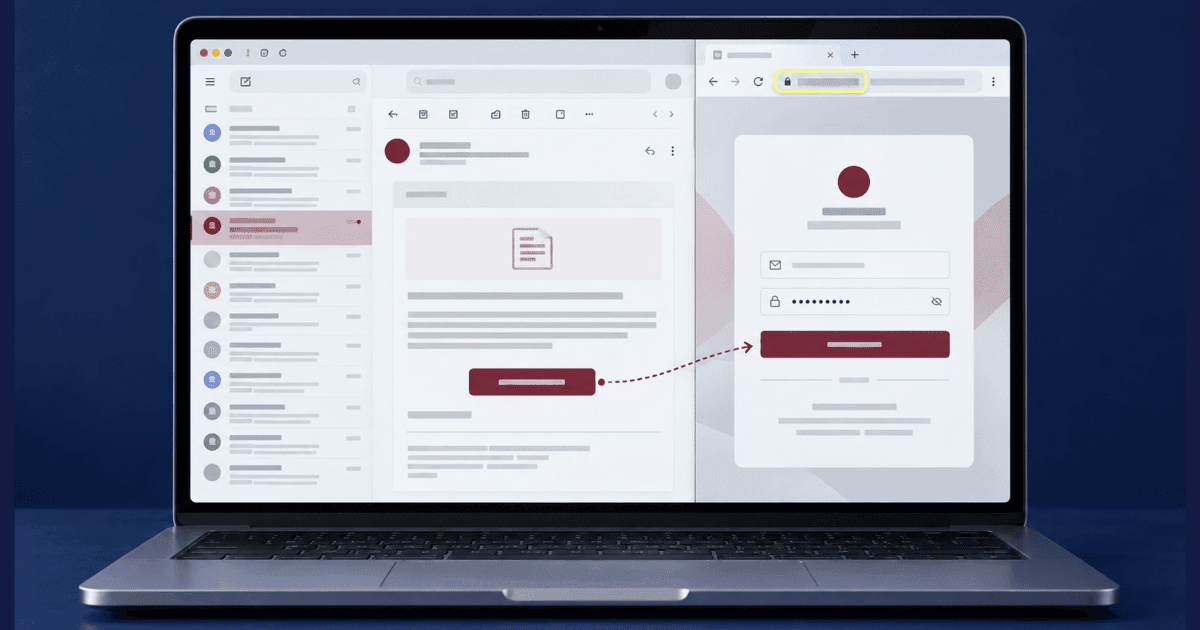
De meeste adviezen over hoe u zich tegen phishing beschermt, draaien om spelfouten en vreemde links, dus om phishing zoals die er tien jaar geleden uitzag. De berichten van nu zijn goed geschreven, dragen het juiste merk en komen vaak binnen in een gesprek dat u toch al verwachtte. De betrouwbare verdediging is niet langer het nauwkeurig bekijken. Het zijn enkele gewoonten die het bericht zonder uitwerking laten: controleren via een kanaal dat de aanvaller niet beheert, en uw accounts zo inrichten dat één geslaagde poging niet alles meesleept. Deze gids behandelt beide, en ook wat u doet in het uur nadat u hebt geklikt.
Wat phishing wil binnenhalen
Het doel achter een phishingbericht begrijpen maakt het makkelijker het risico te wegen. Aanvallers kunnen inloggegevens zoeken, tijdelijke beveiligingscodes, geld, toegang tot uw apparaat, of persoonsgegevens die later een overtuigender poging kunnen ondersteunen.
Inloggegevens. Een valse inlogpagina kan de echte dienst nauwkeurig nabootsen en uw gebruikersnaam en wachtwoord opvangen. Sommige pagina's sturen u daarna door naar de echte website, waardoor een mislukte of herhaalde poging normaal lijkt.
Eenmalige codes. Een gestolen wachtwoord is niet genoeg wanneer een account een tweede stap vraagt. Daarom kan een aanvaller u vragen een code voor te lezen terwijl hij zich voordoet als bank, bezorgdienst, werkgever of helpdesk. Geef een beveiligingscode nooit door na een onverwacht bericht of telefoontje.
Betalingen. Valse facturen, abonnementsverlengingen, gewijzigde bankgegevens en dringende betaalverzoeken mikken op een directe overboeking, een cadeaukaartcode of een betaling in cryptovaluta, eerder dan op inloggegevens. De Geek Squad-zwendel is een veelvoorkomend voorbeeld van dit patroon, waarbij een valse verlengingsmelding dient om een telefoongesprek te starten en niet om rechtstreeks een wachtwoord te stelen.
Toegang tot het apparaat. Een link of bijlage kan schadelijke software installeren, en een beller kan u overhalen legitieme software voor toegang op afstand te installeren onder het voorwendsel van technische hulp. Beide wegen kunnen blootleggen wat er op uw scherm gebeurt en wat op het apparaat is opgeslagen.
Persoonsgegevens. Gegevens zoals uw werkgever, geboortedatum, adres, kaartgegevens of identiteitsdocumenten kunnen worden verzameld voor identiteitsfraude of voor een latere gerichte poging. Zijn er al gevoelige gegevens blootgelegd, dan hangen de passende stappen om identiteitsfraude te melden af van wat er is gedeeld en of er accounts zijn benaderd.
Vaststellen wat het bericht wil binnenhalen helpt bepalen of verwijderen volstaat, of dat u direct een account moet beveiligen, uw bank moet bellen of het betrokken apparaat moet laten nakijken.
Hoe u zich in de praktijk tegen phishing beschermt
Controleer verzoeken via een apart kanaal
Vraagt een bericht u om in te loggen, geld te sturen, gegevens te geven of een actie te bevestigen, gebruik dan niet de links, telefoonnummers of contactgegevens die erin staan. Open de officiële app, gebruik een opgeslagen bladwijzer, typ het webadres zelf, of bel een nummer dat op de gecontroleerde website van de organisatie staat. Wees op uw hoede als de afzender bezwaar maakt tegen onafhankelijke controle, u aanspoort aan de lijn te blijven of u ontmoedigt de organisatie zelf te bellen.
Versterk de manier waarop u inlogt
Behandel eenmalige codes als wachtwoorden en geef ze niet door na een onverwacht bericht of telefoontje. Gebruik unieke wachtwoorden en zet sterkere verificatie aan waar dat kan. Authenticatie-apps, passkeys en fysieke beveiligingssleutels geven extra bescherming, en een wachtwoordmanager kan een nagebootst adres verraden door opgeslagen gegevens op een onbekend adres niet in te vullen.
Scheid belangrijke accounts van openbare contactgegevens
Gebruik verschillende e-mailadressen voor financiële accounts, voor aankopen en sociale media, en voor alles wat openbaar zichtbaar is. Dat beperkt hoe gemakkelijk iemand die één adres kent uw gevoeligste accounts kan vinden. Loop na waar uw e-mailadres, telefoonnummer, werkgever en andere identificerende gegevens online opduiken. Weten hoe u uw persoonsgegevens beschermt verkleint het materiaal dat beschikbaar is voor pogingen op maat.
Waarschuwingssignalen die opvallen
Zelfs een verzorgd bericht kan signalen bevatten dat de afzender druk wil opbouwen of onafhankelijke controle wil voorkomen:
- Haast die aan een gevolg is gekoppeld: sluiting van een account, mislukte betaling, teruggestuurd pakket of beveiligingswaarschuwing
- Het verzoek de zaak vertrouwelijk te houden, vooral bij werkberichten die van een leidinggevende zouden komen
- Nieuwe bankgegevens of betaalinstructies in een verder bekende factuurwisseling
- Een afzender- of antwoordadres dat licht afwijkt van de organisatie of persoon in de weergegeven naam
- Een verzoek om een wachtwoord, een eenmalige code, een betaling, toegang op afstand of een gevoelig document
- Tegenwerking wanneer u het verzoek wilt controleren via de officiële website, de app of een gepubliceerd nummer
Let op de reactie die het bericht wil oproepen. Angst, haast, nieuwsgierigheid en de belofte van een onmiddellijke oplossing kunnen alle aanzetten tot handelen vóór controle. Leren hoe u online zwendel vermijdt betekent erkennen dat emotionele druk een waarschuwingssignaal kan zijn, zelfs wanneer het merk, de taal en de persoonlijke details overtuigend lijken.
Deskundige hulp nodig?
Ons team heeft duizenden zaken behandeld. Vraag nu vertrouwelijk hulp.
Het eerste uur na de klik
Handel snel op basis van wat u hebt ingevuld, gedeeld of geïnstalleerd, in plaats van tijd te besteden aan de vraag hoe het bericht u misleidde.
Hebt u een wachtwoord ingevuld of een code gedeeld
Wijzig het wachtwoord via de echte dienst, vervang het overal waar u het hergebruikte, en meld actieve sessies af. Bekijk verbonden apparaten en de recente activiteit. Hebt u een eenmalige code gedeeld, neem dan contact op met de dienst via een officieel hulpkanaal.
Hebt u betaalgegevens ingevuld
Bel uw bank via het nummer op uw kaart of in de officiële app. Leg uit welke gegevens zijn ingevuld, vraag of de kaart geblokkeerd of vervangen moet worden, en meld elke transactie onmiddellijk.
Hebt u software geïnstalleerd
Haal het apparaat van internet en wijzig belangrijke wachtwoorden vanaf een ander vertrouwd apparaat. Verwijder de verdachte software of het programma voor toegang op afstand en laat het apparaat nakijken voordat u het weer voor gevoelige accounts gebruikt.
Loop de beveiliging van uw e-mail na
Controleer op doorstuurregels, herstel-adressen of gekoppelde toepassingen die u niet hebt toegevoegd. U kunt uw adres ook opzoeken via Have I Been Pwned. Een treffer wijst op blootgelegde gegevens, niet noodzakelijk op een account dat nu is overgenomen.
Verkleinen wat aanvallers over u kunnen weten
Phishing wordt overtuigender wanneer de afzender uw werkgever, recente aankopen, contactgegevens of gebruikte diensten kent. Die gegevens komen vaak uit openbare profielen, oude accounts, datalekken en vermeldingen bij datahandelaren, niet uit directe toegang tot uw apparaat. Kijk wat verschijnt wanneer uw naam, e-mailadres en telefoonnummer worden gezocht. Uw digitale voetspoor opruimen helpt gegevens te vinden die verwijderd of beperkt moeten worden.
Sluit accounts die u niet meer gebruikt, beperk openbare contactgegevens en verberg waar mogelijk de lijsten van uw sociale connecties. Wees voorzichtig met afpersingsmails die beweren dat uw apparaat is gehackt of uw activiteit is opgenomen, vooral wanneer een oud wachtwoord als bewijs is meegestuurd. Dat wachtwoord kan uit een eerder datalek komen en bewijst niet dat het apparaat is benaderd. Wijzig het overal waar het nog in gebruik is en loop de beveiliging van de betrokken accounts na.
Overgaan tot handelen
Zich tegen phishing beschermen hangt minder af van het herkennen van een perfecte nabootsing en meer van het onafhankelijk controleren van verzoeken. Open diensten via officiële apps of opgeslagen adressen, geef na een onverwacht contact nooit een eenmalige code door, en gebruik unieke wachtwoorden met sterkere verificatie. Hebt u al op een verdacht bericht gereageerd, beveilig dan het betrokken account, loop de actieve sessies na, en neem contact op met uw bank of aanbieder via een officieel kanaal.
De openbare gegevens rond uw naam, e-mailadres en telefoonnummer verkleinen maakt toekomstige pogingen ook minder overtuigend. Loop oude profielen, blootgelegde contactgegevens en vermeldingen bij datahandelaren na in plaats van u alleen op het bericht te richten dat bij u aankwam. Professionele hulp bij het verwijderen van persoonsgegevens kan vermeldingen aanpakken die op meerdere websites zichtbaar blijven.
Over de auteur
Altahonos-team
Het team van Altahonos bestaat uit specialisten in cybersecurity en online reputatiebeheer met ruime ervaring in het indammen van digitale dreigingen en het verwijderen van content, en staat particulieren en bedrijven bij in het beschermen van hun digitale aanwezigheid.
Gerelateerde informatie
Vertrouwd door duizenden

Based on 644+ verified reviews