Afpersing melden in Microsoft Teams
Afpersing die via Microsoft Teams binnenkomt, verschilt van afpersing op een sociale app, en dat verschil draait volledig om de context. Teams is een werksysteem: het account dat u benadert zit binnen een organisatie, de berichten worden doorgaans door die organisatie bewaard, en bij de afhandeling zijn mensen betrokken die u terugziet. Dat klinkt vervelender. In de praktijk is het een aanzienlijk voordeel, want anders dan een anoniem sociaal account laat een Teams-identiteit een duurzaam administratief spoor achter. Deze gids behandelt hoe u afpersing in Microsoft Teams goed meldt, wat uw IT-afdeling wel en niet kan zien, en hoe u handelt wanneer de dreiging uw werkgever raakt.
Bepaal eerst met welke situatie u te maken hebt
Er komen drie scenario's via Teams binnen, en elk vraagt een andere eerste stap. Dat vroeg goed vaststellen scheelt tijd, want IT bellen over iets wat bij HR hoort (of andersom) vertraagt de reactie juist wanneer snelheid telt. Weet u niet wat u doet als u wordt afgeperst, ongeacht het platform, begin dan met bewijs bewaren, verder contact beperken en het juiste meldkanaal bepalen.
Extern contact via federatie
Teams laat mensen buiten uw organisatie u berichten sturen wanneer externe toegang, ook wel federatie genoemd, in uw omgeving is ingeschakeld. Zo bereikt de meeste opportunistische afpersing een werkaccount: de afzender heeft geen enkele band met uw bedrijf en gebruikt Teams simpelweg als kanaal, omdat het officiëler aanvoelt en lastiger te negeren is dan een sociale app. De afzender gebruikt vaak een gratis, onbeheerd Teams-account of een domein dat speciaal voor dit soort contact is geregistreerd. In dit scenario zegt het account zelf weinig over wie erachter zit, maar leveren het domein en de tenantgegevens onderzoekers nog altijd meer aanknopingspunten op dan een anoniem sociaal profiel.
Een gecompromitteerd intern account
Hier is het account werkelijk van een collega, maar bedient iemand anders het. Dat volgt meestal op een phishingcampagne waarbij de inloggegevens van die collega zijn buitgemaakt, en de berichten vanaf dat account ogen ongewoon formeel, ongewoon dringend of net iets anders van toon als u de persoon kent. Omdat het account echt is en binnen uw organisatie vertrouwd wordt, gaat dit scenario doorgaans het snelst zodra het wordt gemeld: uw beveiligingsteam kan direct optreden op een bekende, interne identiteit.
Een interne afzender
Dit is de minst voorkomende en de lastigste variant, omdat de dreiging tegelijk een beveiligingsincident en een arbeidsrelatie raakt. Herkent u de afzender en gelooft u niet dat het account is gekaapt, behandel dit dan net zo serieus als buiten het werk en betrek HR naast IT in plaats van alleen IT. Vaststellen welke van deze drie situaties speelt, bepaalt of uw eerste contact naar IT, naar HR of naar beide gaat, dus het loont daar even bij stil te staan.
Voordat u iets anders doet
Antwoord niet en betaal niet
De redenering is dezelfde als op elk platform, met één toevoeging die specifiek is voor werksystemen. Antwoorden vanaf een zakelijk account legt iets vast dat het later ingewikkelder maakt, zeker als u in paniek iets zegt. Betalen sluit de zaak evenmin; het bevestigt alleen dat het account wordt gelezen en lokt een tweede eis uit. Zeg niets.
Bewaar bewijs zodat het blijft bestaan
Dat telt in Teams zwaarder dan elders, want een beheerder kan berichten verwijderen, een externe gebruiker kan middenin een gesprek worden geblokkeerd en bewaarbeleid kan content volgens schema opruimen.
- Maak schermafbeeldingen van het volledige gesprek, met de weergavenaam en het volledige adres van de afzender
- Kopieer de complete identiteit van de afzender, voor externe gebruikers inclusief het domein
- Noteer de exacte tijdstempels en de tijdzone die uw client toont
- Leg alle bestanden, links of beelden vast die zijn gestuurd, zonder ze te openen
- Noteer het soort gesprek: een-op-een, groepsgesprek of een bericht in een kanaal
Bewaar dit ook buiten de zakelijke omgeving. Raakt de situatie later uw werkgever, dan wilt u een kopie die u zelf beheert. Weten hoe u bewijs verzamelt bij afpersing helpt u vastleggingen te bewaren in een vorm die bruikbaar blijft voor melding of onderzoek.
Verwijder het gesprek niet
De neiging het te laten verdwijnen is sterk, en zij vernietigt de enige vastlegging die u hebt. Laat het staan, desnoods met het gesprek gedempt zodat u het niet meer ziet. Archiveren mag; verwijderen niet, want daarmee verdwijnen ook de metagegevens die aantonen wanneer en van wie de berichten kwamen.
Melden binnen Microsoft Teams
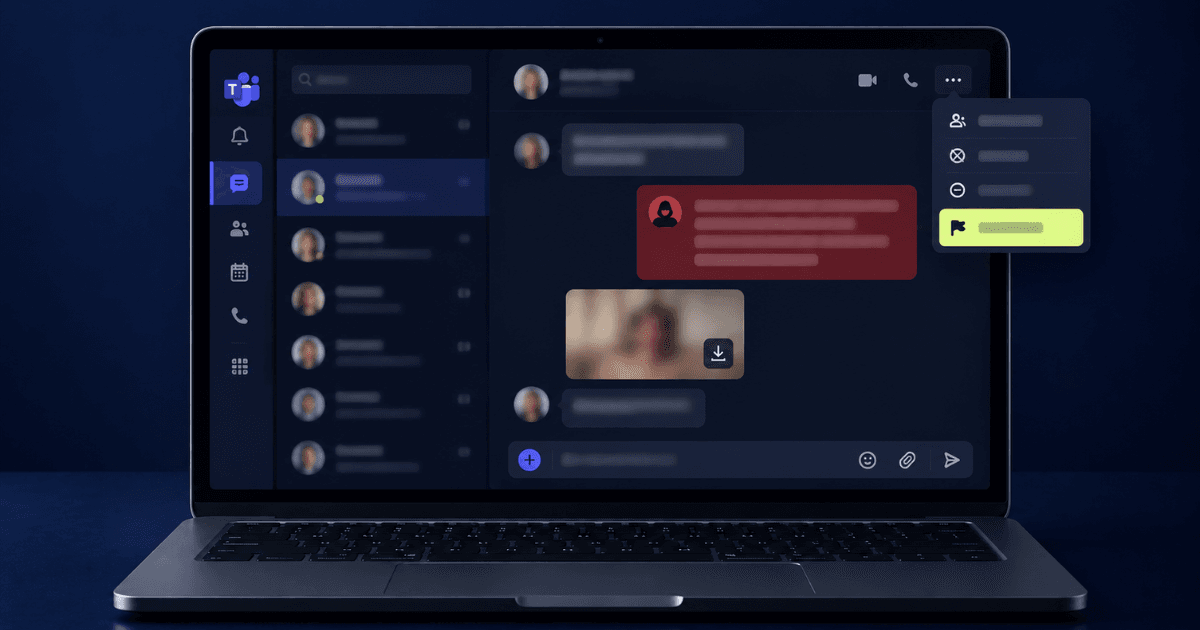
Teams kent een ingebouwde meldroute, doorgaans de snelste manier om afpersing te melden, al hangen de beschikbaarheid en de bestemming af van hoe uw organisatie de dienst heeft ingericht. Open in het gesprek de opties bij het bericht, kies de meldoptie en selecteer de categorie die het best past, zoals intimidatie of dreigende inhoud. Afhankelijk van de instellingen gaat dit rechtstreeks naar Microsoft of naar het beveiligingsteam van uw eigen organisatie, en weten welke van de twee geldt bepaalt uw volgende stap. In veel zakelijke omgevingen komen meldingen bij interne beheerders terecht en niet bij Microsoft, waardoor de melding in de app feitelijk een signaal aan uw eigen IT-afdeling is in plaats van een externe escalatie.
Blokkeer de afzender pas ná het melden en niet ervoor, zodat de melding het volledige gesprek meeneemt in plaats van een leeg gespreksvenster dat de beoordelaar niets zegt. De ondersteuningsdocumentatie van Teams beschrijft wat elke meldcategorie doet en waar zij terechtkomt.
Naast de melding in de app rechtstreeks naar uw IT- of beveiligingsteam gaan is meestal sneller: zij kunnen zien of de afzender ook anderen heeft benaderd, het account op tenantniveau blokkeren en de berichten onder een bewaarplicht plaatsen zodat het bewaarbeleid ze niet opruimt. U hoeft de inhoud van het bedreigde materiaal niet prijs te geven om dat in gang te zetten; zeggen dat het om een persoonlijke kwestie gaat volstaat. Is de afzender intern, dan kent de meeste organisaties ook een vertrouwelijke route via HR of een meldlijn.
Deskundige hulp nodig?
Ons team heeft duizenden zaken opgelost. Vraag nu vertrouwelijk hulp.
Melden buiten de organisatie
Afpersing kan strafbaar zijn, ongeacht het platform waarmee de dreiging wordt bezorgd. Een incident via Teams laat bovendien bruikbare identificerende informatie achter, zoals accountgegevens, tijdstempels, berichtgeschiedenis en soms informatie die aan een externe organisatie of een domein is gekoppeld.
Doe aangifte bij de politie en meld het incident via het nationale meldpunt voor cybercriminaliteit, met het bewijs in chronologische volgorde. Richt de dreiging zich op uw werkgever in plaats van op u persoonlijk, bijvoorbeeld met een betalingseis rond bedrijfsgegevens, dan hoort het ook via het interne beveiligingsproces te worden opgeschaald.
Bij afpersing van bedrijven spelen aanvullende vragen rond interne betrokkenen, meldplichten, datalekken en bedrijfscontinuïteit, waardoor de aanpak anders moet worden afgestemd dan bij een puur persoonlijke dreiging.
Als er persoonlijk materiaal bij komt kijken
Een veelvoorkomend patroon draait om materiaal dat elders is verkregen, op een datingapp of sociaal platform, en dat vervolgens naar het werkaccount wordt gestuurd omdat de professionele omgeving de druk opvoert. De afzender gokt erop dat het risico voor uw loopbaan u sneller doet betalen.
Behandel het kanaal en het materiaal als twee aparte problemen. De Teams-kant handelt u af met melden en blokkeren. Wordt het persoonlijke materiaal gebruikt voor afpersing via Microsoft Teams, bewaar dan het bewijs, betaal niet en start de stappen voor verwijdering en monitoring voordat het zich verder verspreidt.
De professionele schade valt doorgaans mee. Werkgevers maken dit vaker mee dan mensen denken, en een medewerker die een afpersingspoging meldt, staat aanzienlijk sterker dan iemand van wie later blijkt dat hij er stilletjes voor heeft betaald.
Kom in actie
Wilt u nu weten hoe u afpersing in Microsoft Teams meldt, dan telt de volgorde: stop met antwoorden en laat het gesprek staan, maak schermafbeeldingen van alles inclusief het volledige adres van de afzender en de tijdstempels, meld het bericht daarna in Teams en blokkeer de afzender pas als laatste. Licht uw IT-beveiliging in zodat het account organisatiebreed kan worden geblokkeerd en de berichten worden bewaard, doe aangifte en zoek gespecialiseerde hulp als er persoonlijk materiaal in het spel is. Afpersing via een werkplatform voelt kwetsbaarder dan zij is. Juist het kanaal dat haar beangstigend maakt, is het kanaal dat alles vastlegt, en die vastlegging is meestal het nuttigste wat u hebt. Hebt u directe hulp nodig bij het melden van afpersing, dan kan professionele ondersteuning u door de volgende stappen leiden.
Over de auteur
Altahonos Team
Het team van Altahonos bestaat uit specialisten in cybersecurity en online reputatiebeheer met ruime ervaring in het indammen van digitale dreigingen en het verwijderen van content, en staat particulieren en bedrijven bij in het beschermen van hun digitale aanwezigheid.
Gerelateerde informatie
Vertrouwd door duizenden

Based on 496+ verified reviews