Afpersingsmails melden: bluf leren herkennen
Weten hoe u afpersingsmails meldt, doet meer dan ooit ter zake, want sextortion-mails, ransomware-dreigementen, berichten in de stijl van "ik heb je computer gehackt" en allerlei varianten van chantage stromen met miljoenen de inboxen binnen. De meeste zijn bluf uit massacampagnes; sommige zijn gerichte aanvallen met echt materiaal. In beide gevallen draagt correct melden bij aan het inlichtingenbeeld van de politie, beschermt het toekomstige doelwitten en legt het het dossier aan dat u nodig hebt als de dreiging escaleert. Deze gids doorloopt de juiste meldroute, het verschil tussen bluf en een geloofwaardige dreiging, en de beschermende stappen die u in elk geval zet.
Herken de meest voorkomende soorten afpersingsmail
Afpersing via e-mail valt in een handvol herkenbare categorieën. Sextortion-mails beweren doorgaans video van u te hebben terwijl u pornografie bekeek en dreigen die naar uw contacten te sturen tenzij u betaalt, terwijl mails over een gehackt account stellen dat de afzender uw wachtwoord heeft en anders uw gegevens publiceert. Business email compromise richt zich specifiek op bedrijven, vaak door zich voor te doen als een directielid, en ransomware-berichten dreigen met versleutelde bestanden tenzij u voor de sleutel betaalt. Dreigementen met doxxing claimen uw woonadres te hebben en dreigen het te publiceren, en dreigementen op basis van oude gegevens gebruiken informatie uit oude, losstaande datalekken als verzonnen "bewijs" dat de afzender echt bij u binnen kan. De zwendelmail "hello pervert" is een van de breedst verspreide versies van precies dat sjabloon, hergebruikt over miljoenen inboxen met slechts kleine variaties.
Onderscheid bluf van een geloofwaardige dreiging
De meeste afpersing via e-mail is bluf uit een massacampagne, en een paar tekenen verraden dat: hetzelfde bericht naar meerdere ontvangers, een oud wachtwoord uit een bekend datalek als vals "bewijs", betaling die alleen in cryptovaluta mag, algemene dreigementen zonder persoonlijke details, bijna identieke varianten in meerdere talen, willekeurige deadlines als "48 uur", en geen enkel aantoonbaar materiaal achter de dreiging. Een geloofwaardige dreiging ziet er anders uit. Die bevat vaak specifieke persoonlijke informatie, zoals uw huidige adres, recente activiteit of gezinsgegevens, samen met aangetoond materiaal zoals voorbeeldafbeeldingen of concrete beschrijvingen. De timing sluit vaak aan op een echt voorval in uw leven, de afzender laat kennis van recente gebeurtenissen zien, en de dreiging kan via andere kanalen zoals sociale media of telefoon worden herhaald. De meeste mails zijn bluf, maar in beide gevallen is de reactie die volgt dezelfde.
Betaal niet, antwoord niet, en bewaar de mail
Of de mail bluf is of echt, betaal nooit en ga niet in gesprek. Antwoorden bevestigt alleen dat uw adres actief is en trekt meer spam aan, en betalen laat zien dat u een bruikbaar doelwit bent; bij echte dreigingen wordt het materiaal na betaling vaak alsnog verspreid, en datzelfde geld kan in plaats daarvan naar echte bescherming gaan. Verwijder de mail ook niet. Bewaar hem met de volledige kopregels intact (in Gmail via Weergave en Origineel weergeven, in Outlook via Bron weergeven), maak schermafbeeldingen met de datum, afzender, het onderwerp en de volledige tekst, en kopieer de inhoud naar een apart document met de datum waarop hij binnenkwam. Noteer eventuele bijlagen zonder ze te openen, bewaar de bericht-ID en de referentienummers uit de kopregels, en stuur de mail met volledige kopregels door naar een tweede eigen adres als back-up. Kopregels bevatten routeringsinformatie die soms kan helpen achterhalen waar het bericht vandaan kwam. Deze twee stappen, stil blijven en bewijs bewaren, vormen de basis van het stoppen van chantagemails voordat ze uitgroeien tot een langere campagne.
Meld het bij het IC3 van de FBI (Verenigde Staten)
Het IC3 van de FBI behandelt Amerikaanse meldingen van digitale afpersing. Meld rechtstreeks op IC3.gov, kies de categorie "Extortion" of "Sextortion" naar gelang uw situatie, en lever de volledige mail met kopregels aan, samen met elke betalingseis en elke gedane betaling. Uw IP-adres en de relevante context uit uw e-mailgeschiedenis meesturen helpt ook, en het referentienummer van de melding bewaren is belangrijk voor de opvolging. Het IC3 bundelt meldingen van meerdere slachtoffers, en veel afpersingscampagnes zijn ontmanteld op basis van gecombineerde meldingen die gemeenschappelijke patronen, adressen of wallets aan het licht brachten.
Meld het internationaal
Slachtoffers in het VK kunnen melden bij Action Fraud, met de categorie "Online Sextortion" waar die past. In de EU behandelen de nationale politie en het Europees Centrum voor de bestrijding van cybercriminaliteit van Europol deze meldingen, terwijl Canada ze via het Canadian Anti-Fraud Centre laat lopen en Australië via ReportCyber of Scamwatch. De meeste landen hebben een nationaal meldpunt voor cybercriminaliteit. Melden is ook de moeite waard bij mails die duidelijk bluf zijn, omdat de patronen die zij blootleggen bijdragen aan bredere handhaving.
Need Expert Help?
Our team has resolved thousands of cases. Get confidential support now.
Meld het bij uw e-mailprovider
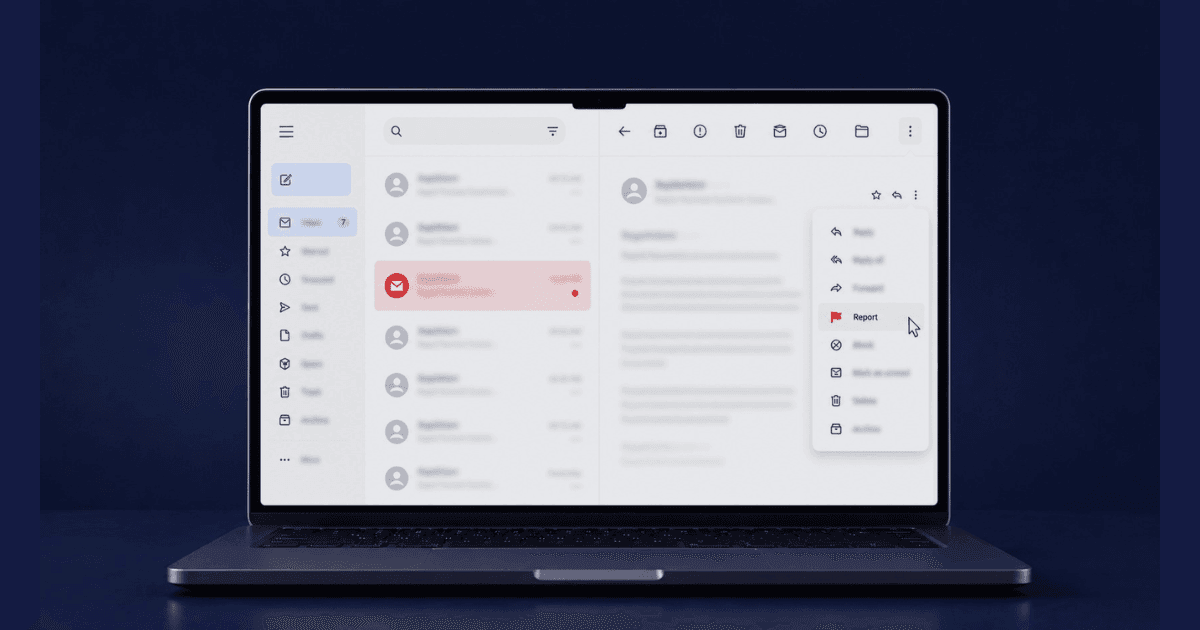
E-mailproviders kunnen patronen blokkeren en andere gebruikers waarschuwen zodra zij ervan weten. In Gmail gebruikt u Rapporteren en dan Phishing of Spam, met de volledige inhoud erbij; in Outlook is dat Rapporteren, Ongewenst, Phishing. Yahoo biedt Spam en Rapporteren als phishing, en ProtonMail heeft een eigen knop om phishing te melden. Gaat het om een zakelijk e-mailaccount, neem dan direct contact op met uw IT-beveiligingsteam. Zo melden helpt de provider zijn spamfilters te trainen en andere mogelijke doelwitten te waarschuwen.
Ga om met beweringen over een gehackt account
Claimt de mail uw wachtwoord te hebben, vooral een recent wachtwoord, beoordeel dan de beveiliging van uw accounts.
- Controleer op Have I Been Pwned of uw e-mailadres in bekende datalekken voorkomt
- Wijzig het wachtwoord van elk account waar u dat wachtwoord gebruikte
- Zet tweestapsverificatie aan op alle belangrijke accounts
- Scan uw apparaten op schadelijke software
- Bekijk de aanmeldactiviteit van uw e-mailaccount
- Let op tekenen van een simkaartovername (berichten van uw provider, geen bereik meer)
Ook als de dreiging bluf is, is het onthulde wachtwoord echt: die gegevens komen ergens uit een datalek.
Stuur het door naar antiphishing-organisaties
Verschillende organisaties verzamelen patronen van spam en afpersingsmails.
- Anti-Phishing Working Group: reportphishing@apwg.org
- FTC: spam@uce.gov (nu reportfraud.ftc.gov)
- SpamCop: meldingen helpen bij blokkeerlijsten
- Microsoft: phishing@office365.microsoft.com voor dreigingen via Microsoft-diensten
Deze meldingen komen terecht in spamfilters en blokkeerlijsten voor de hele sector, wat betekent dat één melding kan helpen voorkomen dat dezelfde afzender duizenden andere inboxen bereikt.
Bescherm uw e-mailaccount en zoek professionele hulp
Ook wanneer het losstaat van deze specifieke dreiging, zijn een paar beschermende stappen de moeite waard. Zet tweestapsverificatie aan als u dat nog niet deed, en gebruik voor uw e-mailaccount een sterk, uniek wachtwoord. Bekijk uw recente aanmeldingen en log uit bij elke sessie die u niet kent, en controleer op doorstuurregels, want aanvallers zetten er soms stil een op om inkomende post te volgen. Gekoppelde apps nalopen en onbekende toestemmingen intrekken, samen met het bijwerken van uw herstel-e-mailadres en telefoonnummer, maakt de basis af.
Bij een geloofwaardige, gerichte afpersing in plaats van bluf uit een massacampagne is het verstandig vroeg professionele hulp in te schakelen. Hulp bij digitale chantage brengt u in contact met ondersteuning die precies voor deze situatie is gebouwd, en samenwerken met een advocaat met ervaring in digitale afpersing geeft juridisch gewicht als het escaleert. Staat intiem materiaal op het spel, dan bespaart het voorbereiden van verwijdering parallel later tijd, en bij mogelijk getroffen bedrijfssystemen schakelt u direct IT-beveiligingsspecialisten in.
Kom met vertrouwen in actie
Weten hoe u afpersingsmails meldt, is een snelle maar betekenisvolle stap. Bewaar de mail, meld bij het IC3 van de FBI of bij de eenheid cybercriminaliteit in uw land, meld een chantagemail bij uw provider, bescherm uw accounts, en betaal niet. De meeste mails zijn bluf uit massacampagnes die al hun kracht verliezen zodra u ze herkent; de enkele die echt is vraagt een extra reactie, maar rechtvaardigt nog steeds nooit een betaling. Hulp is 24 uur per dag beschikbaar, zowel voor het beoordelen van bluf als voor de reactie op een geloofwaardige dreiging. De crimineel rekent op paniek; een heldere, systematische reactie is hoe u de regie terugneemt.
About the Author
Altahonos Team
The Altahonos Team consists of cybersecurity and online reputation management specialists with extensive experience in digital threat mitigation and content removal strategies, helping individuals and businesses protect their digital presence.
Related Resources
Trusted by Thousands

Based on 457+ verified reviews