كيف تحمي نفسك من التصيّد
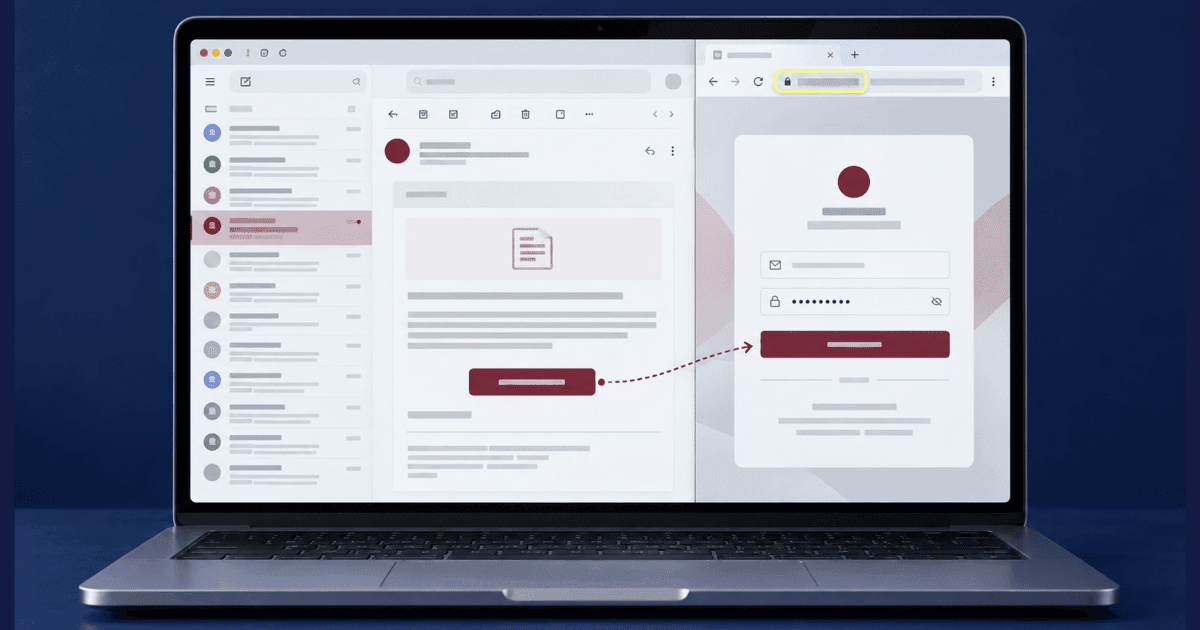
معظم النصائح عن كيفية حماية نفسك من التصيّد تدور حول الأخطاء الإملائية والروابط الغريبة، أي حول التصيّد كما كان قبل عقد. والرسائل الحالية مكتوبة بإحكام، وتحمل علامة الجهة بشكل صحيح، وتصل كثيرًا داخل محادثة كنت تتوقعها أصلًا. ولم يبقَ التفحّص البصري هو الدفاع الموثوق. الدفاع الآن مجموعة صغيرة من العادات التي تجعل الرسالة بلا أثر: التحقق عبر قناة لا يسيطر عليها المهاجم، وترتيب حساباتك بحيث لا تؤدي محاولة واحدة ناجحة إلى سلسلة. يتناول هذا الدليل الأمرين، وكذلك ما ينبغي فعله في الساعة التالية لإدراكك أنك نقرت.
ما يسعى التصيّد إلى الحصول عليه
فهم الهدف وراء رسالة التصيّد يجعل تقدير الخطر أسهل. فقد يبحث المهاجمون عن بيانات الدخول، أو رموز أمان مؤقتة، أو مال، أو منفذ إلى جهازك، أو معلومات شخصية تدعم محاولة أكثر إقناعًا لاحقًا.
بيانات الدخول. قد تنسخ صفحة دخول مزيّفة الخدمة الحقيقية نسخًا دقيقًا وتلتقط اسم المستخدم وكلمة المرور. وبعض الصفحات توجّهك بعد ذلك إلى الموقع الأصلي، فيبدو الدخول الفاشل أو المتكرر أمرًا عاديًا.
الرموز لمرة واحدة. لا تكفي كلمة مرور مسروقة حين يطلب الحساب خطوة تحقق ثانية. ولذلك قد يطلب منك المهاجم أن تقرأ رمزًا بصوتك، متقمصًا بنكًا أو شركة توصيل أو جهة عملك أو فريق دعم. لا تُشارك رمز أمان أبدًا ردًّا على رسالة أو مكالمة غير متوقعة.
المدفوعات. الفواتير المزيّفة، وتجديد الاشتراكات، والبيانات البنكية المعدّلة، وطلبات الدفع المستعجلة تستهدف تحويلًا مباشرًا أو رمز بطاقة هدايا أو دفعًا بالعملات المشفّرة، أكثر من استهدافها بيانات الدخول. واحتيال Geek Squad مثال شائع على هذا النمط، حيث يُستخدم إشعار تجديد مزيّف لبدء مكالمة هاتفية لا لسرقة كلمة المرور مباشرة.
منفذ إلى الجهاز. قد يثبّت رابط أو مرفق برنامجًا خبيثًا، وقد يقنعك المتصل بتثبيت برنامج وصول عن بُعد مشروع بحجة الدعم الفني. وكلتا الطريقتين قد تكشف ما يجري على شاشتك وما هو محفوظ على الجهاز.
المعلومات الشخصية. تفاصيل مثل جهة عملك أو تاريخ ميلادك أو عنوانك أو بيانات بطاقتك أو مستندات هويتك قد تُجمَع لاحتيال على الهوية أو لمقاربة موجّهة لاحقًا. وإن كانت معلومات حساسة قد انكشفت بالفعل، فإن خطوات الإبلاغ عن سرقة الهوية المناسبة تعتمد على ما شاركته وعلى ما إذا كان أحد قد وصل إلى حسابات.
وتحديد ما تسعى الرسالة إلى الحصول عليه يساعد في تقرير ما إذا كان حذفها كافيًا، أم ينبغي تأمين حساب فورًا، أو الاتصال بالبنك، أو فحص الجهاز المعني.
كيف تحمي نفسك من التصيّد عمليًا
تحقّق من الطلبات عبر قناة منفصلة
إن طلبت منك رسالة أن تسجّل الدخول، أو ترسل مالًا، أو تكشف معلومات، أو تؤكد عملية على حساب، فلا تستخدم الروابط أو أرقام الهاتف أو بيانات الاتصال الواردة فيها. افتح التطبيق الرسمي، أو استخدم إشارة محفوظة، أو اكتب عنوان الموقع بنفسك، أو اتصل برقم منشور على موقع الجهة الموثوق. وكن حذرًا إن اعترض المرسل على التحقق المستقل، أو ضغط عليك للبقاء على الخط، أو ثبّطك عن الاتصال بالجهة مباشرة.
قوِّ طريقة تسجيل دخولك
تعامل مع الرموز لمرة واحدة كما تتعامل مع كلمات المرور، ولا تكشفها بعد رسالة أو مكالمة غير متوقعة. استخدم كلمات مرور فريدة، وفعّل تحققًا أقوى حيث أمكن. فتطبيقات التحقق ومفاتيح المرور ومفاتيح الأمان المادية تمنح حماية إضافية، وقد يكشف مدير كلمات المرور عنوانًا مقلَّدًا لأنه يرفض تعبئة البيانات المحفوظة على عنوان غير مألوف.
افصل الحسابات المهمة عن بيانات الاتصال العامة
استخدم عناوين بريد مختلفة للحسابات المالية، وللشراء ومواقع التواصل، ولكل ما هو ظاهر علنًا. وهذا يحدّ من سهولة أن يتعرّف من يعرف عنوانًا واحدًا على أكثر حساباتك حساسية. وراجع أين يظهر على الإنترنت بريدك الإلكتروني ورقمك وجهة عملك وغيرها من التفاصيل المعرّفة. ومعرفة كيفية حماية معلوماتك الشخصية تقلّل المادة المتاحة لمحاولات مصمّمة لك.
علامات تحذير تستحق الانتباه
حتى الرسالة المصقولة قد تحمل علامات على أن المرسل يحاول خلق ضغط أو منع تحقق مستقل:
- استعجال مرتبط بنتيجة: إغلاق حساب، أو دفعة مرفوضة، أو إرجاع شحنة، أو تنبيه أمني
- طلب إبقاء الأمر سرًّا، خصوصًا في رسائل العمل التي تدّعي أنها من مسؤول أعلى
- بيانات بنكية أو تعليمات دفع جديدة تُضاف إلى سلسلة فواتير مألوفة بخلاف ذلك
- عنوان إرسال أو عنوان رد يختلف اختلافًا طفيفًا عن الجهة أو الشخص الظاهر في الاسم
- طلب كلمة مرور أو رمز لمرة واحدة أو دفعة أو وصول عن بُعد أو مستند حساس
- مقاومة حين تحاول التحقق من الطلب عبر الموقع الرسمي أو التطبيق أو رقم منشور
انتبه إلى ردّ الفعل الذي صُمّمت الرسالة لإحداثه. فالخوف والاستعجال والفضول ووعد الحل الفوري كلها قد تدفع إلى التصرّف قبل التحقق. وتعلّم كيفية تجنّب الاحتيال على الإنترنت يقتضي إدراك أن الضغط العاطفي قد يكون علامة تحذير حتى لو بدت العلامة التجارية واللغة والتفاصيل الشخصية مقنعة.
هل تحتاج مساعدة متخصصة؟
فريقنا حل آلاف الحالات. احصل على دعم سري الآن.
الساعة الأولى بعد النقر
تحرّك سريعًا بناءً على ما أدخلته أو شاركته أو ثبّتته، بدل إنفاق الوقت في تحديد كيف خدعتك الرسالة.
إن أدخلت كلمة مرور أو شاركت رمزًا
غيّر كلمة المرور من خلال الخدمة الأصلية، وحدّثها في كل مكان آخر استُخدمت فيه، وأغلق الجلسات النشطة. وراجع الأجهزة المتصلة والنشاط الأخير. وإن شاركت رمزًا لمرة واحدة، فاتصل بالخدمة عبر قناة دعم رسمية.
إن أدخلت بيانات الدفع
اتصل ببنكك على الرقم الموجود على بطاقتك أو في تطبيقه الرسمي. واشرح ما أُدخل من معلومات، واسأل إن كان ينبغي تجميد البطاقة أو استبدالها، وأبلغ عن أي عملية فورًا.
إن ثبّتت برنامجًا
افصل الجهاز عن الإنترنت، وغيّر كلمات المرور المهمة من جهاز آخر موثوق. وأزل البرنامج المشبوه أو برنامج الوصول عن بُعد، ثم افحص الجهاز قبل استخدامه لحسابات حساسة.
راجع أمان بريدك
تحقّق من عدم وجود قواعد تحويل أو عناوين استعادة أو تطبيقات متصلة لم تضفها أنت. ويمكنك كذلك البحث عن عنوانك في Have I Been Pwned. وظهور نتيجة يعني انكشاف بيانات، لا اختراق حساب قائم بالضرورة.
تقليل ما يستطيع المهاجمون معرفته عنك
يصبح التصيّد أكثر إقناعًا حين يعرف المرسل جهة عملك أو مشترياتك الأخيرة أو بيانات اتصالك أو الخدمات التي تستخدمها. وهذه المعلومات تأتي في الغالب من ملفات عامة وحسابات قديمة وتسريبات بيانات وقوائم وسطاء البيانات، لا من وصول مباشر إلى جهازك. فانظر ما يظهر عند البحث عن اسمك وبريدك ورقمك. وتنظيف أثرك الرقمي يساعد في تحديد المعلومات التي ينبغي إزالتها أو تقييدها.
أغلق الحسابات التي لم تعد تستخدمها، وقلّل بيانات الاتصال العامة، وأخفِ قوائم الصلات الاجتماعية حيث أمكن. وكن حذرًا من رسائل الابتزاز التي تدّعي أن جهازك اختُرق أو أن نشاطك سُجّل، خصوصًا حين تُرفق كلمة مرور قديمة كدليل. فقد تكون تلك الكلمة من تسريب سابق، ولا تثبت أن أحدًا وصل إلى الجهاز. غيّرها في كل مكان لا تزال مستخدمة فيه، وراجع أمان الحسابات المعنية.
الانتقال إلى العمل
حماية نفسك من التصيّد تعتمد أقل على تمييز تقليد متقن، وأكثر على التحقق من الطلبات باستقلال. افتح الخدمات من التطبيقات الرسمية أو من عناوين محفوظة، ولا تكشف رمزًا لمرة واحدة بعد تواصل غير متوقع، واستخدم كلمات مرور فريدة مع تحقق أقوى. وإن كنت قد تفاعلت بالفعل مع رسالة مشبوهة، فأمّن الحساب المعني، وراجع الجلسات النشطة، واتصل ببنكك أو مزوّد الخدمة عبر قناة رسمية.
وتقليل المعلومات العامة المرتبطة باسمك وبريدك ورقمك يجعل المحاولات المقبلة أقل إقناعًا أيضًا. راجع الملفات القديمة وبيانات الاتصال المنكشفة وقوائم وسطاء البيانات، بدل التركيز على الرسالة التي وصلتك فقط. ويمكن لدعم مهني في إزالة المعلومات الشخصية أن يعالج السجلات التي تبقى ظاهرة على مواقع عدة.
عن المؤلف
فريق Altahonos
يتكون فريق Altahonos من متخصصين في الأمن السيبراني وإدارة السمعة عبر الإنترنت مع خبرة واسعة في التخفيف من التهديدات الرقمية واستراتيجيات إزالة المحتوى.
موارد ذات صلة
موثوق من الآلاف

استنادًا إلى أكثر من 644 تقييم موثق