Como se proteger do phishing
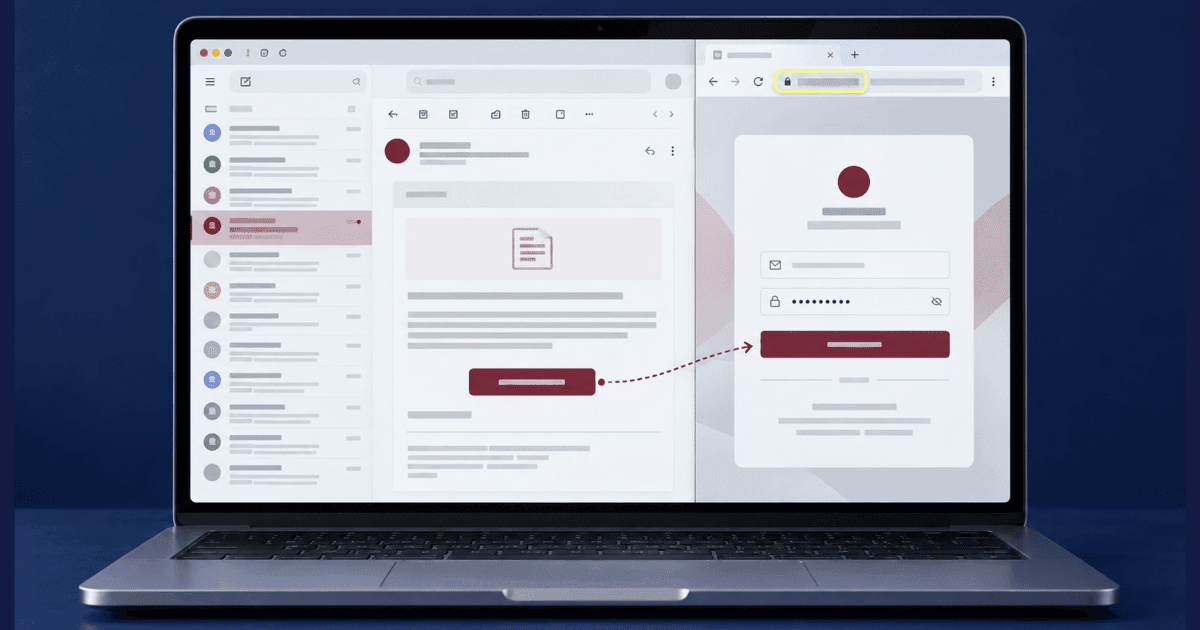
A maior parte dos conselhos sobre como se proteger do phishing gira à volta de erros de ortografia e de ligações estranhas, isto é, do phishing tal como era há uma década. As mensagens atuais estão bem escritas, trazem a marca correta e chegam muitas vezes dentro de uma conversa que já esperava. A defesa fiável já não é a inspeção visual. São alguns hábitos que deixam a mensagem sem efeito: verificar por um canal que o atacante não controla e organizar as contas para que uma única tentativa bem-sucedida não arraste as restantes. Este guia trata as duas coisas, além do que fazer na hora seguinte a um clique.
O que o phishing procura obter
Compreender o objetivo por trás de uma mensagem de phishing facilita a avaliação do risco. Os atacantes podem procurar credenciais, códigos de segurança temporários, dinheiro, acesso ao seu aparelho ou informações pessoais capazes de sustentar uma tentativa mais convincente mais tarde.
Credenciais de acesso. Uma página de início de sessão falsa pode copiar fielmente o serviço real e captar o seu nome de utilizador e a sua palavra-passe. Algumas páginas encaminham-no depois para o site legítimo, o que faz parecer normal um início falhado ou repetido.
Códigos de utilização única. Uma palavra-passe roubada não basta quando uma conta exige um segundo passo de verificação. Por isso um atacante pode pedir-lhe que leia um código em voz alta, fazendo-se passar por um banco, uma transportadora, a entidade empregadora ou uma equipa de apoio. Nunca partilhe um código de segurança em resposta a uma mensagem ou a uma chamada inesperadas.
Pagamentos. Faturas falsas, renovações de subscrição, dados bancários alterados e pedidos urgentes de pagamento visam uma transferência direta, um código de cartão-presente ou um pagamento em criptomoeda, mais do que credenciais. A fraude da Geek Squad é um exemplo comum deste padrão, em que um falso aviso de renovação serve para iniciar uma chamada telefónica e não para roubar diretamente uma palavra-passe.
Acesso ao aparelho. Uma ligação ou um anexo pode instalar software malicioso, e quem telefona pode convencê-lo a instalar um programa legítimo de acesso remoto sob o pretexto de apoio técnico. Qualquer das vias pode expor o que acontece no seu ecrã e o que está guardado no aparelho.
Informações pessoais. Dados como a entidade empregadora, a data de nascimento, a morada, os dados do cartão ou documentos de identificação podem ser recolhidos para fraude de identidade ou para uma abordagem dirigida mais tarde. Se já houve exposição de informação sensível, os passos para denunciar um roubo de identidade dependem do que foi partilhado e de ter havido ou não acesso a contas.
Identificar o que a mensagem procura obter ajuda a decidir se basta apagá-la ou se é preciso proteger imediatamente uma conta, contactar o banco ou mandar examinar o aparelho afetado.
Como se proteger do phishing na prática
Verifique os pedidos por um canal separado
Se uma mensagem lhe pedir para iniciar sessão, enviar dinheiro, revelar informação ou confirmar uma operação, não use as ligações, os números de telefone ou os contactos que ela fornece. Abra a aplicação oficial, use um marcador guardado, escreva o endereço do site por si, ou ligue para um número publicado no site verificado da organização. Desconfie se quem escreve se opõe a uma verificação independente, o pressiona a continuar ao telefone ou o desencoraja de contactar a organização diretamente.
Reforce a forma como inicia sessão
Trate os códigos de utilização única como palavras-passe e não os revele depois de uma mensagem ou chamada inesperadas. Use palavras-passe únicas e ative uma autenticação mais forte onde for possível. As aplicações de autenticação, as chaves de acesso e as chaves de segurança físicas dão proteção adicional, e um gestor de palavras-passe pode denunciar um endereço imitado ao recusar preencher credenciais guardadas num endereço desconhecido.
Separe as contas importantes dos contactos públicos
Use endereços de correio diferentes para contas financeiras, para compras e redes sociais, e para tudo o que é visível publicamente. Isso limita a facilidade com que alguém que conhece um endereço consegue identificar as suas contas mais sensíveis. Veja onde aparecem online o seu endereço de correio, o seu número, a entidade empregadora e outros dados identificativos. Saber como proteger as suas informações pessoais reduz o material disponível para tentativas personalizadas.
Sinais de alerta que merecem atenção
Mesmo uma mensagem cuidada pode conter sinais de que quem escreve procura criar pressão ou impedir uma verificação independente:
- Urgência ligada a uma consequência: encerramento da conta, pagamento recusado, encomenda devolvida ou alerta de segurança
- O pedido de manter o assunto confidencial, sobretudo em mensagens de trabalho que dizem vir de uma chefia
- Dados bancários ou instruções de pagamento novos dentro de uma troca de faturas por outro lado familiar
- Um endereço de envio ou de resposta que difere ligeiramente da organização ou da pessoa apresentada
- O pedido de uma palavra-passe, de um código de utilização única, de um pagamento, de acesso remoto ou de um documento sensível
- Resistência quando tenta verificar o pedido pelo site oficial, pela aplicação ou por um número publicado
Preste atenção à reação que a mensagem quer provocar. O medo, a urgência, a curiosidade e a promessa de uma solução imediata podem todos levar a agir antes de verificar. Aprender como evitar fraudes online implica reconhecer que a pressão emocional pode ser um sinal de alerta mesmo quando a marca, a língua e os dados pessoais parecem convincentes.
Precisa de Ajuda Especializada?
Nossa equipe resolveu milhares de casos. Obtenha suporte confidencial agora.
A primeira hora depois do clique
Aja depressa com base no que introduziu, partilhou ou instalou, em vez de gastar tempo a perceber como a mensagem o enganou.
Se introduziu uma palavra-passe ou partilhou um código
Mude a palavra-passe através do serviço autêntico, altere-a em qualquer outro lado onde a tenha reutilizado e termine as sessões ativas. Reveja os aparelhos ligados e a atividade recente. Se partilhou um código de utilização única, contacte o serviço por um canal de apoio oficial.
Se introduziu dados de pagamento
Ligue ao banco pelo número que consta no cartão ou na aplicação oficial. Explique que informação foi introduzida, pergunte se o cartão deve ser bloqueado ou substituído e comunique qualquer movimento de imediato.
Se instalou software
Desligue o aparelho da internet e mude as palavras-passe importantes a partir de outro aparelho de confiança. Remova o programa suspeito ou de acesso remoto e mande verificar o aparelho antes de o usar para contas sensíveis.
Reveja a segurança do seu correio
Verifique se não há regras de encaminhamento, endereços de recuperação ou aplicações ligadas que não tenha adicionado. Pode também procurar o seu endereço no Have I Been Pwned. Um resultado indica dados expostos, não necessariamente uma conta comprometida neste momento.
Reduzir o que os atacantes podem saber sobre si
O phishing torna-se mais convincente quando quem escreve conhece a sua entidade empregadora, as suas compras recentes, os seus contactos ou os serviços que usa. Essa informação vem muitas vezes de perfis públicos, contas antigas, fugas de dados e fichas de intermediários de dados, e não de um acesso direto ao seu aparelho. Veja o que aparece quando se procuram o seu nome, o seu endereço de correio e o seu número. Limpar a sua pegada digital ajuda a localizar a informação que convém remover ou restringir.
Encerre as contas que já não usa, limite os contactos públicos e esconda as listas de ligações sociais onde for possível. Tenha cuidado com os emails de extorsão que afirmam que o seu aparelho foi invadido ou a sua atividade gravada, sobretudo quando incluem uma palavra-passe antiga como prova. Essa palavra-passe pode vir de uma fuga anterior e não demonstra que houve acesso ao aparelho. Altere-a onde continue em uso e reveja a segurança das contas afetadas.
Passar à ação
Proteger-se do phishing depende menos de detetar uma imitação perfeita e mais de verificar os pedidos de forma independente. Abra os serviços por aplicações oficiais ou endereços guardados, nunca revele um código de utilização única depois de um contacto inesperado e use palavras-passe únicas com uma autenticação mais forte. Se já reagiu a uma mensagem suspeita, proteja a conta afetada, reveja as sessões ativas e contacte o banco ou o fornecedor por um canal oficial.
Reduzir a informação pública ligada ao seu nome, ao seu endereço de correio e ao seu número torna também menos convincentes as tentativas futuras. Reveja perfis antigos, contactos expostos e fichas de intermediários de dados em vez de se concentrar apenas na mensagem que lhe chegou. O apoio profissional na remoção de informações pessoais pode tratar as fichas que continuam visíveis em vários sites.
Sobre o Autor
Equipe Altahonos
A equipe da Altahonos e composta por especialistas em ciberseguranca e gestao de reputacao online com ampla experiencia em mitigacao de ameacas digitais e estrategias de remocao de conteudo, ajudando individuos e empresas a proteger sua presenca digital.
Recursos Relacionados
A Confianca de Milhares

Com base em 612+ avaliacoes verificadas