Como denunciar chantagem no Microsoft Teams: guia
A chantagem que chega pelo Microsoft Teams difere da chantagem numa aplicação social, e a diferença está inteiramente no contexto. O Teams é um sistema de trabalho: a conta que o contacta está dentro de uma organização, as mensagens são normalmente conservadas por essa organização, e no tratamento participam pessoas que voltará a ver. Parece pior. Na prática é uma vantagem considerável, porque ao contrário de uma conta social anónima, uma identidade do Teams deixa um rasto administrativo duradouro. Este guia explica como denunciar corretamente a chantagem no Microsoft Teams, o que o seu departamento de informática consegue ver e o que não consegue, e como agir quando a ameaça envolve o seu empregador.
Primeiro, identifique em que situação está
Pelo Teams chegam três cenários, e cada um exige um primeiro passo diferente. Distinguir isso cedo poupa tempo, porque chamar a informática para algo que compete aos recursos humanos (ou o contrário) atrasa a resposta exatamente quando a rapidez conta. Se não souber o que fazer quando é chantageado, independentemente da plataforma, comece por preservar as provas, limitar qualquer contacto adicional e determinar o canal de denúncia correto.
Contacto externo através de federação
O Teams permite que pessoas de fora da sua organização lhe escrevam quando o acesso externo, às vezes chamado federação, está ativado no seu tenant. É assim que a maior parte da chantagem oportunista chega a uma conta de trabalho: o remetente não tem qualquer relação com a sua empresa e usa simplesmente o Teams como canal de entrega, porque parece mais oficial e mais difícil de ignorar do que uma aplicação social. O remetente usa frequentemente uma conta gratuita e não gerida do Teams, ou um domínio registado especificamente para este tipo de contacto. Neste cenário, a conta em si diz muito pouco sobre quem está por trás, mas o domínio e os dados do tenant continuam a dar aos investigadores mais elementos do que um perfil social anónimo.
Uma conta interna comprometida
Aqui a conta é realmente de um colega, mas quem a opera não é ele. Isto segue habitualmente uma campanha de phishing que captou as credenciais, e as mensagens enviadas dessa conta podem parecer invulgarmente formais, invulgarmente urgentes, ou ligeiramente desajustadas no tom se conhecer a pessoa. Porque a conta é autêntica e é considerada de confiança dentro da sua organização, este cenário tende a avançar mais depressa depois de sinalizado: a sua equipa de segurança pode agir de imediato sobre uma identidade interna conhecida.
Um remetente interno
É a variante menos comum e a mais difícil, porque a ameaça é ao mesmo tempo um incidente de segurança e uma relação de trabalho. Se reconhecer o remetente e não acreditar que a conta foi tomada, trate o caso com a mesma seriedade que teria fora do trabalho e envolva os recursos humanos ao lado da informática, e não a informática sozinha. Determinar qual das três situações se aplica decide se o seu primeiro passo é para a informática, para os recursos humanos ou para ambos, por isso vale a pena parar um momento nisto.
Antes de fazer qualquer outra coisa
Não responda e não pague
O raciocínio é o mesmo de qualquer plataforma, com um acrescento próprio dos sistemas de trabalho. Responder de uma conta empresarial cria um registo que pode complicar as coisas mais tarde, sobretudo se escrever algo em pânico. Pagar também não encerra o assunto; apenas confirma que a conta é lida e convida a uma segunda exigência. Não diga nada.
Preserve as provas de forma que durem
Isto pesa mais no Teams do que noutros sítios, porque uma administração de tenant pode apagar mensagens, um utilizador externo pode ser bloqueado a meio da conversa, e as políticas de retenção podem remover conteúdo conforme um calendário.
- Faça capturas da conversa completa, com o nome visível e o endereço completo do remetente
- Copie a cadeia de identidade completa do remetente, que nos utilizadores externos inclui o domínio
- Registe as marcas temporais exatas e o fuso horário que o seu cliente mostra
- Capture todos os ficheiros, links ou imagens enviados, sem os abrir
- Anote o tipo de conversa: individual, grupo ou publicação num canal
Guarde isto também fora do ambiente da empresa. Se a situação vier a envolver o seu empregador, vai querer uma cópia que controle. Saber como reunir provas de chantagem ajuda-o a preservar registos numa forma que continue útil para a denúncia ou para uma investigação posterior.
Não apague a conversa
O impulso de a fazer desaparecer é forte, e destrói o único registo que tem. Deixe-a onde está, mesmo que tenha de silenciar o chat para não a ver. Arquivar não é problema; apagar é, porque isso remove também os metadados que provam quando e de quem chegaram as mensagens.
Denunciar dentro do Microsoft Teams
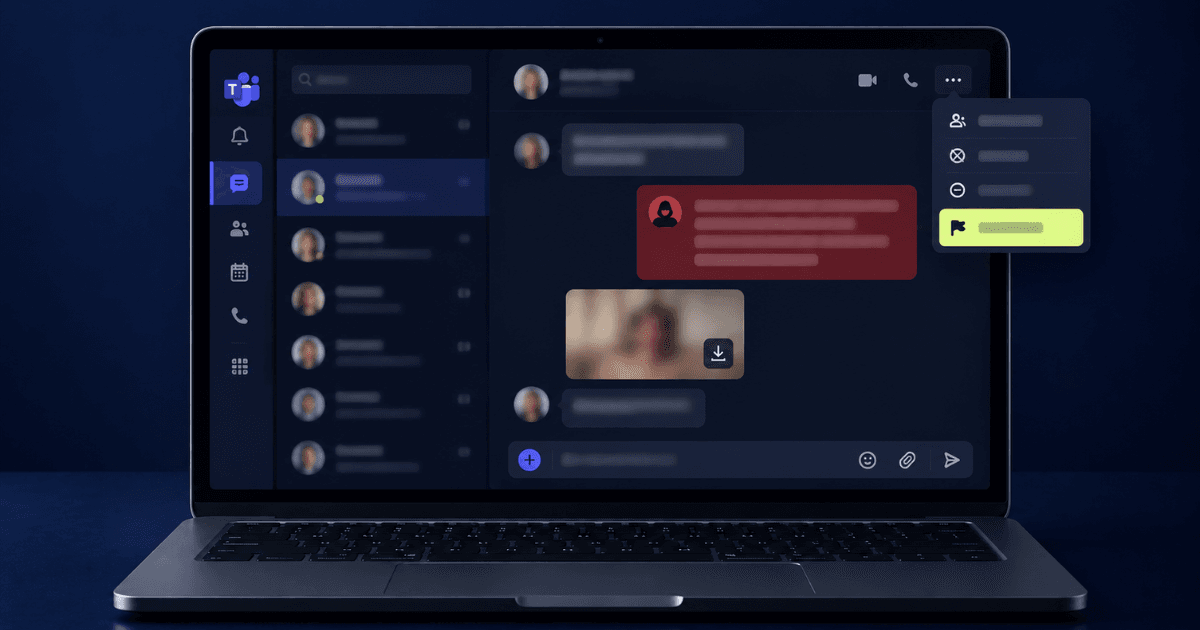
O Teams tem um caminho de denúncia integrado, em geral a forma mais rápida, embora a sua disponibilidade e o seu destino dependam de como a sua organização configurou o serviço. Na conversa, abra as opções da mensagem, escolha denunciar e selecione a categoria que melhor se ajusta, por exemplo assédio ou conteúdo ameaçador. Conforme as definições do tenant, isto vai diretamente para a Microsoft ou para a equipa de segurança da sua própria organização, e saber qual se aplica altera o seu passo seguinte. Em muitos tenants empresariais as denúncias chegam a administradores internos e não à Microsoft, o que faz da denúncia na aplicação um aviso ao seu próprio departamento de informática e não uma escalada externa.
Bloqueie o remetente só depois de denunciar, nunca antes, para que a denúncia leve consigo a conversa completa e não um fio vazio que quem a analisa não consiga avaliar. A documentação de apoio do Teams da Microsoft descreve o que faz cada categoria de denúncia e para onde é encaminhada.
Ir diretamente à sua equipa de informática ou de segurança em paralelo com a denúncia na aplicação é normalmente o caminho mais rápido: ali conseguem ver se o remetente contactou outras pessoas, bloquear a conta ao nível do tenant e colocar as mensagens sob retenção para que as políticas de eliminação não as removam. Não precisa de revelar o conteúdo do material ameaçado para pôr isto em marcha; dizer que é um assunto pessoal basta. Se o remetente for interno, a maioria das organizações tem também um caminho confidencial através dos recursos humanos ou de uma linha de ética.
Precisa de Ajuda Especializada?
Nossa equipe resolveu milhares de casos. Obtenha suporte confidencial agora.
Denunciar fora da organização
A chantagem pode constituir crime, independentemente da plataforma usada para entregar a ameaça. Um incidente no Teams deixa ainda informação identificativa útil: dados da conta, marcas temporais, histórico de mensagens e, em alguns casos, informação ligada a uma organização externa ou a um domínio.
Denuncie o incidente pelo canal nacional de denúncia de cibercrime e junto da polícia local, levando as provas por ordem cronológica. Quando a ameaça visa o seu empregador e não a sua pessoa, por exemplo uma exigência de pagamento ligada a dados da empresa, deve ser escalada também pelo processo interno de segurança.
Os casos de chantagem a empresas levantam questões adicionais sobre partes internas envolvidas, obrigações de comunicação, exposição de dados e continuidade do negócio, pelo que a resposta precisa de ser coordenada de forma diferente de uma ameaça puramente pessoal.
Se houver material pessoal envolvido
Um padrão frequente gira em torno de material obtido noutro sítio, numa app de encontros ou numa plataforma social, e enviado depois para a conta de trabalho porque o ambiente profissional aumenta a pressão. O remetente aposta que o risco para a sua carreira o fará pagar mais depressa.
Trate o canal de entrega e o material como dois problemas separados. O lado do Teams resolve-se denunciando e bloqueando. Se o material pessoal estiver a ser usado para chantagem através do Microsoft Teams, preserve as provas, não pague e comece os passos de remoção e monitorização antes de o material se espalhar mais.
A exposição profissional é normalmente menor do que parece. Os empregadores encontram isto mais vezes do que se supõe, e quem denuncia uma tentativa de extorsão fica numa posição bastante mais sólida do que alguém de quem depois se descobre que pagou em silêncio.
Agir agora
Se está a descobrir agora mesmo como denunciar chantagem no Microsoft Teams, a ordem conta: pare de responder e deixe a conversa onde está, faça capturas de tudo incluindo o endereço completo do remetente e as marcas temporais, depois denuncie a mensagem no Teams e bloqueie o remetente só a seguir. Avise a segurança informática para que a conta seja bloqueada em toda a organização e as mensagens preservadas, apresente queixa e procure apoio especializado se houver material pessoal envolvido. A chantagem por uma plataforma de trabalho parece mais exposta do que é. O próprio canal que a torna assustadora é o que guarda um registo, e esse registo é habitualmente a coisa mais útil que terá. Se precisar de ajuda imediata para denunciar chantagem, o apoio profissional pode orientá-lo nos passos seguintes.
Sobre o Autor
Equipe Altahonos
A equipe da Altahonos e composta por especialistas em ciberseguranca e gestao de reputacao online com ampla experiencia em mitigacao de ameacas digitais e estrategias de remocao de conteudo, ajudando individuos e empresas a proteger sua presenca digital.
Recursos Relacionados
A Confianca de Milhares
Com base em 580+ avaliacoes verificadas