Kimlik Avı (Phishing) Dolandırıcılığı: Korunma Rehberi
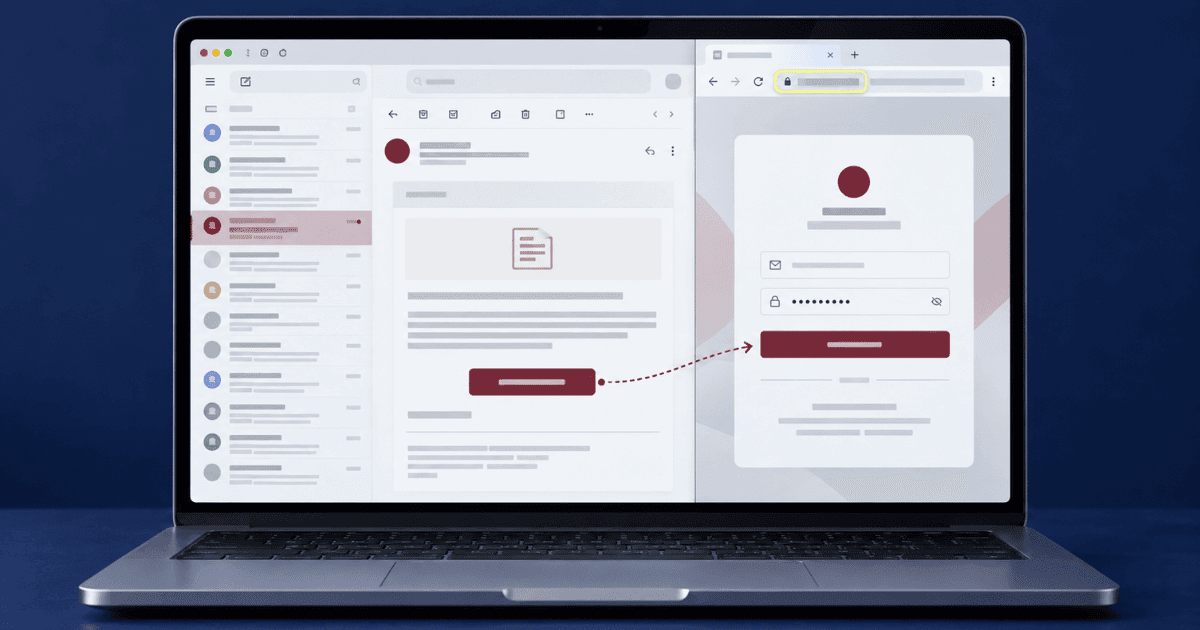
Bankanızdan geldiğini iddia eden bir e-posta, kargonuzun beklediğini söyleyen bir SMS ya da hesabınızın kapatılacağı uyarısını taşıyan bir bildirim: kimlik avı dolandırıcılığı, yani phishing, genellikle böyle masum bir mesajla başlar ama amacı asla mesajın kendisi değildir. Saldırganın gerçek hedefi, şifrenizi ya da kişisel bilgilerinizi ele geçirip kimliğinizi veya hesabınızı kontrol altına almaktır; bu bilgiler bir kez ele geçtiğinde hesabınızın kilitlenmesinden çok daha ciddi bir şeye, sizi veya yakınlarınızı hedef alan bir şantaj girişimine kadar uzanabilir. Bu yüzden phishing'i tek başına bir "sahte mesaj" sorunu olarak değil, şantajın da kapısını açabilen bir ilk adım olarak görmek gerekir. Bu rehberde phishing saldırılarının nasıl işlediğini, hangi kanallardan geldiğini, bir hesap ele geçirildiğinde bunun nasıl şantaja dönüşebileceğini ve kendinizi baştan nasıl koruyacağınızı sade bir dille anlatıyoruz.
Kimlik Avı Nedir ve Nasıl İşler
Kimlik avı, saldırganın güvenilir bir kurum ya da kişi gibi davranarak sizden bilgi çalmaya çalışmasıdır. Genellikle tanıdığınız bir markanın adı, logosu ve ifade tarzı kullanılır. Amaç, sizi gerçek bir kurumla iletişim kurduğunuza inandırmaktır. Bir bağlantıya tıklamanız, bir formu doldurmanız ya da bir eki açmanız istenir.
Bu saldırıların başarısı, teknik açıklardan çok insan psikolojisine dayanır. Korku, aciliyet ve merak duyguları hedeflenir. Hesabınızın kapatılacağı, bir ödülü kaçıracağınız ya da hesabınızda şüpheli bir işlem olduğu söylenerek panik yaratılır. Panik halindeki bir insan, normalde fark edeceği ayrıntıları gözden kaçırır ve tam da saldırganın istediği gibi hızlı hareket eder.
Kimlik avının bir başka biçimi de belirli kişileri hedef alan saldırılardır. Bu yöntemde saldırgan, sizinle ilgili önceden topladığı bilgileri kullanarak mesajı çok daha inandırıcı hale getirir. İsminizi, çalıştığınız yeri ya da yakın zamanda yaptığınız bir işlemi bilmesi, sizi karşınızdakinin gerçekten güvenilir olduğuna inandırır. Bu yüzden bir mesajın kişisel ayrıntılar içermesi, onun gerçek olduğu anlamına gelmez.
E-posta, SMS ve Sahte Siteler
Phishing pek çok farklı kanaldan gelebilir. E-posta hala en yaygın yöntemlerden biridir. Gönderen adresi ilk bakışta doğru görünse de dikkatli bakıldığında küçük harf farkları ya da tuhaf uzantılar fark edilebilir. Mesajın içindeki bağlantı sizi gerçek siteye değil, ona çok benzeyen sahte bir sayfaya yönlendirir.
SMS yoluyla gelen kimlik avı, yani smishing, son yıllarda hızla arttı. Kargo takibi, vergi bildirimi ya da banka uyarısı gibi konularla gelen kısa mesajlar, içlerindeki bağlantıya tıklamanızı ister. Sahte siteler ise genellikle gerçeğinin neredeyse birebir kopyasıdır. Giriş bilgilerinizi buraya yazdığınızda, bilgiler doğrudan saldırganın eline geçer.
Sosyal medya üzerinden gelen doğrudan mesajlar (DM) da giderek yaygınlaşan bir kimlik avı kanalı haline geldi. Bir arkadaşınızın hesabı ele geçirilmişse, size "bu videoda sen varsın" ya da "hesabın şikayet edildi, buradan itiraz et" gibi mesajlar gelebilir; bağlantıya tıkladığınızda ise aslında kendi hesap bilgilerinizi giriyor olursunuz. Tanıdığınız bir kişiden gelen mesaj olması, mesajın güvenli olduğu anlamına gelmez, çünkü o hesap da daha önce aynı yöntemle ele geçirilmiş olabilir. Sizin adınıza da benzer bir sahte hesap açılmışsa, adınıza fake hesap açıldığında ne yapmanız gerektiğini bilmek, hesabı daha hızlı bildirmenize ve kimliğinizin kötüye kullanılmasını sınırlamanıza yardımcı olur.
Hesap Ele Geçirildikten Sonra Ne Oluyor
Bilgilerinizi bir kez paylaştığınızda saldırgan hesabınıza giriş yapabilir. İlk yaptığı işlerden biri genellikle şifreyi ve kurtarma bilgilerini değiştirmektir; bu sayede hem sizi dışarıda bırakır hem de hesabı geri almanızı zorlaştırır. Böylece siz hesabınıza erişemez hale gelirken saldırgan içeride serbestçe hareket eder. E-posta hesabı ele geçirildiyse durum daha da yayılabilir, çünkü buna bağlı diğer hesaplar da tehlikeye girer; çoğu platformun şifre sıfırlama işlemi e-posta üzerinden yapıldığı için, bir e-posta hesabının ele geçirilmesi aslında pek çok hesabın aynı anda risk altına girmesi anlamına gelir.
Sosyal medya hesabınız ele geçirildiğinde ise durum daha kişisel bir boyut kazanabilir. Saldırgan özel mesajlarınıza, fotoğraflarınıza ve iletişim listenize ulaşır, hatta sizin adınıza tanıdıklarınıza mesaj gönderebilir. Bazı durumlarda bu bilgiler, sizi ya da yakınlarınızı hedef alan bir şantaj girişimine dönüşür; karşı taraf elindeki bilgileri kullanarak sizi hızlı ve panik halinde bir karar vermeye zorlamaya çalışır. Bu durum paniğe kapılmanızı gerektirecek kadar istisnai değildir, çünkü doğru adımlarla yönetilebilir bir sorundur; bir sonraki bölümde bu adımları ayrıntılı şekilde görebilirsiniz.
Uzman Yardımına mı İhtiyacınız Var?
Binlerce kişiye yardım ettik. Şimdi size de yardımcı olalım.
Şantaja Dönüştüğünde Atmanız Gereken İlk Adımlar
Phishing yoluyla ele geçirilen bir hesap, bazen doğrudan bir şantaj mesajıyla sonuçlanır: karşı taraf özel fotoğraflarınızı, mesajlarınızı ya da iletişim listenizi kullanarak para veya başka bir şey talep edebilir. Böyle bir durumda ilk yapmanız gereken şey, panikle karşı tarafla pazarlığa girmemektir; ödeme yapmak sorunu çözmez, çoğu zaman yeni taleplerin önünü açar. Bunun yerine gelen mesajların ekran görüntülerini, hesabın kullanıcı adını ve varsa paylaşılan tüm detayları kaydedin.
Ardından hâlâ erişiminiz varsa hesabın şifresini ve kurtarma bilgilerini hemen değiştirin, bağlı diğer hesaplarda da aynı şifreyi kullanıyorsanız onları da güncelleyin. Tehdit sosyal medya üzerinden geliyorsa ilgili hesabı platforma bildirin ve gizlilik ayarlarınızı sıkılaştırın. Bu noktada şantaj ediliyorsanız ne yapmanız gerektiğini bilmek, kanıtları korumanıza, hesap güvenliğinizi sağlamanıza ve sonraki adımları doğru sırayla atmanıza yardımcı olur.
Bir Mesajın Sahte Olduğunu Anlamak
Şüpheli bir mesajı tanımak, çoğu zaman birkaç ayrıntıya dikkat etmekle mümkün olur, ancak bu ayrıntıları ararken acele etmemek de en az onları bilmek kadar önemlidir; saldırganın asıl silahı sizi düşünmeden hareket ettirmektir. Aşağıdaki işaretler bir arada görüldüğünde temkinli davranmakta fayda var.
- Sizi acil karar vermeye zorlayan, tehdit ya da ödül içeren bir dil kullanılması
- Gönderen adresinde ya da bağlantıda tuhaf harfler, eksik ya da fazladan karakterler bulunması
- Kişisel bilgilerinizi, şifrenizi ya da doğrulama kodunuzu doğrudan istemesi
- Beklemediğiniz bir konudan gelen ek dosya ya da bağlantı içermesi
- Yazım hataları, bozuk cümleler ya da kurumun bilinen üslubuna uymayan bir ton
Kurumlar sizden şifrenizi ya da tek kullanımlık doğrulama kodunuzu asla bir mesajla istemez. Böyle bir talep gördüğünüzde, mesajın gerçek olmadığından neredeyse emin olabilirsiniz. Emin olamadığınız durumlarda ise kuruma kendi bildiğiniz resmi iletişim kanalından ulaşıp mesajın doğruluğunu teyit etmek her zaman en güvenli yoldur.
Kendinizi Korumak İçin Alınacak Önlemler
Korunmanın temeli, gelen mesaja değil kendi bildiğiniz doğru adrese güvenmektir. Bir banka ya da kurumdan mesaj aldığınızda, mesajdaki bağlantıya tıklamak yerine uygulamayı ya da resmi web sitesini kendiniz açın. Böylece sahte bir sayfaya yönlendirilme ihtimalini ortadan kaldırırsınız. Doğrulama kodlarınızı hiç kimseyle paylaşmayın, çünkü bu kodlar hesabınızın son savunma hattıdır.
Sosyal medya üzerinden gelen tehditlerde Facebook şantajında yardım almak, hesabınızı ve kişisel bilgilerinizi korumak için atacağınız adımları daha kontrollü planlamanıza yardımcı olabilir; özellikle hesabınız üzerinden tanıdıklarınıza da mesaj gitmiş olabileceği için, durumu sadece kendi hesabınızla sınırlı düşünmemek önemlidir.
Benzer bir tehdit WhatsApp üzerinden geliyorsa, WhatsApp şantaj dolandırıcılığında da aynı şekilde bağlantılara tıklamamak, hesap güvenliğini artırmak ve kanıtları korumak önemlidir. Her iki durumda da ilk yapmanız gereken, hesabı şifre değişikliğiyle kendi kontrolünüze almak ve ardından platforma resmi bildirim yapmaktır; bu iki adımı aynı anda atmak, saldırganın hareket alanını büyük ölçüde daraltır.
Zorlandığınızda Yalnız Değilsiniz
Kimlik avı saldırıları giderek daha inandırıcı hale geliyor ve herkesin başına gelebilir. Bir mesaja kanmış ya da bilgilerinizi yanlışlıkla paylaşmış olabilirsiniz. Bu, dikkatsizlik değil, dikkatlice hazırlanmış bir tuzağın sonucudur. Önemli olan fark ettiğiniz andan itibaren hızlı ve doğru adımlar atmaktır.
Eğer bir hesabınız ele geçirildiyse ya da bu durum bir tehdide dönüştüyse, süreci tek başınıza çözmek zorunda değilsiniz. Altahonos olarak dijital güvenliğinizi ve itibarınızı korumak için gizlilik içinde çalışıyor, size özel bir çözüm yolu sunuyoruz. Yaşadıklarınızı bizimle paylaşın, atmanız gereken adımları birlikte planlayalım ve süreci sakin bir şekilde yönetelim; şantajdan kurtulmak için atacağınız ilk doğru adım, süreci daha kontrollü yönetmenize yardımcı olabilir.
Yazar Hakkında
Altahonos Team
Altahonos Ekibi, siber güvenlik ve çevrimiçi itibar yönetimi alanında uzmanlaşmış profesyonellerden oluşmaktadır. Dijital tehdit azaltma ve içerik kaldırma stratejilerinde kapsamlı deneyime sahip ekibimiz, bireylerin ve işletmelerin dijital varlıklarını korumalarına yardımcı olmaktadır.
İlgili Kaynaklar
Binlerce Kişinin Güveni
581+ doğrulanmış yoruma dayalı