Cómo protegerse del phishing
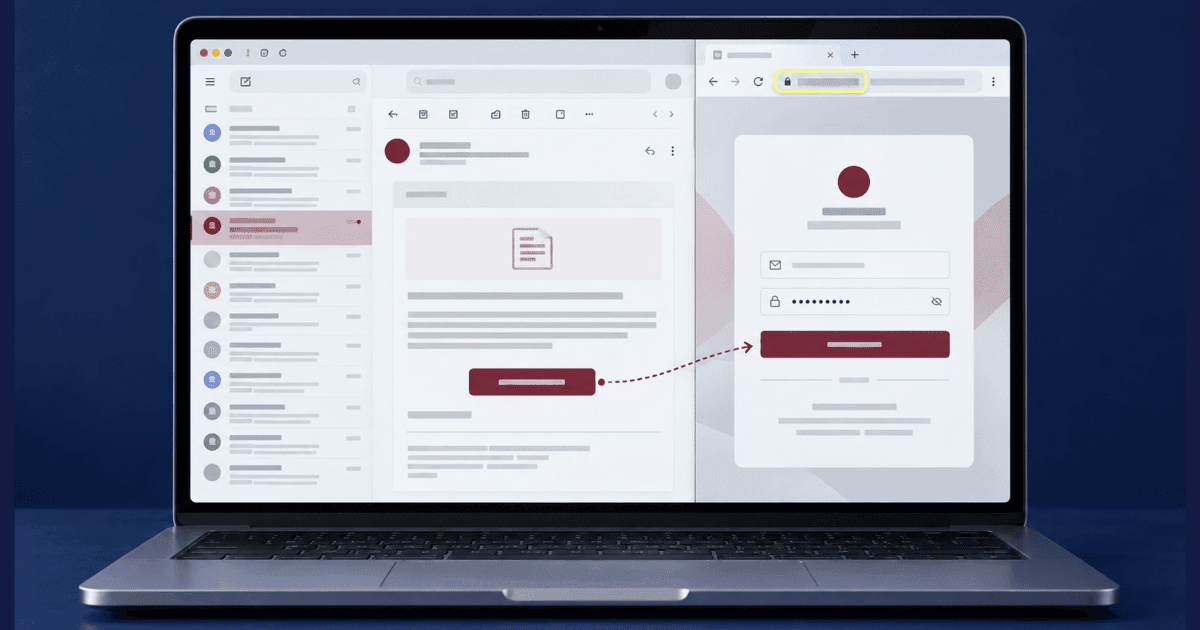
La mayoría de los consejos sobre cómo protegerse del phishing giran en torno a las faltas de ortografía y los enlaces extraños, es decir, al phishing tal como era hace una década. Los mensajes actuales están bien escritos, llevan la marca correcta y a menudo llegan dentro de una conversación que ya esperabas. La defensa fiable ya no es la inspección visual. Son unos pocos hábitos que dejan el mensaje sin efecto: verificar por un canal que el atacante no controla y organizar tus cuentas para que un solo intento exitoso no arrastre al resto. Esta guía cubre ambas cosas, además de qué hacer en la hora siguiente a un clic.
Qué busca obtener el phishing
Entender el objetivo que hay detrás de un mensaje de phishing facilita valorar el riesgo. Los atacantes pueden buscar credenciales, códigos de seguridad temporales, dinero, acceso a tu dispositivo o información personal que sostenga un intento más convincente más adelante.
Credenciales de acceso. Una página de inicio de sesión falsa puede copiar con fidelidad el servicio real y capturar tu usuario y tu contraseña. Algunas páginas te redirigen después al sitio legítimo, con lo que un inicio fallido o repetido parece normal.
Códigos de un solo uso. Una contraseña robada no basta cuando una cuenta exige un segundo paso de verificación. Por eso un atacante puede pedirte que leas un código en voz alta haciéndose pasar por un banco, una empresa de reparto, tu empresa o un equipo de soporte. No compartas nunca un código de seguridad en respuesta a un mensaje o una llamada inesperados.
Pagos. Facturas falsas, renovaciones de suscripción, datos bancarios cambiados y peticiones urgentes de pago buscan una transferencia directa, un código de tarjeta regalo o un pago en criptomoneda más que credenciales. La estafa de Geek Squad es un ejemplo habitual de este patrón, donde un aviso falso de renovación sirve para iniciar una llamada telefónica más que para robar una contraseña directamente.
Acceso al dispositivo. Un enlace o un archivo adjunto puede instalar software malicioso, y quien llama puede convencerte de instalar un programa legítimo de acceso remoto con la excusa del soporte técnico. Cualquiera de las dos vías puede dejar al descubierto lo que ocurre en tu pantalla y lo que está guardado en el dispositivo.
Información personal. Datos como tu empresa, tu fecha de nacimiento, tu dirección, los datos de tu tarjeta o tus documentos de identidad pueden recopilarse para un fraude de identidad o para un acercamiento dirigido más adelante. Si ya se ha expuesto información sensible, los pasos para denunciar un robo de identidad dependen de qué se compartió y de si se ha accedido a alguna cuenta.
Identificar qué busca el mensaje ayuda a decidir si basta con borrarlo o si hay que asegurar una cuenta de inmediato, llamar al banco o revisar el dispositivo afectado.
Cómo protegerse del phishing en la práctica
Verifica las peticiones por un canal aparte
Si un mensaje te pide iniciar sesión, enviar dinero, facilitar información o confirmar una operación, no uses los enlaces, teléfonos o datos de contacto que incluye. Abre la aplicación oficial, usa un marcador guardado, escribe tú mismo la dirección del sitio o llama a un número publicado en la web verificada de la organización. Desconfía si quien escribe se opone a una verificación independiente, te presiona para seguir al teléfono o te desanima a contactar con la organización directamente.
Refuerza tu forma de iniciar sesión
Trata los códigos de un solo uso como contraseñas y no los facilites tras un mensaje o una llamada inesperados. Usa contraseñas únicas y activa una autenticación más fuerte donde sea posible. Las aplicaciones de autenticación, las claves de acceso y las llaves de seguridad físicas aportan protección adicional, y un gestor de contraseñas puede delatar una dirección imitada al negarse a rellenar credenciales guardadas en una dirección desconocida.
Separa las cuentas valiosas de los datos de contacto públicos
Usa direcciones de correo distintas para las cuentas financieras, para compras y redes sociales, y para todo lo que sea visible públicamente. Eso limita la facilidad con la que alguien que conoce una dirección puede identificar tus cuentas más sensibles. Revisa dónde aparecen en internet tu correo, tu teléfono, tu empresa y otros datos identificativos. Saber cómo proteger tu información personal reduce el material disponible para intentos personalizados.
Señales de alerta que merecen atención
Incluso un mensaje cuidado puede contener señales de que quien escribe intenta crear presión o impedir una verificación independiente:
- Urgencia ligada a una consecuencia: cierre de la cuenta, pago rechazado, envío devuelto o alerta de seguridad
- La petición de mantener el asunto en secreto, sobre todo en mensajes de trabajo que dicen venir de un superior
- Datos bancarios o instrucciones de pago nuevos dentro de una conversación de facturas por lo demás habitual
- Una dirección de envío o de respuesta que difiere ligeramente de la organización o la persona que se muestra
- La petición de una contraseña, un código de un solo uso, un pago, acceso remoto o un documento sensible
- Resistencia cuando intentas verificar la petición por la web oficial, la aplicación o un número publicado
Fíjate en la reacción que el mensaje quiere provocar. El miedo, la urgencia, la curiosidad y la promesa de una solución inmediata pueden empujar a actuar antes de verificar. Aprender cómo evitar las estafas en internet implica reconocer que la presión emocional puede ser una señal de alerta incluso cuando la marca, el idioma y los datos personales resultan convincentes.
¿Necesita Ayuda Experta?
Nuestro equipo ha resuelto miles de casos. Obtenga apoyo confidencial ahora.
La primera hora después del clic
Actúa rápido según lo que hayas introducido, compartido o instalado, en vez de dedicar tiempo a entender cómo te engañó el mensaje.
Si introdujiste una contraseña o compartiste un código
Cambia la contraseña desde el servicio auténtico, cámbiala en cualquier otro sitio donde la reutilizaras y cierra las sesiones activas. Revisa los dispositivos conectados y la actividad reciente. Si compartiste un código de un solo uso, contacta con el servicio por un canal de soporte oficial.
Si introdujiste datos de pago
Llama a tu banco al número que figura en la tarjeta o en su aplicación oficial. Explica qué información se introdujo, pregunta si conviene bloquear o sustituir la tarjeta y denuncia cualquier movimiento de inmediato.
Si instalaste algún programa
Desconecta el dispositivo de internet y cambia las contraseñas importantes desde otro dispositivo de confianza. Elimina el programa sospechoso o de acceso remoto y haz revisar el dispositivo antes de usarlo para cuentas sensibles.
Revisa la seguridad de tu correo
Comprueba que no haya reglas de reenvío, direcciones de recuperación o aplicaciones conectadas que no hayas añadido. También puedes buscar tu dirección en Have I Been Pwned. Un resultado indica datos expuestos, no necesariamente una cuenta comprometida ahora mismo.
Reducir lo que los atacantes pueden saber de ti
El phishing resulta más convincente cuando quien escribe conoce tu empresa, tus compras recientes, tus datos de contacto o los servicios que usas. Esa información suele venir de perfiles públicos, cuentas antiguas, filtraciones de datos y fichas de intermediarios de datos, no de un acceso directo a tu dispositivo. Mira qué aparece cuando se buscan tu nombre, tu correo y tu teléfono. Limpiar tu huella digital ayuda a localizar la información que conviene retirar o restringir.
Cierra las cuentas que ya no usas, limita los datos de contacto públicos y oculta las listas de contactos sociales donde sea posible. Ten cuidado con los correos de extorsión que afirman que tu dispositivo fue hackeado o tu actividad grabada, sobre todo cuando incluyen una contraseña antigua como prueba. Esa contraseña puede venir de una filtración anterior y no demuestra que se haya accedido al dispositivo. Cámbiala donde siga en uso y revisa la seguridad de las cuentas afectadas.
Pasar a la acción
Protegerse del phishing depende menos de detectar una falsificación perfecta y más de verificar las peticiones de forma independiente. Abre los servicios por aplicaciones oficiales o direcciones guardadas, no facilites nunca un código de un solo uso tras un contacto inesperado y usa contraseñas únicas con una autenticación más fuerte. Si ya has respondido a un mensaje sospechoso, asegura la cuenta afectada, revisa las sesiones activas y contacta con tu banco o tu proveedor por un canal oficial.
Reducir la información pública asociada a tu nombre, tu correo y tu teléfono también hace menos convincentes los intentos futuros. Revisa perfiles antiguos, datos de contacto expuestos y fichas de intermediarios de datos en vez de centrarte solo en el mensaje que te llegó. El apoyo profesional en la eliminación de información personal puede tratar las fichas que siguen visibles en varios sitios.
Sobre el Autor
Equipo Altahonos
El equipo de Altahonos está compuesto por especialistas en ciberseguridad y gestión de reputación en línea con amplia experiencia en mitigación de amenazas digitales y estrategias de eliminación de contenido, ayudando a personas y empresas a proteger su presencia digital.
Recursos Relacionados
La Confianza de Miles
Basado en 580+ reseñas verificadas