Cómo denunciar chantaje en Microsoft Teams: guía
El chantaje que llega por Microsoft Teams se diferencia del chantaje en una aplicación social, y la diferencia está por completo en el contexto. Teams es un sistema de trabajo: la cuenta que le escribe está dentro de una organización, los mensajes suelen quedar conservados por esa organización, y en la gestión participan personas a las que volverá a ver. Suena peor. En la práctica es una ventaja considerable, porque a diferencia de una cuenta social anónima, una identidad de Teams deja un rastro administrativo duradero. Esta guía explica cómo denunciar correctamente el chantaje en Microsoft Teams, qué puede ver y qué no su departamento de informática, y cómo actuar cuando la amenaza afecta a su empleador.
Primero, identifique en qué situación está
Por Teams llegan tres escenarios, y cada uno exige un primer paso distinto. Distinguirlo pronto ahorra tiempo, porque llamar a informática por algo que corresponde a recursos humanos (o lo contrario) ralentiza la respuesta justo cuando la rapidez importa. Si no sabe qué hacer cuando le chantajean, con independencia de la plataforma, empiece por conservar las pruebas, limitar cualquier contacto adicional y determinar el canal de denuncia correcto.
Contacto externo mediante federación
Teams permite que personas ajenas a su organización le escriban cuando el acceso externo, a veces llamado federación, está activado en su tenant. Así llega la mayor parte del chantaje oportunista a una cuenta de trabajo: el remitente no tiene ninguna relación con su empresa y simplemente usa Teams como canal de entrega, porque resulta más oficial y más difícil de ignorar que una aplicación social. El remitente suele emplear una cuenta de Teams gratuita y no gestionada, o un dominio registrado específicamente para este tipo de contacto. En este escenario, la cuenta en sí dice muy poco sobre quién está detrás, pero el dominio y los datos del tenant siguen dando a los investigadores más elementos que un perfil social anónimo.
Una cuenta interna comprometida
Aquí la cuenta es realmente de un compañero, pero quien la maneja no lo es. Esto suele seguir a una campaña de phishing que capturó sus credenciales, y los mensajes enviados desde ella pueden parecer inusualmente formales, inusualmente urgentes o con un tono algo desviado si conoce a la persona. Como la cuenta es auténtica y goza de confianza dentro de su organización, este escenario tiende a avanzar más rápido una vez avisado: su equipo de seguridad puede actuar de inmediato sobre una identidad interna conocida.
Un remitente interno
Es la variante menos frecuente y la más difícil, porque la amenaza es a la vez un incidente de seguridad y una relación laboral. Si reconoce al remitente y no cree que la cuenta haya sido tomada, trátelo con la misma seriedad que fuera del trabajo e implique a recursos humanos junto a informática, no solo a informática. Determinar cuál de las tres situaciones se aplica decide si su primer paso va a informática, a recursos humanos o a ambos, así que conviene detenerse un momento en esto.
Antes de hacer cualquier otra cosa
No responda y no pague
El razonamiento es el mismo que en cualquier plataforma, con un añadido propio de los sistemas de trabajo. Responder desde una cuenta corporativa crea un registro que puede complicar las cosas después, sobre todo si escribe algo presa del pánico. Pagar tampoco cierra el asunto; solo confirma que la cuenta se lee e invita a una segunda exigencia. No diga nada.
Conserve las pruebas de forma que perduren
Esto pesa más en Teams que en otros sitios, porque una administración de tenant puede borrar mensajes, un usuario externo puede quedar bloqueado en medio de la conversación, y las políticas de retención pueden eliminar contenido según un calendario.
- Haga capturas de la conversación completa, con el nombre visible y la dirección completa del remitente
- Copie la cadena de identidad completa del remitente, que en usuarios externos incluye su dominio
- Anote las marcas de tiempo exactas y la zona horaria que muestra su cliente
- Capture todos los archivos, enlaces o imágenes enviados, sin abrirlos
- Registre el tipo de conversación: individual, grupo o publicación en un canal
Guarde esto también fuera del entorno corporativo. Si la situación acaba afectando a su empleador, querrá una copia que usted controle. Saber cómo reunir pruebas de chantaje le ayuda a conservar registros en una forma que siga siendo útil para denunciar o para una investigación posterior.
No borre la conversación
El impulso de hacerla desaparecer es fuerte, y destruye el único registro que tiene. Déjela donde está, aunque tenga que silenciar el chat para no verla. Archivar está bien; borrar no, porque también elimina los metadatos que prueban cuándo y de quién llegaron los mensajes.
Denunciar dentro de Microsoft Teams
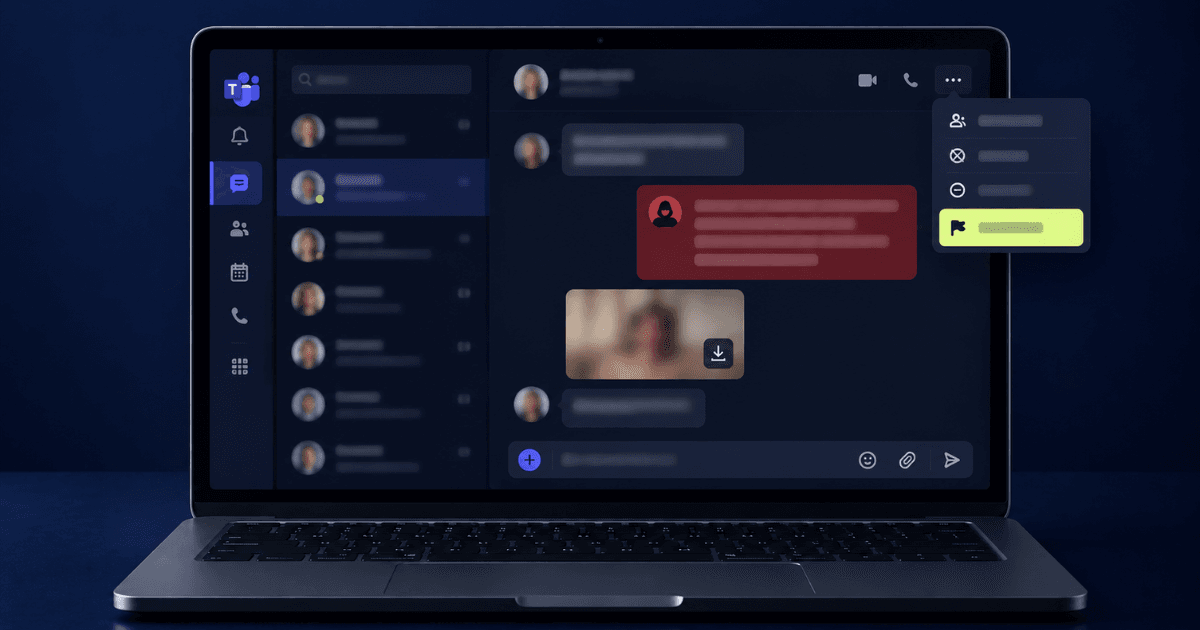
Teams tiene una vía de denuncia integrada, en general la forma más rápida, aunque su disponibilidad y su destino dependen de cómo haya configurado el servicio su organización. En el chat, abra las opciones del mensaje, elija denunciar y seleccione la categoría que mejor encaje, por ejemplo acoso o contenido amenazante. Según los ajustes del tenant, esto va directamente a Microsoft o al equipo de seguridad de su propia organización, y saber cuál se aplica cambia su paso siguiente. En muchos tenants corporativos las denuncias llegan a administradores internos y no a Microsoft, con lo que la denuncia en la aplicación es en realidad un aviso a su propio departamento de informática y no una escalada externa.
Bloquee al remitente solo después de denunciar, nunca antes, para que la denuncia lleve consigo la conversación completa y no un hilo vacío que quien lo revise no pueda valorar. La documentación de soporte de Teams de Microsoft detalla qué hace cada categoría de denuncia y a dónde se dirige.
Acudir directamente a su equipo de informática o seguridad junto con la denuncia en la aplicación suele ser la vía más rápida: allí pueden ver si el remitente ha contactado con otras personas, bloquear la cuenta a nivel de tenant y poner los mensajes bajo retención para que las políticas de borrado no los eliminen. No necesita revelar el contenido del material amenazado para poner esto en marcha; decir que es un asunto personal basta. Si el remitente es interno, la mayoría de las organizaciones cuentan además con una vía confidencial a través de recursos humanos o un canal de ética.
¿Necesita Ayuda Experta?
Nuestro equipo ha resuelto miles de casos. Obtenga apoyo confidencial ahora.
Denunciar fuera de la organización
El chantaje puede constituir un delito, con independencia de la plataforma usada para entregar la amenaza. Un incidente ocurrido en Teams deja además información identificativa útil: datos de la cuenta, marcas de tiempo, historial de mensajes y, en algunos casos, información vinculada a una organización externa o a un dominio.
Denuncie el incidente por el canal nacional de denuncia de ciberdelincuencia y ante la policía local, llevando las pruebas en orden cronológico. Cuando la amenaza apunta a su empleador y no a usted personalmente, por ejemplo una exigencia de pago ligada a datos de la empresa, debe escalarse también por el proceso interno de seguridad.
Los casos de chantaje a empresas plantean preguntas adicionales sobre partes implicadas internas, obligaciones de notificación, exposición de datos y continuidad del negocio, por lo que la respuesta debe coordinarse de forma distinta a una amenaza puramente personal.
Si hay material personal de por medio
Un patrón frecuente gira en torno a material obtenido en otro sitio, en una app de citas o una plataforma social, y enviado luego a la cuenta de trabajo porque el entorno profesional aumenta la presión. El remitente apuesta a que el riesgo para su carrera le hará pagar antes.
Trate el canal de entrega y el material como dos problemas separados. La parte de Teams se resuelve denunciando y bloqueando. Si el material personal se está usando para chantaje a través de Microsoft Teams, conserve las pruebas, no pague y comience los pasos de retirada y vigilancia antes de que el material se difunda más.
La exposición profesional suele ser menor de lo que parece. Los empleadores se encuentran con esto más a menudo de lo que se supone, y quien denuncia un intento de extorsión queda en una posición bastante más sólida que quien después resulta que pagó en silencio.
Actuar ahora
Si está averiguando ahora mismo cómo denunciar chantaje en Microsoft Teams, el orden importa: deje de responder y deje la conversación donde está, haga capturas de todo incluyendo la dirección completa del remitente y las marcas de tiempo, después denuncie el mensaje en Teams y bloquee al remitente solo al final. Avise a seguridad informática para que la cuenta quede bloqueada en toda la organización y los mensajes se conserven, presente denuncia y busque apoyo especializado si hay material personal implicado. El chantaje por una plataforma de trabajo se siente más expuesto de lo que es. El mismo canal que lo vuelve temible es el que guarda un registro, y ese registro suele ser lo más útil que tendrá. Si necesita ayuda inmediata para denunciar un chantaje, el apoyo profesional puede guiarle en los siguientes pasos.
Sobre el Autor
Equipo Altahonos
El equipo de Altahonos está compuesto por especialistas en ciberseguridad y gestión de reputación en línea con amplia experiencia en mitigación de amenazas digitales y estrategias de eliminación de contenido, ayudando a personas y empresas a proteger su presencia digital.
Recursos Relacionados
La Confianza de Miles
Basado en 580+ reseñas verificadas